什麼是 WAF? | Web Application Firewall 說明
WAF 在 Web 應用程式與網際網路之間建立一個護盾;此護盾可協助緩解多個常見攻擊。
學習目標
閱讀本文後,您將能夠:
- 定義 Web Application Firewall
- 解釋封鎖清單與白名單 WAF 之間的差異
- 瞭解網路型、主機型及雲端型 WAF 的優缺點。
相關內容
想要繼續瞭解嗎?
訂閱 TheNET,這是 Cloudflare 每月對網際網路上最流行見解的總結!
複製文章連結
什麼是 Web Application Firewall (WAF)?
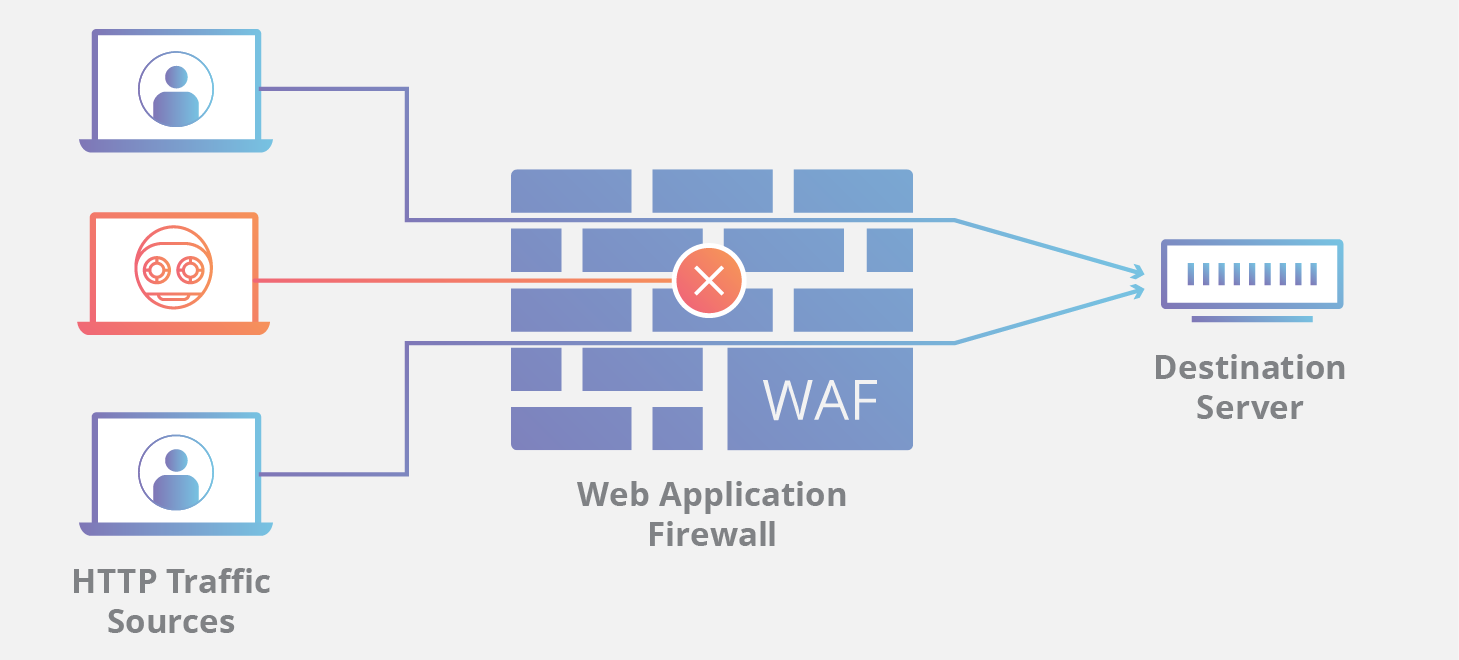
WAF(Web 應用程式防火牆)可透過篩選和監視 Web 應用程式與網際網路之間的 HTTP 流量,保護 Web 應用程式。它通常可保護 Web 應用程式免受跨網站偽造、Cross-site scripting (XSS)、檔案包含及 SQL 資料隱碼攻擊等攻擊。
WAF 是一種第 7 層通訊協定防禦 (OSI 模型中),它不用於抵禦所有類型的攻擊。此攻擊防禦方式通常是部分工具套件,可聯合建立對一系列攻擊向量的整體性防禦。
在 Web 應用程式前端部署 WAF,即可在 Web 應用程式與網際網路之間設定一個護盾。盡管 Proxy 伺服器能透過使用中繼服務來保護用戶端機器的身分識別,但 WAF 是一種反向 Proxy,可使客戶在到達伺服器前通過 WAF,從而避免伺服器暴露。
WAF 透過一組稱為原則的規則運作。這些原則旨在透過篩選出惡意流量來抵禦應用程式中的漏洞。WAF 的價值部分來自於原則修改得以實施的速度和簡易性,便於更快回應不同的攻擊向量;在 DDoS 攻擊中,可透過修改 WAF 原則來快速執行 Rate Limiting。
封鎖清單與白名單 WAF 之間有哪些差異?
基於封鎖清單 (負面安全性模型) 運作的 WAF,能抵禦已知攻擊。將一個封鎖清單 WAF 設想成一名接收命令的俱樂部保鏢,他可以拒絕讓不符合著裝規範的客人進入。相反,基於白名單 (正面安全性模型) 的 WAF 僅承認經過預先核准的流量。這就好比一個專屬派對的保鏢,他或她僅承認列於此名單中的人員。封鎖清單與白名單均具有各自的優缺點,這就是許多 WAF 提供可同時執行兩項操作的混合安全性模型的原因。
什麼是網路型、主機型和雲端型 WAF?
WAF 可使用上述三種不同方法之一來執行,每種方法各有其自身的優缺點:
- 網路型 WAF 通常基於硬體。它們安裝於使延遲保持最低的本地,但網路型 WAF 是費用最貴的選項,而且需要實體設備的儲存和維護。
- 主機型 WAF 可以完全整合到應用程式軟體中。此一解決方案和網路型 WAF 相比起來沒那麼貴,而還有更多的可自訂性。不過主機型 WAF 的缺點就是會消耗本機伺服器資源、實施起來很複雜,以及維護成本高等問題。這些組合通常需要工程時間,還可能很昂貴。 .
- 雲端型 WAF 具有價格實惠的選項,該選項易於實施;它們通常提供周全的安裝,該安裝與變更 DNS 以重新導向流量一樣簡單。雲端型 WAF 的預付費用也是最低的,使用者可以按月或按年支付此服務以獲取安全性。基於雲端的 WAF 還可以提供一款解決方案,可持續更新以防禦最新威脅,而無需使用者端進行任何額外的工作或花費任何額外成本。雲端型 WAF 的缺點在於,使用者會將責任移交至第三方,這樣一來,WAF 的某些功能可能成為他們的黑箱。(基於雲端的 WAF 是一種雲端防火牆;瞭解有關雲端防火牆的更多資訊。)
瞭解全球連通雲如何讓公司透過基於雲端的 WAF 解決方案保護其網站。
常見問題集
什麼是 Web Application Firewall (WAF)?
WAF 透過篩選和監控應用程式與網際網路之間的 HTTP 流量,協助保護 Web 應用程式。它防禦應用程式層攻擊,保護伺服器免受 SQL 資料隱碼攻擊、Cross-site scripting (XSS) 和跨站請求偽造等常見威脅。
WAF 如何保護 Web 應用程式?
部署 WAF 後,相當於在應用程式和網際網路之間設立了一道屏障。與保護用戶端的標準代理不同,WAF 是一種反向代理,它要求所有用戶端在連線到應用程式之前都必須先通過它,從而保護伺服器。
封鎖清單與允許清單 WAF 模型之間有何區別?
封鎖清單(負面安全模型)會根據已知的攻擊模式來拒絕流量。而允許清單(正面安全模型)只允許預先核准的流量。許多 WAF 會混合使用這兩種模型。
在遭受攻擊期間,WAF 原則如何發揮作用?
WAF 透過稱為「原則」的規則集來運作,以濾除惡意流量。由於這些原則可以快速且輕鬆地修改,它們能讓組織對新的攻擊手段做出快速反應,例如在 DDoS 攻擊期間實施限速,或封鎖新的漏洞利用。
實作 WAF 的三種主要方法是什麼?
可以透過以下方式實作 WAF:網路型 WAF:通常基於硬體並本地安裝,以最大限度地減少延遲。主機型 WAF:整合到應用程式軟體中,提供更多自訂選項,但會耗用本機伺服器資源。雲端型 WAF:一種經濟實惠且易於實作的安全即服務選項,能夠以極低的初始成本提供針對新威脅的持續更新。
為什麼公司可能會選擇雲端型 WAF,而非其他選項?
雲端型 WAF 通常更受青睞,因為它們提供「一站式」安裝,且無需額外的工作或成本即可防範最新威脅。此過程通常簡單到只需變更 DNS 設定即可。雖然採用雲端型 WAF 的客戶會將部分責任交給第三方,但他們可以受益於一個能夠自動更新以封鎖新攻擊的解決方案,而無需他們付出任何努力。