Intérêts du pare-feu applicatif (WAF)
Un WAF crée un bouclier entre une application Web et Internet ; ce bouclier peut aider à atténuer de nombreuses attaques courantes.
Objectifs d’apprentissage
Cet article s'articule autour des points suivants :
- Définir le pare-feu applicatif Web
- Expliquez la différence entre les WAF basés sur une liste bloquée et les WAF basés sur une liste autorisée
- Comprendre les avantages et inconvénients des WAF basés sur le réseau, sur l’hôte et sur le cloud
Contenu associé
Atténuation des attaques DDoS
Qu'est-ce que l'usurpation d'adresse IP ?
Qu'est-ce qu'un botnet DDoS ?
Attaque lente et à faible intensité
Ping of Death (historique)
Vous souhaitez continuer à enrichir vos connaissances ?
Abonnez-vous à theNET, le récapitulatif mensuel par Cloudflare des informations les plus populaires sur Internet !
Copier le lien de l'article
Qu’est-ce qu’un pare-feu applicatif Web (WAF, Web Application Firewall) ?
Un WAF ou pare-feu applicatif web aide à protéger les applications web en filtrant et en surveillant le trafic HTTP entre une application Web et Internet. Il protège généralement les applications Web des attaques notamment de type falsification de site croisé, cross-site scripting (XSS), d’inclusion de fichier et d’injection SQL.
Un WAF est une protection du protocole de la couche 7 (dans le modèle OSI) et n’est pas conçu pour défendre contre tous les types d’attaques. Cette méthode d’atténuation des attaques fait généralement partie d’une suite d’outils qui forment une défense holistique contre une variété de vecteurs d’attaque.
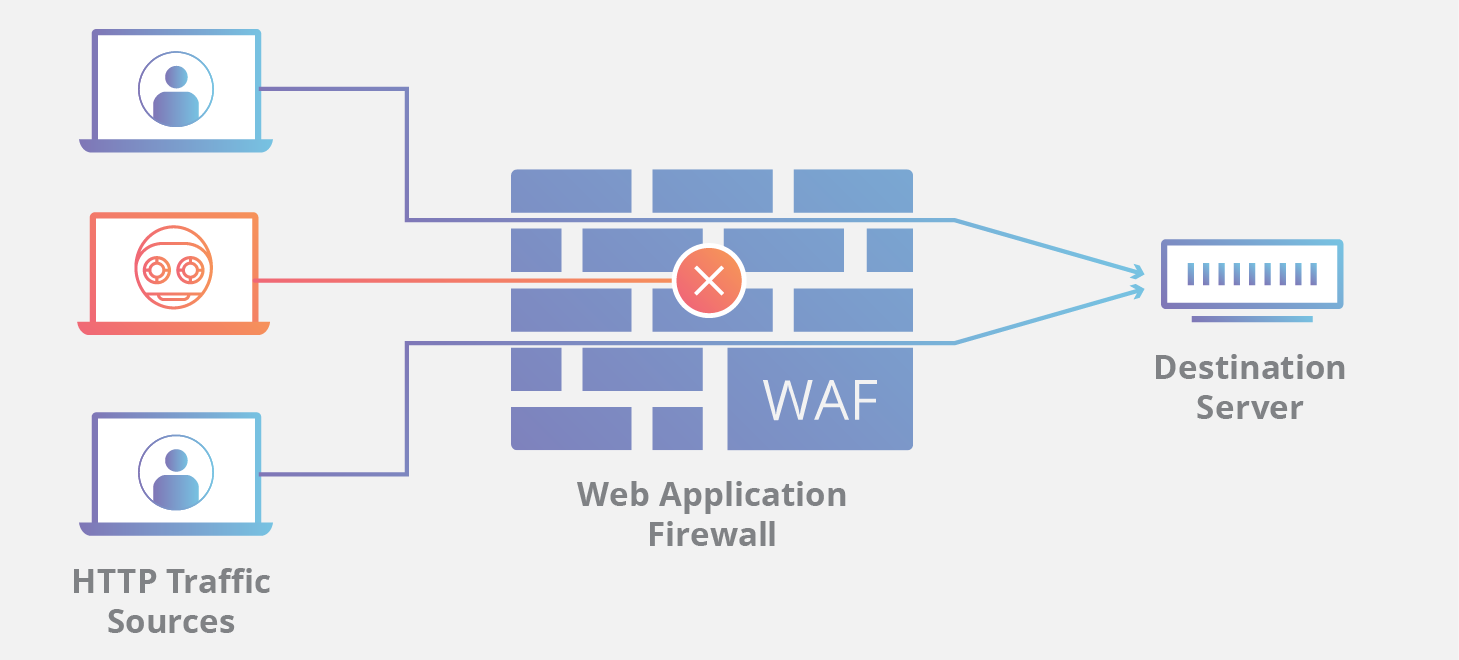
En déployant un WAF devant une application web, un bouclier est placé entre l’application web et Internet. Un serveur proxy protège l’identité d’une machine client en utilisant un intermédiaire ; un WAF est un type de proxy inversé qui protège le serveur en faisant passer les clients par le WAF avant d’atteindre le serveur.
Un WAF fonctionne à travers un ensemble de règles souvent appelées politiques. Ces politiques visent à se protéger des vulnérabilités dans l’application en filtrant le trafic malveillant. La valeur d’un WAF provient en partie de la rapidité et de la facilité avec laquelle la modification de politique peut être appliquée, permettant une réponse plus rapide aux différents vecteurs d’attaque. Lors d’une attaque DDoS, le mécanisme de limitation du taux peut être rapidement activé en modifiant les politiques du WAF.
Quelle est la différence entre les WAF basés sur une « liste bloquée » et sur une « liste autorisée » ?
Un WAF qui fonctionne en se basant sur une liste bloquée (modèle de sécurité négative) protège contre les attaques connues. On peut comparer un WAF basé sur une liste bloquée à un videur de discothèque chargé de refuser l’accès aux clients qui ne respectent pas le code vestimentaire. À l’inverse, un WAF basé sur une liste autorisée (modèle de sécurité positive) ne laisse entrer que le trafic préalablement approuvé. On peut le comparer à un agent de sécurité à l’entrée d’une soirée privée qui ne laisse entrer que les personnes qui sont sur la liste. Les listes bloquées et approuvées ont des avantages et des inconvénients, c’est pourquoi de nombreux WAF offrent un modèle de sécurité hybride qui utilise les deux listes.
Que sont les WAF basés sur le réseau, sur l’hôte et sur le cloud ?
Un WAF peut être mis en place de trois façons différentes, chacune ayant ses propres avantages et inconvénients :
- Un WAF basé sur le réseau est généralement matériel. Installés au niveau local, les WAF basés sur le réseau réduisent la latence mais représentent l’option la plus coûteuse. Ils nécessitent de l’espace et la maintenance des équipements physiques.
- Un WAF basé sur l’hôte peut être entièrement intégré au logiciel d’une application. Cette solution est moins coûteuse qu’un WAF basé sur le réseau et offre plus de possibilités de personnalisation. Les inconvénients d’un WAF basé sur l’hôte sont la consommation de ressources serveur locales, la complexité de l’implémentation et les coûts d’entretien. Ces composants requièrent généralement du temps et peuvent être coûteux.
- Les WAF basés sur le cloud offrent une solution abordable et très facile à mettre en œuvre ; généralement, ils proposent une installation clé en main aussi simple qu’un changement de DNS pour rediriger le trafic. Les WAF basés sur le cloud ont également un coût initial minimal, car les utilisateurs paient tous les mois ou tous les ans pour la sécurité en tant que service. Les WAF basés sur le cloud peuvent également offrir une solution continuellement mise à jour pour se protéger contre les menaces les plus récentes sans aucun travail ni coût supplémentaire pour l’utilisateur. L’inconvénient d’un WAF basé sur le cloud tient au fait que les utilisateurs transfèrent la responsabilité à un tiers, par conséquent, certaines de ses fonctionnalités peuvent constituer une zone noire pour eux. (Un WAF basé sur le cloud est un type de pare-feu cloud ; en savoir plus sur les pare-feux cloud.)
Découvrez comment un cloud de connectivité permet aux entreprises de protéger leur site web à l'aide d'une solution de pare-feu WAF basée sur le cloud.
FAQ
Qu’est-ce qu’un pare-feu applicatif Web (WAF) ?
Un WAF permet de protéger les applications web en filtrant et en surveillant le trafic HTTP entre une application web et Internet. Il défend la couche applicative et protège les serveurs contre les menaces courantes telles que l’injection SQL, le Cross-Site Scripting (XSS) et la falsification de requêtes intersites.
Comment un WAF protège-t-il les applications web ?
En déployant un WAF, un bouclier est placé entre l’application et l’Internet. Contrairement à un proxy standard qui protège un client, un WAF (Web Application Firewall) est un proxy inverse qui protège le serveur en exigeant que tous les clients passent par ce dernier avant d’atteindre l’application.
Quelles sont les différences entre les modèles de WAF basés sur une liste bloquée et sur une liste autorisée ?
Une liste de blocage (modèle de sécurité négative) refuse le trafic en fonction de logiques d’attaque connues. À l’inverse, une liste d'autorisation (modèle de sécurité positive) ne laisse entrer que le trafic préalablement approuvé. De nombreux pare-feu WAF utilisent une combinaison de ces modèles.
Comment les politiques WAF peuvent-elles être utilisées lors d’une attaque active ?
Les WAF fonctionnent à l’aide d’ensembles de règles, appelées politiques, qui filtrent le trafic malveillant. Ces politiques pouvant être modifiées rapidement et facilement, elles permettent de réagir vite aux nouveaux vecteurs d’attaque, par exemple avec la mise en œuvre du contrôle du volume des requêtes lors d’une attaque DDoS ou le blocage d’une nouvelle exploitation de vulnérabilité.
Les WAF peuvent être mis en place de trois manières différentes :
WAF basé sur le réseau : repose généralement sur du matériel et est installé en local pour réduire au minimum la latence. WAF basé sur l’hôte : intégré au logiciel de l’application. Il permet davantage de personnalisation, mais consomme des ressources serveur locales. Pare-feu WAF dans le cloud : une option de sécurité en tant que service abordable et facile à mettre en œuvre, proposant des mises à jour cohérentes contre les nouvelles menaces, avec un coût initial minimal.
Pourquoi une entreprise devrait-elle opter pour un pare-feu WAF basé sur le cloud plutôt que d’autres options ?
Les WAF basés sur le cloud ont souvent la préférence car ils offrent une installation clé en main et ne nécessitent aucun tâche ni coût supplémentaire pour la protection contre les menaces les plus récentes. Ce processus est souvent aussi simple qu’un changement de DNS. Certes les clients de WAF basés sur le cloud transfèrent une part de responsabilité à un tiers, mais ils bénéficient d’une solution mise à jour pour bloquer les nouvelles attaques sans effort de leur part.