¿Qué es un WAF? | Explicación del firewall de aplicaciones web
Un WAF crea un escudo entre una aplicación web e Internet. Este escudo puede ayudar a mitigar muchos ataques habituales.
Metas de aprendizaje
Después de leer este artículo podrás:
- Definir el firewall de aplicaciones web
- Explica la diferencia entre los wafs de la lista de bloqueos y los de la lista de permisos
- Comprender las ventajas y desventajas de los WAF basados en la red, el host y la nube
Contenido relacionado
Mitigación de DDoS
¿Qué es la suplantación de IP?
¿Qué es una red de robots (botnet) de DDoS?
Ataque bajo y lento
Ping de la muerte (histórico)
¿Quieres saber más?
Suscríbete a theNET, el resumen mensual de Cloudflare sobre las ideas más populares de Internet.
Copiar el enlace del artículo
¿Qué es un firewall de aplicaciones web (WAF)?
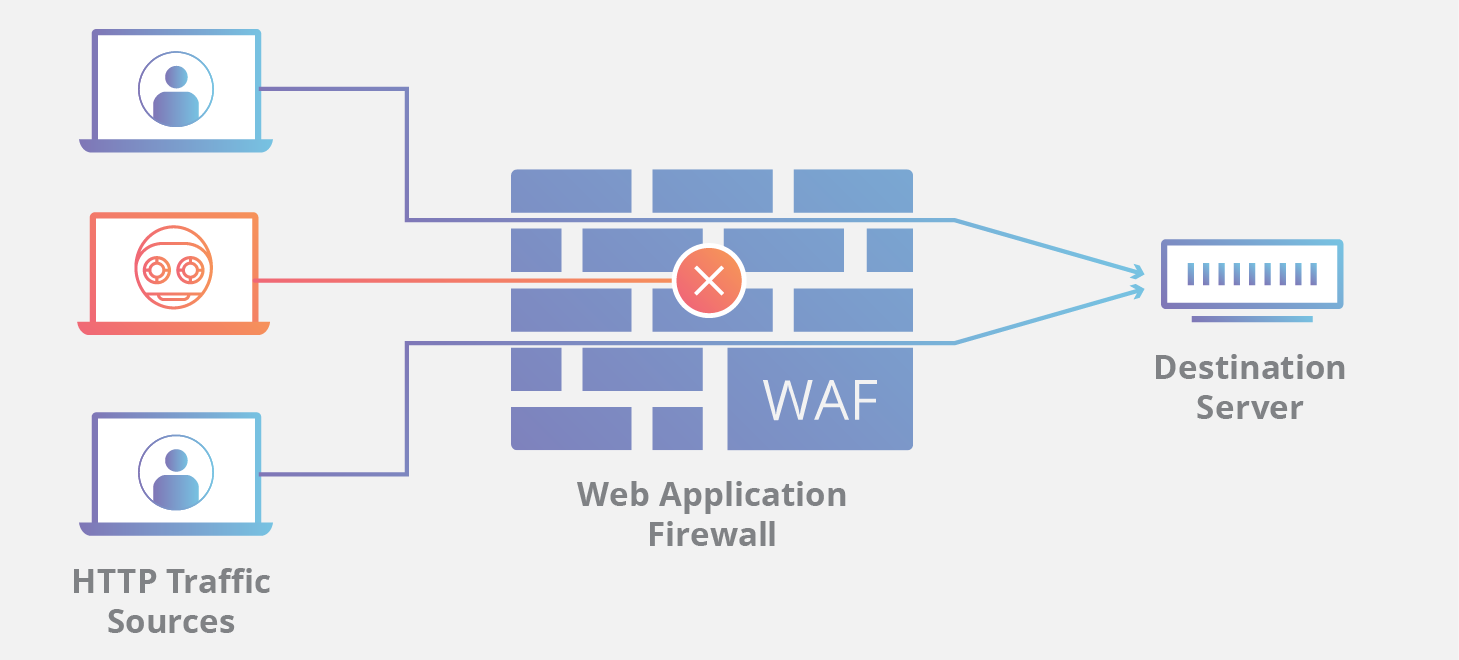
Un firewall de aplicaciones web (WAF) ayuda a proteger las aplicaciones web al filtrar y monitorizar el tráfico HTTP entre una aplicación web e Internet. Normalmente protege las aplicaciones web de ataques como el cross-site forgery, el cross-site-scripting (XSS), la inclusión de archivos y la inyección de código SQL, entre otros.
Un WAF es una defensa de la capa 7 del protocolo (en el modelo OSI) y no está diseñado para la defensa de todo tipo de ataque. Este método de mitigación de ataques suele ser parte de un paquete de herramientas que, en conjunto, crean una defensa holística contra una variedad de vectores de ataque.
Al implementar un WAF frente a una aplicación web, se ubica un escudo entre esta e Internet. Mientras que un servidor proxy protege la identidad de la máquina del cliente mediante un intermediario, un WAF es un tipo de proxy inverso que protege al servidor de la exposición al hacer que los clientes atraviesen el WAF antes de llegar al servidor.
Un WAF opera a través de un conjunto de reglas que suelen llamarse “políticas”. El objetivo de estas políticas es proteger contra las vulnerabilidades en la aplicación al filtrar el tráfico malicioso. El valor de un WAF proviene, en parte, de la rapidez y facilidad con la cual se puede implementar la modificación de políticas, lo que permite una respuesta más rápida a los vectores de ataque variables. Durante un ataque DDoS, puede implementarse rápidamente la limitación de velocidad al modificar las políticas WAF.
¿Cuál es la diferencia entre los WAF de la lista de bloqueos y los de la lista de permisos?
Un WAF que opera en función de una lista de bloqueos (modelo de seguridad negativa) protege contra ataques conocidos. Piensa en el WAF de la lista de bloqueos como el portero de una discoteca que tiene instrucciones para denegar el acceso a quienes no cumplen con el código de vestimenta. En cambio, el WAF de la lista de permisos (modelo de seguridad positiva) solo admite el tráfico que ha sido aprobado previamente. Esto es como el portero de una fiesta exclusiva, que solo admite a quienes están en la lista. Tanto las listas de bloqueos como las lista de permisos tienen sus ventajas y desventajas. Por eso, muchos WAF ofrecen un modelo de seguridad híbrida que implementa ambas.
¿Qué son los WAF basados en la red, el host y la nube?
Un WAF puede implementarse de tres maneras distintas, cada cual con sus beneficios y limitaciones:
- Un WAF basado en la red generalmente se basa en un hardware. Ya que están instalados de manera local, minimizan la latencia. Sin embargo, los WAF basados en la red son la opción más costosa y requieren el almacenamiento y mantenimiento de equipo físico.
- Un WAF basado en el host puede estar integrado por completo en el software de una aplicación. Esta solución es menos costosa que un WAF basado en la red y ofrece mayor personalización. La desventaja de un WAF basado en el host es el consumo de recursos del servidor local, la complejidad de la implementación y los costos de mantenimiento. En general, estos componentes requieren tiempo de ingeniería y pueden ser costosos.
- Los WAF basados en la nube ofrecen una opción accesible que es muy fácil de implementar; suelen ofrecer una instalación lista para usar que es tan simple como aplicar un cambio en el DNS para redireccionar el tráfico. Los WAF basados en la nube también tienen un costo inicial mínimo, ya que los usuarios pagan mensual o anualmente por la seguridad como servicio. Los WAF basados en la nube también pueden ofrecer una solución que se actualiza constantemente para proteger de las amenazas más nuevas sin trabajo o costes adicionales para el usuario. La desventaja de un WAF basado en la nube es que los usuarios derivan la responsabilidad a un tercero, por lo que algunas funciones del WAF pueden representar un misterio para ellos. (Un WAF basado en la nube es un tipo de firewall en la nube; más información sobre los firewalls en la nube.)
Descubre cómo la conectividad cloud permite a las empresas proteger su sitio web con una solución WAF basada en nubes.
Preguntas frecuentes
¿Qué es un firewall de aplicaciones web (WAF)?
Un WAF ayuda a proteger las aplicaciones web al filtrar y supervisar el tráfico HTTP entre una aplicación web e Internet. Protege la capa de aplicación, protegiendo a los servidores de amenazas comunes como la inyección de código SQL, el cross-site scripting (XSS) y la falsificación entre sitios.
¿Cómo protege un WAF las aplicaciones web?
Al implementar un WAF, se ubica un escudo entre la aplicación e Internet. A diferencia de un proxy estándar que protege a un cliente, un WAF es un proxy inverso que protege el servidor al exigir que todos los clientes lo atraviesen antes de llegar a la aplicación.
¿Cuáles son las diferencias entre los modelos WAF de lista de bloqueos y de lista de permisos?
Una lista de bloqueos (modelo de seguridad negativa) niega el tráfico en función de patrones de ataque conocidos. En cambio, una lista de permisos (modelo de seguridad positiva) solo admite el tráfico que ha sido aprobado previamente. Muchos WAF utilizan un híbrido de estos modelos.
¿Cómo pueden utilizarse las políticas de WAF durante un ataque activo?
Los WAF funcionan a través de conjuntos de reglas denominadas políticas que filtran el tráfico malicioso. Como estas políticas se pueden modificar con agilidad y facilidad, permiten una respuesta rápida a los nuevos vectores de ataque, como la implementación de rate limiting durante un ataque DDoS o el bloqueo de un nuevo aprovechamiento de vulnerabilidad.
¿Cuáles son las tres principales formas de implementar un WAF?
Los WAF se pueden implementar de las siguientes maneras: WAF en la red: normalmente con hardware y se instala localmente para minimizar la latencia. WAF en el host: integrado en el software de la aplicación, es más personalizado pero consume recursos del servidor local. WAF en la nube: una opción de seguridad como servicio asequible y fácil de implementar que ofrece actualizaciones constantes contra nuevas amenazas con un costo inicial mínimo.
¿Por qué una empresa podría elegir un WAF en la nube en lugar de otras opciones?
Se suelen preferir los WAF en la nube, porque ofrecen una instalación lista para usar y no requieren trabajo ni costo adicional para brindar protección de las amenazas más recientes. Este proceso suele ser tan simple como un cambio de DNS. Si bien los clientes de WAF en la nube delegan parte de la responsabilidad a un tercero, se benefician de una solución que se actualiza para bloquear nuevos ataques sin que tengas que hacer nada de tu parte.