WAF란? | 웹 애플리케이션 방화벽 설명
WAF는 웹 앱과 인터넷 사이에 보호 장치를 만듭니다. 이러한 보호 장치는 일반적인 많은 공격을 완화하는 데 도움을 줄 수 있습니다.
학습 목표
이 글을 읽은 후에 다음을 할 수 있습니다:
- 웹 애플리케이션 방화벽 정의
- 차단 목록 WAF와 허용 목록 WAF 간의 차이점을 설명합니다
- 네트워크 기반, 호스트 기반, 클라우드 기반 WAF의 장단점 이해
관련 콘텐츠
계속 알아보시겠어요?
인터넷에서 가장 인기 있는 인사이트를 한 달에 한 번 정리하는 Cloudflare의 월간 요약본 theNET를 구독하세요!
글 링크 복사
웹 애플리케이션 방화벽(WAF)이란?
웹 앱 방화벽(WAF)에서는 웹 앱과 인터넷 간의 HTTP 트래픽이 필터링되고 모니터링되므로 웹 앱을 보호하는 데 도움이 됩니다. WAF는 사이트 간 위조, cross-site-scripting(XSS), 파일 포함, SQL 삽입 등의 공격으로부터 웹 앱을 보호하는 것이 일반적입니다.
WAF는 OSI 모델에서 프로토콜 계층 7 방어이며, 모든 유형의 공격을 방어하기 위해 설계되지는 않았습니다. 이 공격 완화 방법은 일반적으로 다양한 공격 벡터에 대한 종합적인 방어 기능을 함께 생성하는 도구 의 일부분입니다.
WAF를 웹 애플리케이션 앞에 배치하면, 웹 애플리케이션과 인터넷 사이에 보호 장치가 배치됩니다. 프록시 서버는 중개 장치를 사용하여 클라이언트 컴퓨터의 신원을 보호하지만, WAF는 클라이언트가 서버에 도달하기 전에 WAF를 통과하게 만들어, 노출로부터 서버를 보호하는 역방향 프록시의 한 유형입니다.
WAF는 흔히 '정책'이라고 하는 규칙 집합을 통해 작동합니다. 이러한 정책은 악의적인 트래픽을 필터링하여 애플리케이션에 존재하는 취약점을 보호하는 것이 목표입니다. WAF의 가치는 정책 수정을 구현할 수 있는 속도와 용이성에서 나오며, 이를 통해 다양한 공격 벡터에 더 빠르게 대응할 수 있고, DDoS 공격 시, WAF 정책을 수정하여 레이트 리미팅을 빠르게 구현할 수 있습니다.
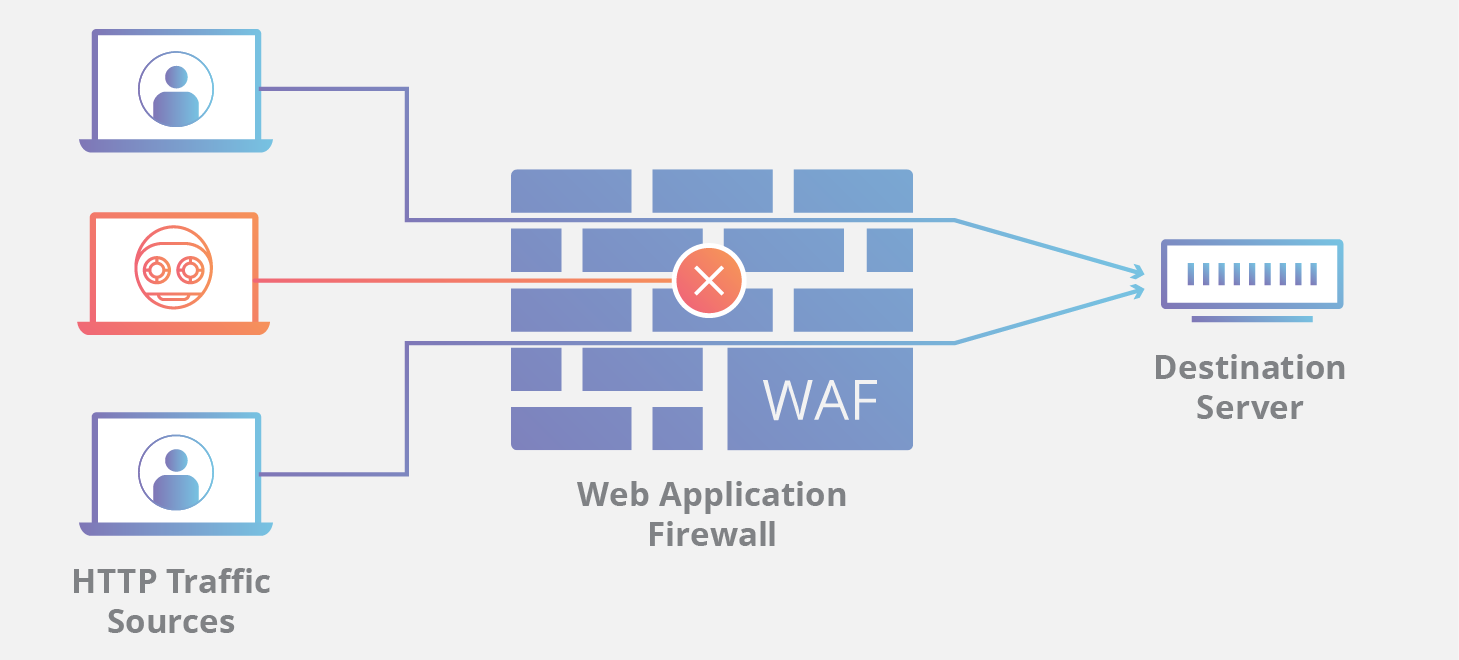
차단 목록 WAF와 허용 목록 WAF 간의 차이점은 무엇입니까?
차단 목록을 기반으로 작동하는 WAF(부정적 보안 모델)는 알려진 공격을 방어합니다. 차단 목록 WAF는, 복장 규정에 맞지 않는 손님을 입장시키지 말라는 지시를 받은 클럽 경비로 생각하면 됩니다. 반대로 허용 목록에 기반한 WAF(긍정적 보안 모델)는 사전에 승인된 트래픽만 허용합니다. 이는 초대받은 사람만 입장할 수 있는 파티의 경비와 같으며, 이 경비는 명부에 있는 사람만을 입장시킵니다. 차단 목록과 허용 목록 모두 장점과 단점이 있으며, 이는 많은 WAF가 이 두 가지 모두를 구현하는 하이브리드 보안 모델을 제공하는 이유입니다.
네트워크 기반, 호스트 기반, 클라우드 기반 WAF는 무엇입니까?
WAF는 세 가지 방법 중 하나로 구현될 수 있으며, 각 방법에는 다음과 같은 자체적인 장점과 단점이 있습니다.
- 네트워크 기반 WAF는 일반적으로 하드웨어 기반입니다. 이는 로컬에 설치되기 때문에 대기 시간이 최소화되지만, 실제 장비를 보관하고 유지 관리해야 하므로, 가장 비용이 많이 드는 대안입니다.
- 호스트 기반 WAF는 애플리케이션의 소프트웨어에 완전히 통합될 수 있습니다. 이 솔루션은 네트워크 기반 WAF보다 비용이 저렴하고, 사용자 지정 기능이 많아집니다. 이 방법의 단점은 로컬 서버 자원의 소모, 구현 복잡성, 유지 보수 비용입니다. 일반적으로 이러한 구성 요소는 엔지니어링 시간이 필요하며, 비용이 많이 들 수 있습니다.
- 클라우드 기반 WAF는 매우 쉽게 구현할 수 있으며 합리적인 가격의 대안입니다. 클라우드 기반 WAF는 일반적으로 트래픽을 리디렉션하기 위해 DNS를 변경하는 것만큼이나 간단한 턴키 설치 방식을 제공합니다. 또한, 클라우드 기반 WAF는 사용자가 서비스형 보안에 대해 매월 또는 매년 비용을 지불하므로 초기 비용이 최소화됩니다. 뿐만 아니라, 클라우드 기반 WAF는 최종 사용자의 추가 작업이나 비용 없이 최신 위협을 방어하기 위해 지속적으로 업데이트되는 솔루션을 제공할 수 있습니다. 클라우드 기반 WAF의 단점은 사용자가 책임을 제3자에게 떠넘긴다는 점입니다. 그러므로 WAF의 일부 기능은 사용자에게 블랙박스가 될 수 있습니다. (클라우드 기반 WAF는 클라우드 방화벽의 일종입니다. 클라우드 방화벽에 관해 자세히 알아보세요.)
회사에서 클라우드 연결성으로 클라우드 기반 WAF 솔루션으로 웹 사이트를 보호하는 방법을 알아보세요.
FAQ
웹 애플리케이션 방화벽(WAF)이란?
WAF는 웹 애플리케이션과 인터넷 간의 HTTP 트래픽을 필터링하고 모니터링하여 웹 애플리케이션을 보호합니다. 애플리케이션 계층을 방어하여 SQL 삽입, Cross-site scripting(XSS), 사이트 간 요청 위조와 같은 일반적인 위협으로부터 서버를 보호합니다.
WAF는 웹 애플리케이션을 어떻게 보호하나요?
WAF를 배포하면 애플리케이션과 인터넷 사이에 보호막이 형성됩니다. 클라이언트를 보호하는 일반적인 프록시와 달리, WAF는 애플리케이션에 도달하기 전에 모든 클라이언트가 반드시 통과하도록 함으로써 서버를 보호하는 리버스 프록시입니다.
차단 목록 WAF와 허용 목록 WAF 모델 간의 차이점은 무엇인가요?
차단 목록(부정 보안 모델)은 알려진 공격 패턴을 기반으로 트래픽을 차단합니다. 반면 허용 목록(긍정 보안 모델)은 사전에 승인된 트래픽만 허용합니다. 많은 WAF가 이 두 가지 모델을 혼합하여 사용합니다.
WAF 정책은 진행 중인 공격 중에 어떻게 사용될 수 있나요?
WAF는 정책이라고 불리는 규칙 집합을 통해 악성 트래픽을 필터링합니다. 이러한 정책은 빠르고 쉽게 수정할 수 있기 때문에, DDoS 공격 시 레이트 리미팅을 적용하거나 새로운 취약점 익스플로잇을 차단하는 등 새로운 공격 벡터에 신속하게 대응할 수 있습니다.
WAF를 구현하는 세 가지 주요 방법은 무엇인가요?
WAF는 다음과 같은 방식으로 구현할 수 있습니다. 네트워크 기반 WAF: 일반적으로 하드웨어 기반으로 구성되며, 대기 시간을 최소화하기 위해 로컬에 설치됩니다. 호스트 기반 WAF: 애플리케이션 소프트웨어에 통합되어 더 높은 수준의 커스터마이징을 제공하지만, 로컬 서버 리소스를 사용합니다. 클라우드 기반 WAF: 보안 서비스 형태로 제공되는 비용 효율적이고 구현이 쉬운 옵션으로, 초기 비용이 낮으며 새로운 위협에 대해 지속적인 업데이트를 제공합니다.
회사에서 다른 옵션 대신 클라우드 기반 WAF를 선택하는 이유는 무엇인가요?
클라우드 기반 WAF는 턴키 방식의 설치를 제공하고 최신 위협에 대한 보호를 위해 추가적인 작업이나 비용이 필요 없기 때문에 선호되는 경우가 많습니다. 이 과정은 DNS 변경만으로도 간단하게 완료될 수 있습니다. 클라우드 기반 WAF를 사용하는 고객은 일부 책임을 제3자에게 맡기게 되지만, 별도의 노력 없이도 새로운 공격을 차단하도록 지속적으로 업데이트되는 솔루션의 이점을 누릴 수 있습니다.