O que é WAF? | O firewall de aplicativos web explicado
O WAF cria um escudo entre o aplicativo da Web e a Internet. Esse escudo ajuda a mitigar muitos ataques comuns.
Objetivos de aprendizado
Após ler este artigo, você será capaz de:
- Definir firewall de aplicativos web
- Explicar a diferença entre um WAF com lista de bloqueios e um WAF com lista de permissões
- Entender os prós e contras de WAFs em rede, em host e em nuvem
Conteúdo relacionado
Mitigação de DDoS
O que é falsificação de IP?
O que é botnet de DDoS?
Ataque Low and Slow
Ping of Death (histórico)
Quer saber mais?
Assine o theNET, uma recapitulação mensal feita pela Cloudflare dos insights mais populares da internet.
Copiar o link do artigo
O que é firewall de aplicativos web (WAF)?
O WAF, ou firewall de aplicativos web, ajuda a proteger os aplicativos web ao filtrar e monitorar o tráfego HTTP entre o aplicativo web e a internet. Ele geralmente protege os aplicativos web contra ataques como falsificação de solicitação entre sites, cross-site-scripting (XSS), inclusão de arquivos e injeção de SQL, entre outros.
O WAF é uma defesa de protocolo da camada de aplicação (no modelo OSI) e não foi desenvolvido para defender contra todos os tipos de ataques. Esse método de mitigação de ataques costuma fazer parte de um conjunto de ferramentas que, juntas, criam uma defesa holística contra diversos vetores de ataque.
Com a implantação de um WAF à frente do aplicativo web, é colocado um escudo entre o aplicativo e a internet. Enquanto um servidor proxy protege a identidade da máquina cliente com o uso de um intermediário, o WAF é um tipo de proxy reverso que protege o servidor contra a exposição, já que seus clientes passam pelo WAF antes de chegar ao servidor.
O WAF funciona por meio de um conjunto de regras normalmente chamadas de "políticas". As políticas têm como objetivo proteger o aplicativo contra vulnerabilidades filtrando o tráfego malicioso. O valor de um WAF deve-se, em parte, à velocidade e à facilidade com que a modificação das políticas pode ser implantada, permitindo uma resposta mais rápida a variados vetores de ataque. Durante um ataque DDoS, a limitação de taxa pode ser implantada rapidamente modificando-se as políticas do WAF.
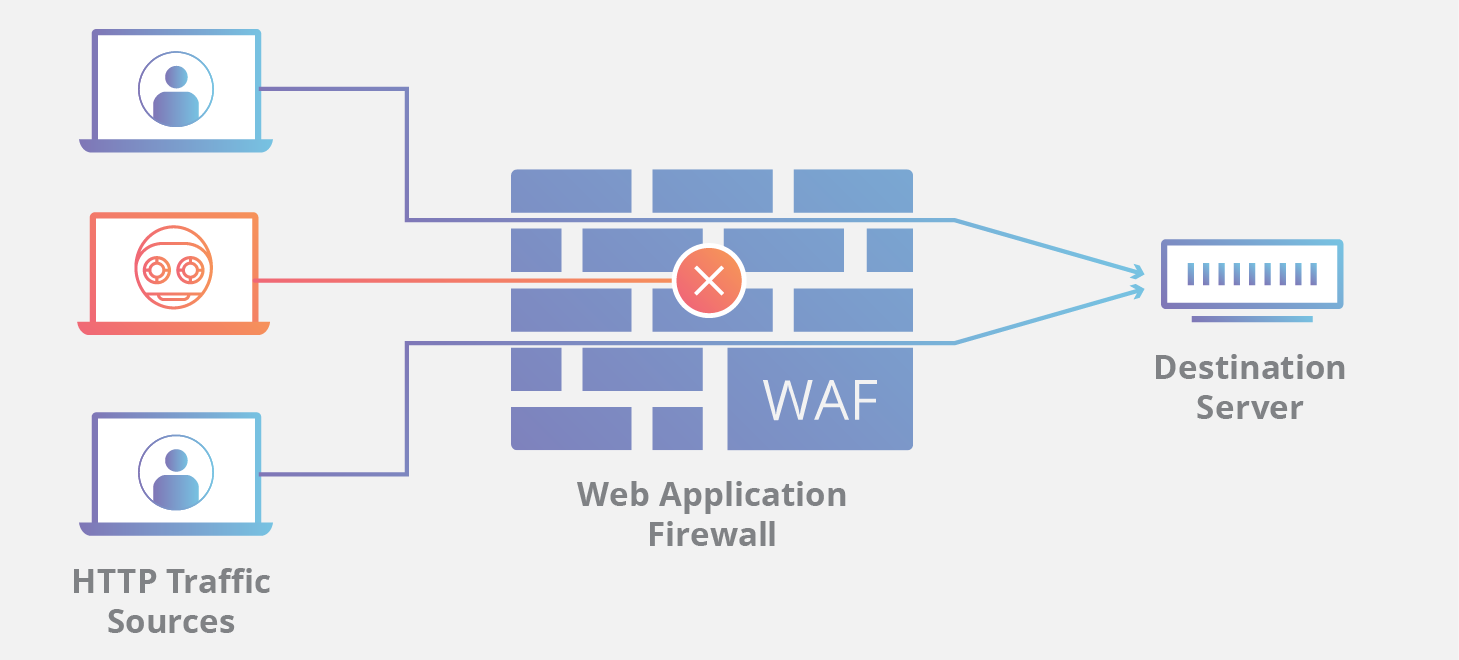
Qual é a diferença entre um WAF com lista de bloqueios e um WAF com lista de permissões?
O WAF que opera com uma lista de bloqueios (modelo de segurança negativo) protege contra ataques conhecidos. Imagine que o WAF com lista de bloqueios é como um segurança de boate com instruções para impedir a entrada de pessoas que não atendam às recomendações de traje. Em contrapartida, o WAF com lista de permissões (modelo de segurança positivo) só admite o tráfego que foi pré-aprovado. É como o segurança de uma festa exclusiva que só deixa entrar as pessoas que estão na lista de convidados. Tanto as listas de bloqueios quanto as listas de permissões têm suas vantagens e seus inconvenientes; por isso, muitos WAFs oferecem um modelo de segurança híbrido, que usa os dois tipos de listas.
O que são WAFs baseados em rede, em host e em nuvem?
O WAF pode ser implantado de três formas diferentes, cada uma delas com suas vantagens e desvantagens:
- O WAF baseado em rede é, geralmente, baseado em hardware. Como é instalado no local, o WAF minimiza a latência, mas é a opção mais cara e requer também o armazenamento e a manutenção do equipamento físico.
- O WAF baseado em host pode ser totalmente integrado ao software de um aplicativo. A solução é mais barata do que o WAF em rede e mais personalizável. As desvantagens do WAF baseado em host são o consumo de recursos do servidor local, sua implantação complexa e os custos de manutenção. Esses componentes em geral exigem mão de obra de engenharia e podem ser caros.
- Os WAFs baseados em nuvem oferecem uma opção acessível muito fácil de implementar; eles geralmente oferecem uma instalação pronta para uso que é tão simples quanto uma mudança no DNS para redirecionar o tráfego. Os WAFs baseados em nuvem também têm um custo inicial mínimo, pois os usuários pagam mensalmente ou anualmente pela segurança como serviço. Os WAFs baseados em nuvem também podem oferecer uma solução que é consistentemente atualizada para proteger contra as mais recentes ameaças sem nenhum trabalho ou custo adicional para o usuário. A desvantagem de um WAF baseado em nuvem é que os usuários deixam a responsabilidade para terceiros, portanto, alguns recursos do WAF podem ser uma caixa preta para eles. (Um WAF baseado em nuvem é um tipo de firewall em nuvem; saiba mais sobre firewalls em nuvem.)
Saiba como uma nuvem de conectividade permite que as empresas protejam seus sites com uma solução WAF baseada em nuvem.
Perguntas frequentes
O que é Web Application Firewall (WAF)?
Um WAF ajuda a proteger aplicativos web ao filtrar e monitorar o tráfego HTTP entre um aplicativo e a internet. Ele defende a camada de aplicação, protegendo os servidores contra ameaças comuns, como injeção de SQL, cross-site scripting (XSS) e falsificação de solicitação entre sites.
Como um WAF protege os aplicativos web?
Ao implantar um WAF, um escudo é colocado entre o aplicativo e a internet. Ao contrário de um proxy padrão que protege um cliente, o WAF é um proxy reverso que protege o servidor exigindo que todos os clientes passem por ele antes de chegar ao aplicativo.
Quais são as diferenças entre os modelos de WAF com lista de bloqueios e lista de permissões?
Uma lista de bloqueios (modelo de segurança negativo) nega o tráfego com base em padrões de ataque conhecidos. Em contrapartida, uma lista de permissões (modelo de segurança positivo) só admite tráfego pré-aprovado. Muitos WAFs usam um híbrido desses modelos.
Como as políticas de WAF podem ser usadas durante um ataque ativo?
Os WAFs operam por meio de conjuntos de regras chamados políticas que filtram o tráfego malicioso. Como essas políticas podem ser modificadas de forma rápida e fácil, elas permitem uma resposta rápida a novos vetores de ataque, como a implementação de limitação de taxa durante os ataques de DDoS ou o bloqueio de uma nova exploração de vulnerabilidade.
Quais são as três principais formas de implementar um WAF?
Os WAFs podem ser implementados das seguintes maneiras: WAF baseado em rede: normalmente baseado em hardware e instalado localmente para minimizar a latência. WAF baseado em host: integrado ao software do aplicativo, oferecendo mais personalização, mas consumindo recursos do servidor local. WAF baseado em nuvem: uma opção de segurança como serviço acessível e fácil de implementar que fornece atualizações consistentes contra novas ameaças com custo inicial mínimo.
Por que uma empresa escolheria um WAF baseado em nuvem em vez de outras opções?
Os WAFs baseados em nuvem são frequentemente preferidos porque oferecem instalação pronta para uso e não exigem trabalho ou custo adicional para proteção contra as ameaças mais recentes. Muitas vezes, esse processo pode ser tão simples quanto uma alteração de DNS. Embora os clientes de WAF baseado em nuvem transfiram algumas responsabilidades para terceiros, eles se beneficiam de uma solução atualizada para bloquear novos ataques sem nenhum esforço de sua parte.