Sicurezza Zero Trust | Cos'è una rete Zero Trust?
Zero Trust è un modello di sicurezza basato sul principio di mantenere un rigoroso controllo degli accessi e di non fidarsi di nessuno per impostazione predefinita, anche quelli già all'interno del perimetro di rete.
Obiettivi di apprendimento
Dopo aver letto questo articolo sarai in grado di:
- Definire la sicurezza Zero Trust
- Descrivere le tecnologie e i principi alla base di Zero Trust
- Scoprire come implementare un'architettura di sicurezza Zero Trust
Argomenti correlati
Vuoi saperne di più?
Abbonati a theNET, il riepilogo mensile di Cloudflare sulle tematiche più discusse in Internet.
Copia link dell'articolo
Riepilogo dell'articolo:
- Zero Trust è un modello di sicurezza in cui l'architettura di base presuppone che nessuna entità, interna o esterna alla rete, sia considerata attendibile per impostazione predefinita e richiede una verifica rigorosa.
- I principi fondamentali di Zero Trust comprendono l'accesso con privilegi minimi, la convalida continua e la microsegmentazione per ridurre al minimo la superficie d'attacco e prevenire lo spostamento laterale.
- L'integrazione SASE integra il modello di sicurezza Zero Trust come componente principale, consolidando i servizi di sicurezza e di rete per proteggere gli utenti che lavorano da remoto e con risorse cloud.
Cos'è la sicurezza Zero Trust?
La sicurezza Zero Trust è un modello di sicurezza IT che richiede la rigorosa verifica dell'identità per ogni persona e dispositivo che tenta di accedere alle risorse su una rete privata, indipendentemente dal fatto che si trovi all'interno o all'esterno del perimetro della rete. ZTNA è la principale tecnologia associata all'architettura Zero Trust, ma Zero Trust è un approccio olistico alla sicurezza delle reti che incorpora diversi principi e tecnologie.
In parole povere: la sicurezza della rete IT tradizionale si fida di chiunque e qualsiasi cosa all'interno della rete. Un'architettura Zero Trust non si fida di nessuno e di niente.
La sicurezza della rete IT tradizionale si basa sul concetto di "castello e fossato". Nella sicurezza "castello e fossato", è difficile ottenere l'accesso dall'esterno della rete, ma tutti all'interno della rete sono considerati attendibili per impostazione predefinita. Il problema con questo approccio è che una volta che un autore di un attacco ottiene l'accesso alla rete, ha libero accesso a tutto quello che si trova al suo interno.
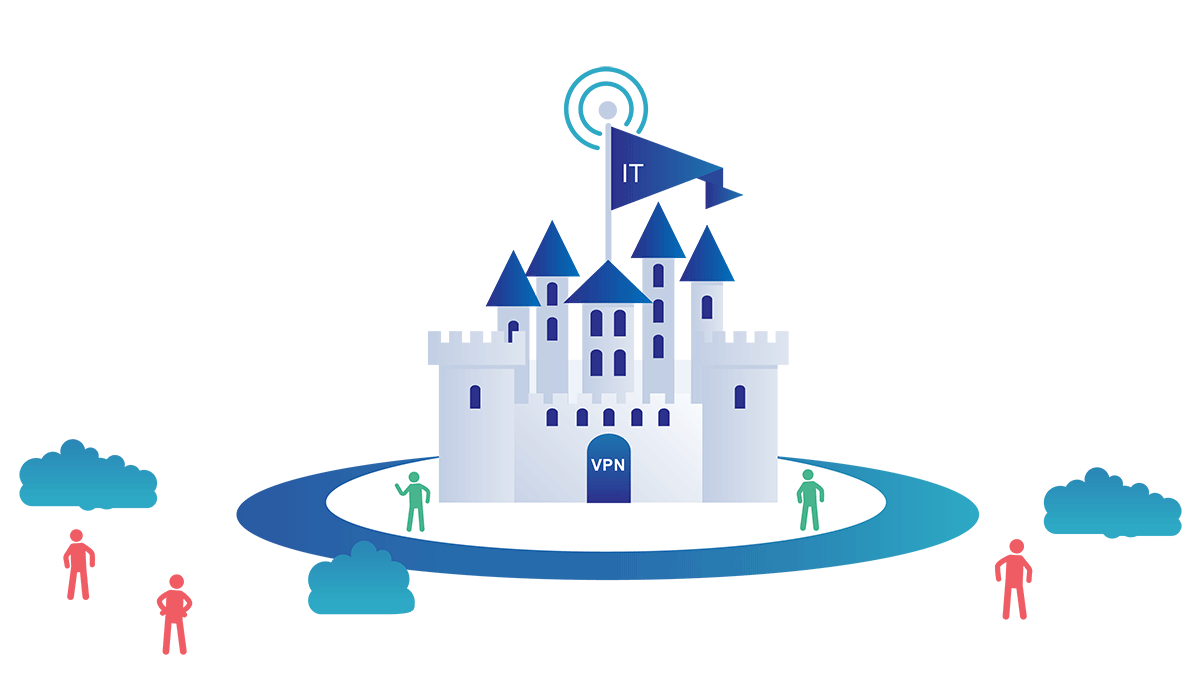
Questa vulnerabilità nei sistemi di sicurezza "castello e fossato" è esacerbata dal fatto che le aziende non hanno più i propri dati in un unico posto. Oggi, le informazioni sono spesso diffuse tra i fornitori di servizi cloud, il che rende più difficile avere un unico controllo di sicurezza per un'intera rete.
La sicurezza Zero Trust significa che nessuno è considerato attendibile per impostazione predefinita all'interno o all'esterno della rete ed è richiesta la verifica da parte di tutti coloro che cercano di ottenere l'accesso alle risorse presenti nella rete. Questo ulteriore livello di sicurezza ha dimostrato di prevenire le violazioni dei dati. Gli studi hanno dimostrato che il costo medio di una singola violazione dei dati è di oltre 3 milioni di dollari. Considerando questa cifra, non dovrebbe sorprendere che molte organizzazioni siano ora desiderose di adottare un criterio di sicurezza Zero Trust.
| Criteri | VPN | Zero Trust |
| Ambito dell'accesso | Consente l'accesso all'intera rete connessa | Consente l'accesso solo a risorse specifiche autorizzate |
| Gestione dei privilegi | Ampio accesso alla rete | Gli utenti ottengono l'accesso minimo necessario |
| Prestazioni | Backhauling del traffico attraverso datacenter | Connessioni dirette; senza backhauling |
| Supporto per il lavoro remoto | Complesso per l'accesso di terze parti e BYOD | Senza interruzioni da qualsiasi punto |
| Scalabilità | Richiede aggiornamenti della capacità | Altamente scalabile, onboarding rapido |
Quali sono i principi alla base di Zero Trust?
Monitoraggio e convalida continui
La filosofia alla base di una rete Zero Trust presuppone che ci siano autori di attacchi sia all'interno che all'esterno della rete, quindi nessun utente o macchina dovrebbe essere considerato automaticamente attendibile. Zero Trust verifica l'identità e i privilegi degli utenti, nonché l'identità e la sicurezza dei dispositivi. Gli accessi e le connessioni scadono periodicamente una volta stabiliti, costringendo utenti e dispositivi a essere continuamente verificati.
Privilegio minimo
Un altro principio della sicurezza Zero Trust è l'accesso con privilegi minimi. Questo significa fornire agli utenti solo l'accesso di cui hanno bisogno, come un generale dell'esercito che elargisce informazioni ai soldati in base alle esigenze. In questo modo, si riduce al minimo l'esposizione di ciascun utente alle parti sensibili della rete.
L'implementazione del privilegio minimo implica un'attenta gestione delle autorizzazioni degli utenti. Le VPN non sono adatte per approcci all'autorizzazione con privilegio minimo, poiché l'accesso a una VPN consente a un utente di accedere all'intera rete connessa.
Controllo degli accessi dei dispositivi
Oltre ai controlli sull'accesso degli utenti, Zero Trust richiede anche controlli rigorosi sull'accesso ai dispositivi. I sistemi Zero Trust devono monitorare quanti dispositivi diversi stanno cercando di accedere alla loro rete, garantire che ogni dispositivo sia autorizzato e valutare tutti i dispositivi per assicurarsi che non siano stati compromessi. In questo modo, si riduce ulteriormente la superficie d'attacco della rete.
Microsegmentazione
Anche le reti Zero Trust utilizzano la microsegmentazione. La microsegmentazione è la pratica di suddividere i perimetri di sicurezza in piccole zone per mantenere un accesso separato per parti separate della rete. Ad esempio, una rete con file che risiedono in un unico datacenter che utilizza la microsegmentazione può contenere decine di zone separate e sicure. Una persona o un programma con accesso a una di queste zone non sarà in grado di accedere a nessuna delle altre zone senza un'autorizzazione separata.
Prevenzione dello spostamento laterale
Nella sicurezza della rete, lo "spostamento laterale" si verifica quando un autore di un attacco si sposta all'interno di una rete dopo aver ottenuto l'accesso a tale rete. Lo spostamento laterale può essere difficile da rilevare anche se viene identificato il punto di ingresso dell'autore di un attacco, perché quest'ultimo avrà continuato a compromettere altre parti della rete.
Zero Trust è progettato per contenere gli autori di attacchi in modo che non possano spostarsi lateralmente. Poiché l'accesso Zero Trust è segmentato e deve essere ristabilito periodicamente, un autore di un attacco non può passare ad altri microsegmenti all'interno della rete. Una volta rilevata la presenza di un autore di un attacco, il dispositivo compromesso o l'account utente può essere messo in quarantena, impedendogli di effettuare ulteriori accessi. (In un modello "castello e fossato", se lo spostamento laterale è possibile per l'autore di un attacco, la messa in quarantena del dispositivo o dell'utente originale compromesso ha scarso o nessun effetto, poiché l'autore di un attacco avrà già raggiunto altre parti della rete).
Autenticazione a più fattori (MFA, Multi-Factor Authentication)
L'autenticazione a più fattori (MFA) è anche un valore fondamentale della sicurezza Zero Trust. MFA significa richiedere più di una prova per autenticare un utente; la semplice immissione di una password non è sufficiente per ottenere l'accesso. Un'applicazione di MFA nota è l'autorizzazione a due fattori (2FA, 2-Factor Authorization) utilizzata su piattaforme online come Facebook e Google. Oltre a immettere una password, gli utenti che abilitano la 2FA per questi servizi devono anche inserire un codice inviato a un altro dispositivo, come un cellulare, fornendo così due prove che siano chi affermano di essere.
Quali sono i vantaggi di Zero Trust?
La filosofia Zero Trust è più adatta agli ambienti IT moderni rispetto agli approcci di sicurezza più tradizionali. Con una così ampia varietà di utenti e dispositivi che accedono ai dati interni e con i dati archiviati sia all'interno che all'esterno della rete (nel cloud), è molto più sicuro presumere che nessun utente o dispositivo sia attendibile, anziché presumere che misure di sicurezza preventive abbiano tappato tutti i buchi.
Il vantaggio principale dell'applicazione dei principi Zero Trust è quello di contribuire a ridurre la superficie d'attacco di un'organizzazione. Inoltre, Zero Trust riduce al minimo i danni quando si verifica un attacco limitando la violazione a una piccola area tramite la microsegmentazione, il che riduce anche i costi di ripristino. Zero Trust riduce l'impatto del furto delle credenziali degli utenti e degli attacchi di phishing richiedendo più fattori di autenticazione. Contribuisce a eliminare le minacce che aggirano le tradizionali protezioni orientate al perimetro.
Inoltre, verificando ogni richiesta, la sicurezza Zero Trust riduce il rischio rappresentato dai dispositivi vulnerabili, compresi i dispositivi IoT, che sono spesso difficili da proteggere e aggiornare (vedi Sicurezza IoT).
Qual è la storia della sicurezza Zero Trust?
Il termine "Zero Trust" è stato coniato da un analista di Forrester Research Inc. nel 2010, quando è stato presentato per la prima volta il modello per il concetto. Alcuni anni dopo, Google ha annunciato di aver implementato la sicurezza Zero Trust nella propria rete, il che ha portato a un crescente interesse per l'adozione all'interno della comunità tecnologica. Nel 2019, Gartner, una società di ricerca e consulenza globale, ha elencato l'accesso alla sicurezza Zero Trust come componente fondamentale delle soluzioni SASE (Secure Access Service Edge).
Cos'è Zero Trust Network Access (ZTNA)?
Zero Trust Network Access (ZTNA) è la tecnologia principale che consente alle organizzazioni di implementare la sicurezza Zero Trust. Simile a un perimetro software-defined (SDP, Software-Defined Perimeter), ZTNA nasconde la maggior parte dell'infrastruttura e dei servizi, configurando connessioni crittografate uno a uno tra i dispositivi e le risorse di cui hanno bisogno. Scopri di più sul funzionamento di ZTNA.
Quali sono alcuni casi d'uso dell'approccio Zero Trust?
Qualsiasi organizzazione che si affida a una rete e archivia dati digitali probabilmente prenderà in considerazione l'utilizzo di un'architettura Zero Trust. Alcuni dei casi d'uso più comuni per Zero Trust includono:
Sostituzione o aumento di una VPN: molte organizzazioni si affidano alle VPN per proteggere i propri dati, ma come descritto sopra, le VPN spesso non sono la soluzione ideale per difendersi dai rischi odierni.
Supporto sicuro del lavoro remoto: mentre le VPN creano colli di bottiglia e possono rallentare la produttività dei lavoratori remoti, Zero Trust può estendere il controllo sicuro degli accessi alle connessioni da qualsiasi luogo.
Controllo degli accessi per cloud e multi-cloud: una rete Zero Trust verifica qualsiasi richiesta, indipendentemente dalla sua origine o destinazione. Può anche contribuire a ridurre l'uso di servizi basati su cloud non autorizzati (una situazione chiamata "shadow IT") controllando o bloccando l'uso di applicazioni non autorizzate.
Onboarding di terzi e appaltatori: Zero Trust può estendere rapidamente l'accesso limitato e con privilegi minimi a soggetti esterni, che in genere utilizzano computer non gestiti da team IT interni.
Onboarding rapido di nuovi dipendenti: le reti Zero Trust possono anche accelerare l'onboarding di nuovi utenti interni, rendendole ideali per le organizzazioni in rapida crescita. Al contrario, una VPN potrebbe dover aggiungere più capacità per ospitare un gran numero di nuovi utenti.
Quali sono le principali best practice di Zero Trust?
- Monitora il traffico di rete e i dispositivi connessi: la visibilità è fondamentale per la verifica e l'autenticazione di utenti e macchine.
- Mantieni aggiornati i dispositivi: le vulnerabilità devono essere corrette il più rapidamente possibile. Le reti Zero Trust devono essere in grado di limitare l'accesso ai dispositivi vulnerabili (un altro motivo per cui il monitoraggio e la convalida sono fondamentali).
- Applica il principio del privilegio minimo per tutta l'organizzazione: dai dirigenti ai team IT, tutti dovrebbero avere il minor numero di accessi di cui hanno bisogno. In questo modo, si riducono al minimo i danni se l'account di un utente finale viene compromesso.
- Partiziona la rete: suddividere la rete in blocchi più piccoli aiuta a garantire che le violazioni siano contenute in anticipo, prima che possano diffondersi. La microsegmentazione è un modo efficace per farlo.
- Agisci come se il perimetro di rete non esistesse: a meno che una rete non sia completamente air-gap (una rarità), i punti in cui tocca Internet o il cloud sono probabilmente troppo numerosi per essere eliminati.
- Utilizza le chiavi di sicurezza per l'autenticazione a più fattori: i token di sicurezza basati su hardware sono palesemente più sicuri dei token soft come i passcode monouso (OTP) inviati tramite SMS o e-mail.
- Integra l'intelligence delle minacce: poiché gli autori di un attacco aggiornano e perfezionano costantemente le proprie tattiche, la sottoscrizione ai feed di dati di intelligence delle minacce più recenti è fondamentale per identificare le minacce prima che si diffondano.
- Evita di motivare gli utenti finali a eludere le misure di sicurezza: proprio come requisiti di password eccessivamente rigorosi incentivano gli utenti a riciclare le stesse password più e più volte, costringere gli utenti ad autenticarsi nuovamente una volta all'ora tramite più fattori di identità potrebbe essere troppo, diminuendo ironicamente la sicurezza. Tieni sempre a mente le esigenze degli utenti finali.
Come implementare la sicurezza Zero Trust?
Il modello Zero Trust può sembrare complesso, ma la sua adozione può essere relativamente semplice con il giusto partner tecnologico. Ad esempio, Cloudflare One è una piattaforma SASE che combina servizi di rete con un approccio Zero Trust integrato per l'accesso di utenti e dispositivi. Con Cloudflare One, i clienti implementano automaticamente la protezione Zero Trust su tutti i loro dati e le loro risorse.
DOMANDE FREQUENTI
Qual è la filosofia alla base della sicurezza Zero Trust?
Zero Trust si basa sul principio "non fidarti mai, verifica sempre". A differenza della sicurezza tradizionale che si fida di chiunque all'interno di una rete, Zero Trust presuppone che le minacce esistano sia all'interno che all'esterno del perimetro di rete. Di conseguenza, ogni persona e dispositivo deve sottoporsi a una rigorosa verifica dell'identità prima di poter accedere alle risorse, indipendentemente dalla posizione o dallo stato della connessione.
In che modo Zero Trust differisce dal modello di sicurezza "castello e fossato"?
In un modello "castello e fossato", un'organizzazione si concentra sulla difesa del perimetro della rete. Una volta che qualcuno si trova all'interno del "castello" (la rete o la VPN), è considerato attendibile per impostazione predefinita e spesso può muoversi liberamente. Il modello Zero Trust elimina questa fiducia predefinita, richiedendo una convalida continua per ogni richiesta e garantendo che l'accesso alla rete non conceda automaticamente l'accesso anche a tutto ciò che vi è contenuto.
Cos'è l'accesso con privilegio minimo?
L'accesso con privilegio minimo prevede di concedere agli utenti solo il livello minimo di accesso necessario per svolgere le loro specifiche mansioni. Limitando le autorizzazioni al solo ambito di competenza, un'organizzazione può ridurre al minimo la quantità di dati sensibili esposti in caso di compromissione di un singolo account utente.
In che modo la microsegmentazione aiuta a contenere le violazioni della sicurezza?
La microsegmentazione è la pratica di dividere una rete in piccole zone di sicurezza isolate. Poiché ogni zona richiede un'autorizzazione separata, un utente malintenzionato che riesca a penetrare in un'area non potrà spostarsi lateralmente nelle altre. Questo isola la minaccia e limita i potenziali danni di una violazione.
Perché l'autenticazione a più fattori (MFA) è essenziale per Zero Trust?
La MFA richiede agli utenti di fornire almeno due diverse prove per dimostrare la loro identità, come una password più un codice inviato a un dispositivo mobile o una chiave di sicurezza fisica. Ciò aggiunge un livello critico di protezione, poiché conoscere la password di un utente da sola non è più sufficiente per consentire a un utente malintenzionato di ottenere l'accesso.
Il modello Zero Trust può migliorare l'esperienza dei lavoratori da remoto rispetto a una VPN?
Mentre le VPN spesso creino colli di bottiglia nelle prestazioni e garantiscano un accesso di rete esteso che può essere rischioso, Zero Trust offre connessioni sicure e dirette ad applicazioni specifiche. Questo approccio supporta il lavoro da remoto da qualsiasi luogo senza compromettere la sicurezza o rallentare la produttività.
In che modo Zero Trust affronta i rischi associati ai dispositivi IoT?
I dispositivi Internet of Things (IoT) sono notoriamente difficili da proteggere e aggiornare. Zero Trust mitiga questo rischio monitorando e verificando costantemente ogni dispositivo sulla rete. Se un dispositivo IoT risulta vulnerabile o compromesso, il modello Zero Trust può limitarne automaticamente l'accesso per impedirne l'utilizzo come punto di ingresso per un attacco.
Cos'è Zero Trust Network Access (ZTNA)?
ZTNA è la tecnologia principale utilizzata per implementare un'architettura Zero Trust. Il suo funzionamento si basa sulla occultazione dell'infrastruttura interna e sulla creazione di connessioni sicure e crittografate, una a una, tra il dispositivo dell'utente e la specifica risorsa a cui è autorizzato ad accedere, anziché connetterlo all'intera rete privata.