Che cos'è SASE? | Secure Access Service Edge
L'architettura SASE (Secure Access Service Edge) è un modello IT che combina servizi di sicurezza e di rete su un'unica piattaforma cloud.
Obiettivi di apprendimento
Dopo aver letto questo articolo sarai in grado di:
- Definire il modello SASE (Secure Access Service Edge)
- Scoprire perché SASE è importante e in che modo avvantaggia le organizzazioni
- Scoprire i componenti tecnologici che compongono una piattaforma SASE
- Capire come SASE si confronta con altri approcci di rete, tra cui SASE a fornitore singolo rispetto a SASE a doppio fornitore
Argomenti correlati
Sicurezza Zero Trust
Controllo degli accessi
Secure Web Gateway
Cosa si intende per Network-as-a-Service (NaaS)?
VPN
Vuoi saperne di più?
Abbonati a theNET, il riepilogo mensile di Cloudflare sulle tematiche più discusse in Internet.
Copia link dell'articolo
Riepilogo dell'articolo:
- SASE è un'architettura cloud che unisce connettività di rete e funzionalità di sicurezza complete in un'unica piattaforma di servizi.
- I vantaggi principali dell'adozione di SASE derivano dal suo fondamento nel modello Zero Trust, che riduce significativamente la complessità e i costi, minimizzando al contempo il rischio informatico per le risorse di lavoro da remoto.
- La valutazione dei fornitori SASE implica la scelta tra un modello unificato single-vendor o l'integrazione di più componenti multi-vendor, il che influisce sulla gestione e sulla coerenza dei criteri.
Cos'è il Secure Access Service Edge (SASE)?
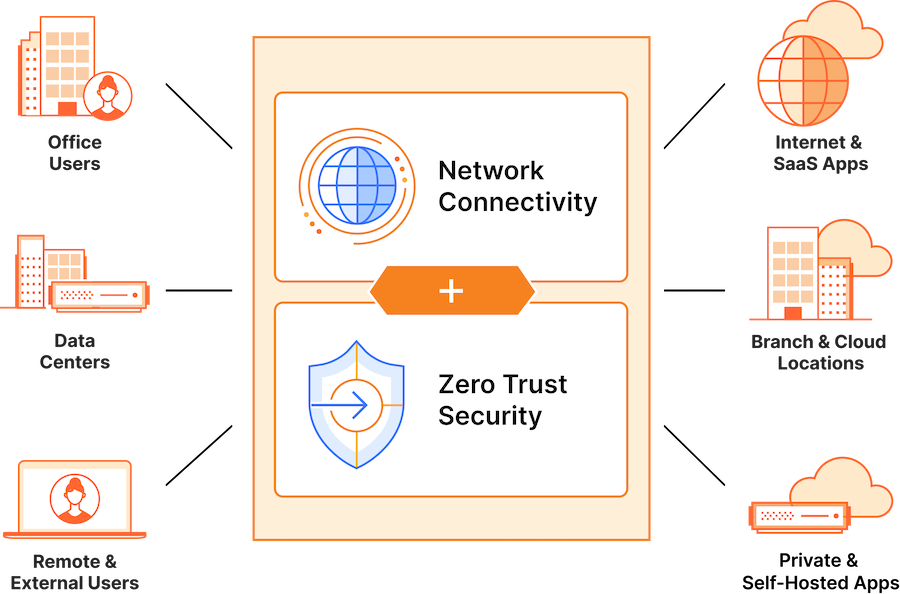
SASE (Secure Access Service Edge) è un modello architetturale che unifica la connettività di rete con le funzioni di sicurezza, il tutto su una sola piattaforma. A differenza delle reti aziendali tradizionali, il moderno approccio SASE posiziona i controlli di rete sul perimetro del cloud anziché nel datacenter aziendale. Ciò consente alle aziende di fornire un accesso più semplice, sicuro e omogeneo da qualsiasi utente a qualsiasi applicazione, indipendentemente dalla posizione geografica.
In altre parole, SASE offre alle organizzazioni un modo semplificato per gestire insieme infrastrutture precedentemente separate, come reti e controllo degli accessi.
Le piattaforme SASE convergono la connettività di rete con più servizi di sicurezza Zero Trust che impiegano il principio del privilegio minimo. Con Zero Trust, gli utenti che si autenticano correttamente hanno accesso solo alle risorse e alle applicazioni necessarie per il loro ruolo.
SASE crea una rete aziendale unificata basata su servizi cloud gestiti tramite Internet. Ciò consente alle organizzazioni di abbandonare la gestione di numerosi livelli architettonici e di soluzioni puntuali disparate.
Perché SASE è importante?
Un'architettura SASE è importante perché è più efficace della tradizionale sicurezza IT nel connettere e proteggere la forza lavoro di un'organizzazione moderna.
Nel modello del “vecchio mondo” (vale a dire un’architettura di sicurezza “a castello e fossato”), l’infrastruttura IT di un’organizzazione è abbastanza omogenea e protetta da un firewall. Per accedere alle risorse di rete, i dipendenti che non si trovano in ufficio (o i collaboratori esterni e altre terze parti) si collegano alla rete tramite una rete privata virtuale (VPN) e un firewall, oppure utilizzano un altro percorso di rete tramite un indirizzo IP pubblico. Quindi, chiunque si trovi all'interno del "perimetro" della rete ha accesso anche alle applicazioni e ai dati presenti all'interno di quella rete.
Tuttavia, data la quantità sempre crescente di applicazioni e dati che risiedono nel cloud,gestire la sicurezza della rete con questo approccio è diventato più rischioso e più complesso. Ad esempio, i sistemi di sicurezza tradizionali faticano a tenere il passo con le seguenti tendenze:
- Maggiore mobilità della forza lavoro: molte organizzazioni hanno adottato il lavoro da remoto e ibrido e supportano l'uso di dispositivi non gestiti (non controllati dall'azienda). Di conseguenza, più persone (e le applicazioni di cui hanno bisogno per lavorare) si trovano al di fuori del proverbiale fossato.
- Adozione accelerata del cloud: le organizzazioni hanno spostato più app, dati e infrastrutture dai datacenter locali ad ambienti cloud pubblici o privati. Anche l'IA generativa e altre iniziative di trasformazione digitale hanno incrementato le implementazioni cloud.
- Superfici di attacco in crescita: tutti i sistemi digitali presentano aree che gli aggressori possono utilizzare come punti di ingresso. Un maggior numero di punti di ingresso significa un maggior numero di potenziali vettori di attacco da sfruttare, il che, a sua volta, ha aumentato il rischio di spostamento laterale.
- Complessità operativa: con l'avvento del lavoro ibrido e con le applicazioni distribuite principalmente tramite cloud, i requisiti delle reti sono cambiati. Ciò ha comportato complessità amministrativa e incoerenza nel modo in cui vengono applicati i controlli di sicurezza.
- Costi di rete più elevati: con le reti tradizionali, è necessario predisporre e acquistare più apparecchiature (ad esempio firewall, router e switch) per supportare ogni regione. La necessità di più apparecchiature può comportare anche un aumento dei costi di abbonamento e di larghezza di banda.
- Normative sulla privacy e conformità dei dati: può essere difficile per le organizzazioni aderire ai più recenti standard, certificazioni e requisiti normativi sulla privacy e conformità dei dati. Le leggi sulla protezione dei dati variano notevolmente a seconda del Paese e persino del settore e hanno continuato a evolversi con la proliferazione dell'IA generativa.
SASE è più adatto ad affrontare questo tipo di problematiche. SASE fornisce una connettività sicura, veloce e affidabile per la forza lavoro, le sedi di lavoro e i carichi di lavoro. Invece di dover sviluppare e gestire autonomamente reti moderne proprie, le organizzazioni possono affidarsi a servizi nativi sul cloud distribuiti per semplificare la gestione della sicurezza e della connettività.
| Aspetto | Reti tradizionali | SASE |
| Architettura | Datacenter centralizzato con perimetro di rete | Perimetro del cloud distribuito, piano di controllo unificato |
| Modello di sicurezza | Basato su perimetro | Zero Trust |
| Connettività | Dipendente da MPLS, esegue il backhauling del traffico | Accesso diretto al cloud/a Internet |
| GESTIONE | Strumenti a silos per reti e sicurezza | Piattaforma convergente con interfaccia unica |
| Accesso remoto | Basato su VPN | Basato su ZTNA |
| Struttura dei costi | Costi elevati dell'hardware | TCO ridotto |
| Supporto cloud | Progettato per l'installazione in locale | Nativo; ottimizzato per il cloud |
I 5 principali vantaggi di SASE
Il consolidamento delle capacità di sicurezza e di rete come servizio tramite un'architettura SASE offre diversi vantaggi, tra cui:
- Rischio informatico ridotto: SASE opera in larga misura secondo il modello di sicurezza Zero Trust, che non concede a un'entità l'accesso alle applicazioni e ai dati finché non ne è stata verificata l'identità, anche se si trova all'interno del perimetro della rete. La sicurezza Zero Trust non prende in considerazione solo l'identità di un'entità: vengono presi in considerazione anche la geolocalizzazione, la posizione del dispositivo, gli standard di sicurezza aziendali e una valutazione continua del rapporto rischio/affidabilità basata su segnali contestuali aggiuntivi. Gli utenti accedono solo alle risorse esplicitamente autorizzate. In questo modo si impedisce che le minacce si diffondano sull'intera rete, riducendo il rischio di spostamento laterale.
- Costi ridotti: l'hardware di sicurezza, come i firewall di rete e i gateway Web sicuri (SWG), comporta costi che vanno oltre il prezzo di listino. Installazione, garanzie, riparazioni e gestione delle patch richiedono spese e risorse IT aggiuntive. L'eliminazione di tali costi tramite lo spostamento della sicurezza di rete sul cloud contribuisce a ridurre il costo totale di proprietà.
- Complessità ridotta: SASE semplifica le operazioni IT eliminando la necessità di più strumenti di rete e sicurezza isolati. Semplifica la gestione grazie all'applicazione centralizzata delle politiche e al monitoraggio di sedi, persone, dispositivi e applicazioni da un'unica interfaccia. Ad esempio, un'architettura SASE può semplificare la conformità offrendo visibilità e strumenti di automazione per aiutare le organizzazioni a configurare in modo più efficiente le impostazioni di sicurezza necessarie per soddisfare varie normative.
- Protezione coerente dei dati: una piattaforma SASE consolida la visibilità e i controlli dei dati su app Web, SaaS e private in modo unificato, garantendo l'applicazione coerente delle policy di protezione dei dati. Ad esempio, i servizi SASE che salvaguardano l'accesso ai dati sensibili, prevengono le fughe di dati, gestiscono i rischi delle app cloud e proteggono la navigazione Web aiutano le organizzazioni a soddisfare i requisiti normativi. SASE rafforza ulteriormente la sicurezza e semplifica la conformità supportando la registrazione centralizzata, la crittografia, la mitigazione delle minacce in tempo reale e altro ancora.
- Migliore esperienza dei dipendenti: una connettività Internet più affidabile migliora la produttività. Con SASE, le ottimizzazioni dell'instradamento di rete migliorano le prestazioni e riducono la latenza, elaborando il traffico il più vicino possibile all'utente finale. Inoltre, SASE aiuta i team IT ad automatizzare più flussi di lavoro e a dedicare meno tempo a gestire i ticket relativi agli accessi.
Componenti tecnologici tipici di SASE
Una piattaforma SASE in genere contiene questi componenti tecnologici fondamentali:
- La tecnologia principale che rende possibile l'approccio Zero Trust per l'accesso sicuro è Zero Trust Network Access (ZTNA). ZTNA fornisce un accesso semplice e sicuro tra qualsiasi utente e app, su qualsiasi dispositivo, in qualsiasi luogo controllando continuamente il contesto granulare come l'identità e la posizione del dispositivo, risorsa per risorsa.
- Un gateway Web sicuro (SWG) previene le minacce e protegge i dati filtrando i contenuti del traffico Web indesiderati e bloccando comportamenti rischiosi o non autorizzati online. Gli SWG possono filtrare il traffico Web da qualsiasi luogo, rendendoli ideali per la forza lavoro ibrida.
- L'uso del cloud e delle app SaaS rende più difficile garantire che i dati rimangano privati e sicuri. Un Cloud Access Security Broker (CASB) è una soluzione a questa problematica: un CASB fornisce controlli di sicurezza dei dati su (e visibilità) sui servizi e sulle applicazioni ospitati nel cloud di un'organizzazione. Inoltre, per impedire che i dati vengano rubati o distrutti senza autorizzazione, le tecnologie di prevenzione della perdita di dati (DLP) rilevano la presenza di dati sensibili nelle applicazioni Web, SaaS e private. In combinazione con un SWG, le soluzioni DLP possono scansionare i dati in transito (ad esempio, file caricati o scaricati, messaggi di chat, riempimenti di moduli). In combinazione con un CASB, le soluzioni DLP possono scansionare i dati inattivi.
- In un'architettura SASE, le organizzazioni adottano la rete WAN definita dal software (SD-WAN) o la WAN-as-a-Service (WANaaS) per connettere e scalare le operazioni (ad esempio, uffici, negozi al dettaglio, datacenter) su grandi distanze. SD-WAN e WANaaS utilizzano approcci diversi:
- La tecnologia SD-WAN utilizza software presso le sedi aziendali e un controller centralizzato per superare alcune delle limitazioni delle architetture WAN tradizionali, semplificando le operazioni e le decisioni di gestione del traffico.
- WANaaS sfrutta i vantaggi di SD-WAN adottando un approccio "light branch, heavy cloud" che distribuisce l'hardware minimo richiesto in sedi fisiche e utilizza la connettività Internet a basso costo per raggiungere la posizione "service edge" più vicina. Ciò può ridurre i costi totali, offrire una sicurezza più integrata, migliorare le prestazioni del percorso intermedio e servire meglio l'infrastruttura cloud.
- Un firewall di nuova generazione (NGFW) ispeziona i dati a un livello più profondo rispetto a un firewall tradizionale. Gli NGFW possono offrire consapevolezza e controllo delle applicazioni, prevenzione delle intrusioni e intelligence delle minacce, il che consente loro di identificare e bloccare minacce che potrebbero essere nascoste in un traffico apparentemente normale. Gli NGFW che possono essere distribuiti nel cloud sono chiamati firewall cloud o firewall-as-a-service (FWaaS).
- Il browser isolation remoto (RBI) applica il principio Zero Trust alla navigazione web, presupponendo che nessun codice di un sito Web debba essere eseguito per impostazione predefinita. RBI carica le pagine Web ed esegue qualsiasi codice associato nel cloud, lontano dai dispositivi locali degli utenti. Questa separazione aiuta a prevenire i download di malware, riduce al minimo il rischio di vulnerabilità del browser zero-day e difende da altre minacce trasmesse dal browser. Può anche applicare controlli di protezione dei dati alle risorse basate su browser, il che è utile per proteggere l'accesso ai dispositivi non gestiti.
- La gestione centralizzata che si integra in tutti i servizi consente agli amministratori di definire criteri, che vengono poi applicati a tutti i servizi connessi.
A seconda delle capacità del fornitore, le piattaforme SASE possono includere anche:
- Sicurezza della posta elettronica su cloud
- Sicurezza a livello di applicazione
- Sicurezza DNS
- Punteggio di rischio adattivo continuo
- Digital Experience Monitoring (DEM)
- Content Delivery Network (CDN)
- Altre funzionalità di rete avanzate
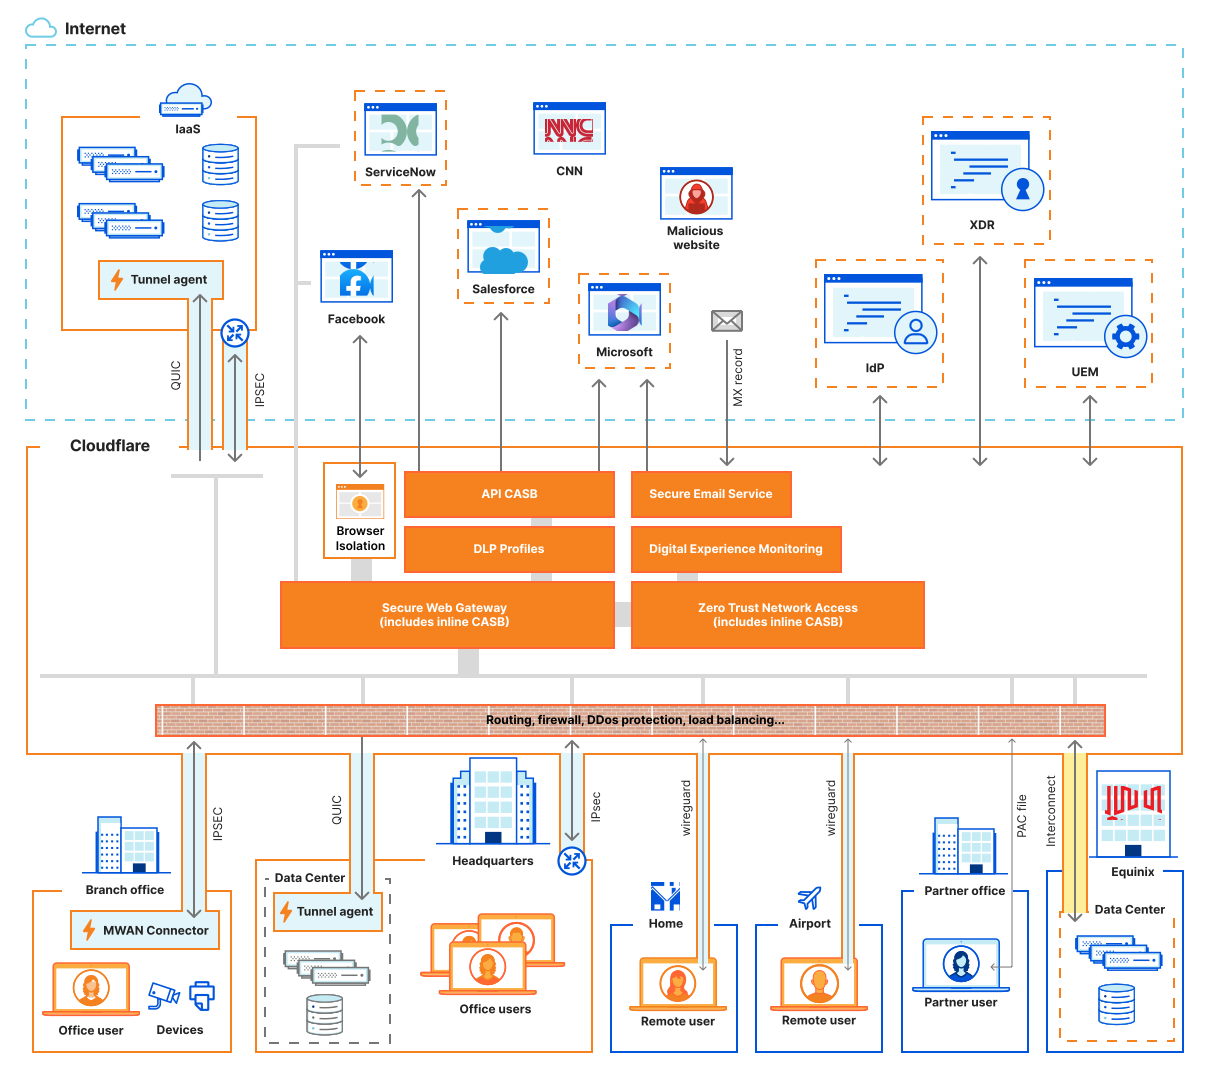
Il diagramma seguente illustra come una piattaforma SASE può far convergere tutte queste funzioni per fornire una connettività sicura a tutte le applicazioni, servizi e reti private, garantendo inoltre la sicurezza dell'accesso a Internet della forza lavoro.
Esempi di casi d'uso SASE
Normalmente, l'implementazione di SASE avviene gradualmente, nell'arco di mesi o addirittura anni. I piani di implementazione variano considerevolmente l'uno dall'altro, e dipendono da fattori specifici quali:
- La strategia di crescita a breve e lungo termine di un'organizzazione
- I ruoli e le applicazioni che sono maggiormente a rischio di attacchi informatici
- Flessibilità e apertura al cambiamento dei singoli team
- Potenziale velocità, complessità e costi di migrazione
Poiché la situazione di ogni organizzazione è diversa, non esiste un approccio "universale" per l'implementazione di SASE. Tuttavia, i casi d'uso per l'abilitazione di SASE rientrano comunemente in queste cinque priorità IT:
1. Adozione di Zero Trust
L'applicazione dei principi Zero Trust (come principio fondamentale di un percorso SASE più generale), a partire da Zero Trust Network Access, consente casi d'uso quali:
- Sostituzione di VPN rischiose e altra sicurezza tradizionale basata su hardware
- Semplificazione dell'accesso di terze parti e BYOD
- Mitigazione degli attacchi ransomware
- Limitazione dell'esposizione dei dati tra le applicazioni SaaS e l'archiviazione cloud
2. Protezione della superficie d'attacco
Un'architettura SASE supporta un approccio "lavora da qualsiasi luogo" con visibilità costante e protezione contro le minacce sia all'interno che all'esterno della rete. Esempi di casi d'uso includono:
- Blocco del phishing su e-mail, social media, app di collaborazione e altri canali
- Protezione della connettività per i lavoratori da remoto
- Protezione e ottimizzazione del traffico verso qualsiasi destinazione cloud o Internet
- Protezione delle wide area network (WAN)
3. Modernizzazione della rete
Invece di dover mantenere reti aziendali legacy, le organizzazioni possono sfruttare servizi SASE distribuiti e cloud native. Ciò consente casi d'uso come:
- Semplificazione della connettività delle filiali rispetto a MPLS e alla tradizionale SD-WAN
- Spostare la sicurezza DMZ sul cloud
- Eliminazione dell'elevata attendibilità sulla rete locale (LAN)
- Riduzione del rischio IT e accelerazione della connettività per fusioni e acquisizioni (M&A)
4. Protezione dei dati
I dati sensibili possono essere esposti attraverso l'uso non autorizzato dell'IA generativa e dell'IT-ombra. Ciò può condurre a compromissioni o a violazioni alle quali è possibile porre rimedio solo con notevoli esborsi. Tuttavia, un'architettura SASE consente casi d'uso come:
- Semplificazione della conformità alle normative sulla sicurezza dei dati
- Gestione dello shadow IT
- Tutela dell'utilizzo dell'IA generativa
- Rilevamento e controllo dei dati sensibili
5. Modernizzazione delle applicazioni
Le applicazioni devono essere sicure, resilienti e performanti per gli utenti finali, e devono essere dotate della scalabilità necessaria per gestire l'accrescimento dei dati e continuare a soddisfare i criteri di conformità in materia di data governance. Un'architettura SASE può aiutare a semplificare e proteggere diverse fasi del processo di modernizzazione delle applicazioni:
- Protezione dell'accesso privilegiato (sviluppatori/IT) all'infrastruttura critica
- Prevenire fughe di informazioni e furti del codice sviluppatore
- Protezione dei flussi di lavoro DevOps
- Protezione delle applicazioni in fase migrazione al cloud
SASE e altri approcci di rete
SASE e le reti tradizionali
In un modello di rete tradizionale, i dati e le applicazioni risiedono in un datacenter centrale. Gli utenti, le filiali e le applicazioni si collegano al datacenter tramite una rete privata localizzata o una rete secondaria (che in genere si collega a quella primaria tramite una linea dedicata sicura o una VPN). Questo processo può essere rischioso e inefficiente se un'organizzazione ospita applicazioni SaaS e dati nel cloud.
A differenza delle reti tradizionali, SASE posiziona i controlli di rete sul bordo del cloud, non sul datacenter aziendale. Invece di sovrapporre servizi che richiedono configurazione e gestione separate, SASE converge i servizi di rete e di sicurezza utilizzando un unico piano di controllo. Implementando politiche di sicurezza Zero Trust basate sull'identità sulla rete edge, SASE consente alle organizzazioni di estendere l'accesso alla rete a qualsiasi utente remoto, filiale, dispositivo o applicazione.
SASE ed MPLS
La commutazione di etichette multiprotocollo (MLPS) invia pacchetti di rete lungo percorsi di rete predeterminati. Idealmente, il risultato con MPLS è che i pacchetti seguono sempre lo stesso percorso. Questo è uno dei motivi per cui MPLS è generalmente considerato affidabile, ma non flessibile. Ad esempio, con MPLS, i controlli di sicurezza vengono applicati tramite posizioni "breakout" centralizzate; tutto il traffico in uscita e in entrata viene instradato attraverso la sede centrale. Ciò richiede il backhauling del traffico per raggiungere le funzioni di sicurezza.
SASE utilizza invece la connettività Internet a basso costo, piuttosto che i percorsi di rete dedicati di MPLS. Questo è adatto per le organizzazioni che cercano l'efficienza della rete a costi inferiori. Una piattaforma SASE fornisce routing intelligente flessibile e basato sulle applicazioni, sicurezza integrata e visibilità granulare della rete.
SASE e SSE a confronto
SASE incorpora l'accesso sicuro dell'utente come parte dell'architettura di rete. Tuttavia, non tutte le organizzazioni dispongono già di un approccio coeso tra i team IT, sicurezza di rete e networking. Queste organizzazioni potrebbero dare priorità ai servizi di sicurezza (SSE), un sottoinsieme delle funzionalità SASE incentrato sulla protezione dell'accesso degli utenti interni al Web, ai servizi cloud e alle applicazioni private.
SSE è un comune trampolino di lancio verso una distribuzione SASE completa.. Sebbene possa sembrare una semplificazione eccessiva, alcune organizzazioni potrebbero pensare a SASE come a "SSE più SD-WAN".
SASE a fornitore singolo e SASE a doppio fornitore
In SASE, l'approccio a doppio fornitore implica la presenza di due o più fornitori per ZTNA, SWG, CASB, SD-WAN/WANaaS e FWaaS, spesso uno per la sicurezza e uno per il networking. Ciò consente alle organizzazioni di personalizzare il proprio stack tecnologico e sfruttare i punti di forza di ciascun fornitore. Ciò significa anche che le organizzazioni devono disporre del tempo e delle risorse interne per orchestrare e integrare servizi diversi.
Le organizzazioni possono anche scegliere di adottare un SASE a fornitore singolo (SV-SASE). Questa soluzione combina diverse tecnologie di sicurezza e di rete in un'unica piattaforma distribuita sul cloud. SV-SASE è la soluzione ideale per le organizzazioni che desiderano consolidare prodotti singoli, ridurre il TCO e garantire un'applicazione coerente delle policy con il minimo sforzo.
Con entrambi gli approcci, una piattaforma SASE dovrebbe essere in grado di ampliare o integrare gli strumenti esistenti per on-ramp di rete, la gestione delle identità, la sicurezza degli endpoint, l'archiviazione dei log e altri componenti per la sicurezza della rete.
Le domande da porre ai potenziali provider SASE
Qualunque sia l'approccio SASE scelto, tenere in considerazione i seguenti criteri e domande campione quando si valutano i potenziali fornitori:
Riduzione dei rischi
- Tutti i flussi di dati e le comunicazioni attraverso le suite SaaS sono protetti su ogni canale?
- Quali analisi e punteggio del rischio per utente/dispositivo sono disponibili?
- Alcune funzioni di sicurezza vengono aggirate in base a eventuali on-ramp di rete?
- Il traffico delle applicazioni viene decrittografato e ispezionato in un unico passaggio? Ci sono avvertenze sulla distribuzione?
- I feed di intelligence delle minacce possono essere integrati nella loro architettura?
Resilienza di rete
- Le funzioni di sicurezza e di rete sono integrate in modo nativo per impostazione predefinita?
- I metodi di connettività e i servizi SASE sono interoperabili tra loro in un ordine qualsiasi?
- Ogni funzione viene fornita da ogni posizione del datacenter?
- Offrono garanzie di uptime e/o latenza per l'utente finale?
- Come viene progettata la rete per garantire la continuità del servizio in caso di interruzione?
Architettura a prova di futuro
- Cosa succede ai servizi/costi SASE se si passa da un cloud all'altro?
- La piattaforma è adatta agli sviluppatori? Le future funzioni SASE funzioneranno con le applicazioni attuali?
- Quali funzionalità di localizzazione e conformità dei dati sono integrate?
- In che modo la piattaforma tiene conto dei futuri standard di Internet o della sicurezza, come la crittografia post-quantistica?
In che modo Cloudflare offre SASE
La piattaforma SASE di Cloudflare, Cloudflare One, protegge le applicazioni, gli utenti, i dispositivi e le reti aziendali. Si basa sulla connettività cloud di Cloudflare, una piattaforma unificata e componibile di servizi programmabili cloud native che consentono la connettività da qualsiasi luogo tra tutte le reti (aziendali e Internet), gli ambienti cloud, le applicazioni e gli utenti.
Poiché tutti i servizi Cloudflare sono progettati per essere eseguiti su ogni posizione della rete, tutto il traffico viene connesso, ispezionato e filtrato in prossimità dell'origine, per garantire le migliori prestazioni e un'esperienza utente coerente. Non vi è alcun backhauling o concatenamento di servizi che possa aumentare la latenza.
Cloudflare One fornisce inoltre on-ramp e servizi SASE componibili che consentono alle organizzazioni di adottare casi d'uso di sicurezza e modernizzazione della rete in qualsiasi ordine. Ad esempio, molti clienti Cloudflare iniziano a utilizzare i servizi Zero Trust SSE per ridurre la superficie d'attacco, bloccare il phishing o il ransomware, impedire lo spostamento laterale e proteggere i dati. Adottando progressivamente Cloudflare One, le organizzazioni possono abbandonare il loro mosaico di dispositivi hardware e altre soluzioni puntuali e consolidare le funzionalità di sicurezza e di rete su un unico piano di controllo unificato. Scopri di più su come Cloudflare fornisce i servizi SASE.
Domande frequenti su SASE
Che cos'è l'architettura SASE?
L'architettura SASE combina connettività di rete e funzioni di sicurezza in un servizio unificato, fornito tramite il cloud. Essa integra in un'unica piattaforma funzionalità SD-WAN con servizi di sicurezza quali CASB, SWG e Zero Trust.
In che modo le soluzioni SASE avvantaggiano le forze lavoro distribuite?
Le soluzioni SASE forniscono un accesso sicuro alle risorse indipendentemente dall'ubicazione geografica dei loro utenti. Questa caratteristica le rende perfette per gli ambienti di lavoro da remoto e ibridi. Queste soluzioni applicano policy di sicurezza uniformi a tutte le connessioni, sia che gli utenti si trovino in ufficio, sia che lavorino da remoto, tutelando così sia gli utenti che i dati.
Quali sono i componenti fondamentali di una implementazione SASE?
Una implementazione SASE comprende in genere componenti SD-WAN, FWaaS, CASB, ZTNA e SWG. Tutti questi elementi lavorano all'unisono, come un servizio unificato, per fornire connettività e sicurezza di rete.
In che modo il modello SASE esce dal confronto con i modelli tradizionali di sicurezza di rete?
A differenza delle tradizionali soluzioni di protezione delle reti, che si concentrano sulla protezione dalle minacce esterne di una rete specifica, SASE trasferisce la sicurezza al cloud e la applica ovunque gli utenti si connettano. SASE elimina anche la necessità di soluzioni multiple, raggruppando le funzioni di rete e di sicurezza in un unico servizio basato su cloud. In questo modo, è possibile eliminare la necessità di avvalersi di una pluralità di soluzioni iper-specializzate.
Quali sono gli ostacoli che le organizzazioni si trovano ad affrontare in un'implementazione SASE?
Le organizzazioni possono riscontrare difficoltà nell'integrare l'infrastruttura di sicurezza esistente con i nuovi modelli di implementazione SASE. Tra i principali problemi figurano le lacune di competenze (man mano che i team IT passano dalla gestione in locale alle risorse cloud), la gestione del cambiamento, la garanzia della conformità normativa durante il transito dei dati nel cloud, e la necessità di riqualificare i dipendenti sui nuovi flussi di lavoro. Inoltre, la selezione del fornitore SASE corretto richiede un'attenta valutazione sia delle capacità di rete, sia del livello di sicurezza, per garantire che tutti i requisiti siano soddisfatti.