Zero Trust 安全性 | 什麼是 Zero Trust 網路?
Zero Trust 是一種安全性模型,基於維持嚴格的存取控制,預設情況下不信任任何人,即使是已經在網路周邊內的人也是如此。
學習目標
閱讀本文後,您將能夠:
- 定義 Zero Trust 安全性
- 概述 Zero Trust 背後的技術和原則
- 瞭解如何實作 Zero Trust 安全性架構
複製文章連結
文章摘要:
- Zero Trust 是一種安全模型,其核心架構假定網路內外的任何實體在預設情況下都不可信,需要嚴格的驗證。
- 基本的 Zero Trust 原則包括最低權限存取、持續驗證和微分段,以最大程度地減少攻擊面並防止橫向移動。
- SASE 整合將 Zero Trust 安全模型作為核心元件,整合安全性和網路服務,以保護遠端辦公和使用雲端資源的使用者。
什麼是零信任安全性?
Zero Trust 安全性是一種 IT 安全性模型,要求針對嘗試存取私人網路資源的所有人員和裝置執行嚴格的身分驗證,無論其位於網路週邊之內還是之外。ZTNA 是與 Zero Trust 架構相關聯的主要技術;但 Zero Trust 是一種整合了多種不同原理和技術的整體網路安全方法。
更簡單地說:傳統的 IT 網路安全會信任網路內部的所有人員與內容。Zero Trust 架構不會信任任何人員與內容。
傳統 IT 網路安全是基於城堡加護城河的概念。在城堡加護城河式安全中,很難從網路外部獲得存取權限,但預設情況下,網路內部的每個人都受到信任。這種方法的問題在於,一旦攻擊者獲得了網路的存取權限,便可自由支配網路內的所有內容。
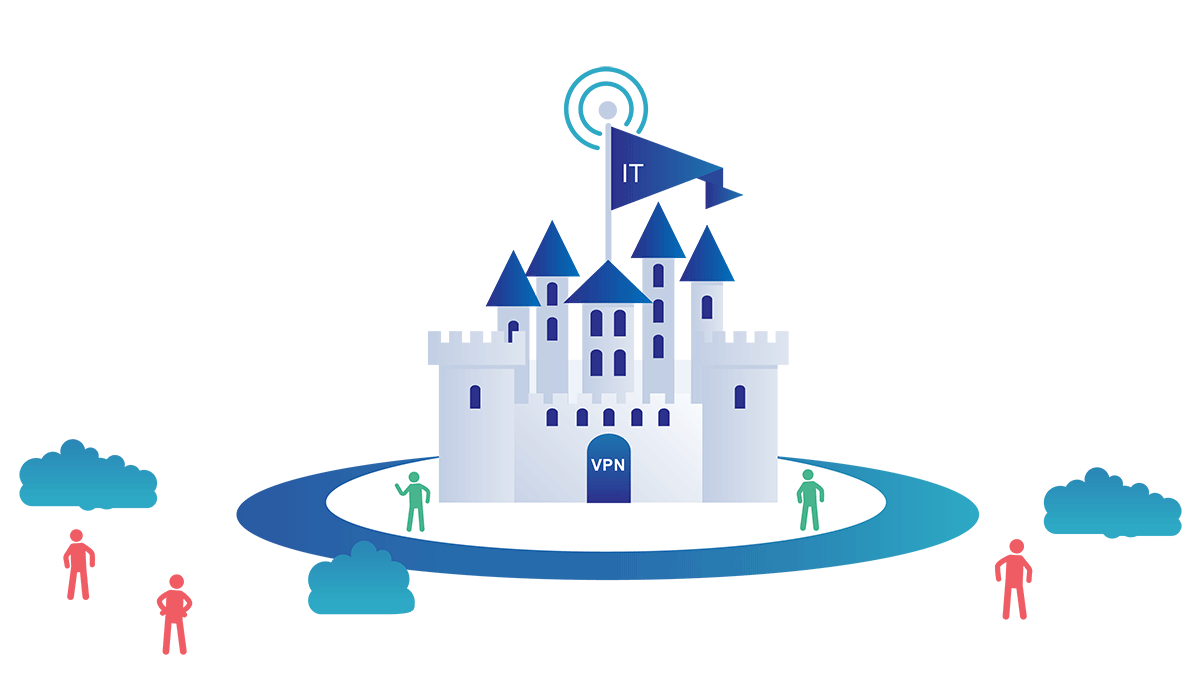
公司的資料不再存放於一處,城堡加護城河安全系統中的這個漏洞因此而加劇。如今,資訊通常分散於多家雲端廠商處,使得對整個網路進行單一安全控制變得更加困難。
Zero Trust 安全性意味著在網路內部或外部預設沒有任何人受到信任,而且每個嘗試存取網路上資源的使用者都需要進行驗證。這一增加的安全層已被證明可以防止資料外洩。研究表明,單次資料外洩的平均成本超過 300 萬美元。考慮到這一數據,許多組織現在渴望採用 Zero Trust 安全性原則應該就不足為奇了。
| 準則 | VPN | Zero Trust |
| 存取範圍 | 授予對整個連線網路的存取權限 | 只授予對特定授權資源的存取權限 |
| 權限管理 | 廣泛網路存取 | 使用者獲得所需的最低存取權限 |
| 效能 | 透過資料中心回傳流量 | 直接連線;不回傳 |
| 遠端工作支援 | 第三方/BYOD 存取複雜 | 可從任何地點無縫存取 |
| 可擴展性 | 需要容量升級 | 高度可擴充,快速上線 |
Zero Trust 背後的主要原則是什麼?
持續監控和驗證
Zero Trust 網路背後的理念假設網路內部和外部都有攻擊者,因此不應自動信任任何使用者或機器。Zero Trust 驗證使用者身分和權限以及裝置身分和安全性。在登入和建立連線後,經過一段時間就會逾時,迫使使用者和裝置不斷重新驗證。
最低權限
Zero Trust 安全的另一原則是最低權限存取。也就是說,僅向使用者授予必要的存取權限,就像軍隊中的將領僅在必要之時將資訊告知士兵一樣。這樣能最大程度減少各個使用者接觸網路敏感部分的機會。
實作最低權限要求仔細管理使用者權限。VPN 並不適合最低權限授權方法,因為登入 VPN 可讓使用者存取整個連接的網路。
裝置存取控制
除了控制使用者存取之外,Zero Trust 還要求對裝置存取進行嚴格控制。Zero Trust 系統需要監控有多少不同的裝置正在嘗試存取其網路,確保每個裝置都獲得授權,並評估所有裝置以確保它們沒有受到入侵。如此可進一步減少網路的攻擊面。
微分段
Zero Trust 網路也利用微分段。微分段是一種將安全性周邊劃分為小型區域,以分別維護對網路各部分之存取的做法。例如,將檔案存放在利用微分段的單個資料中心的網路可能包含數十個單獨的安全區域。未經單獨授權,有權存取其中一個區域的個人或程式將無法存取任何其他區域。
防止橫向移動
在網路安全中,「橫向移動」是指攻擊者在獲得網路存取權限後在網路內移動。即使發現了攻擊者的進入點,也很難偵測到橫向移動,因為攻擊者將繼續入侵網路的其他部分。
Zero Trust 旨在遏制攻擊者,使他們無法橫向移動。由於 Zero Trust 存取是分段的並且必須定期重新建立,因此攻擊者無法移動到網路中的其他微分段。一旦偵測到攻擊者的存在,就可以隔離受感染的裝置或使用者帳戶,切斷進一步的存取。(在城堡加護城河模型中,如果攻擊者可以橫向移動,那麼隔離原始受感染裝置或使用者幾乎沒有影響,因為攻擊者已經到達網路的其他部分。)
多重要素驗證 (MFA)
多重要素驗證 (MFA) 也是 Zero Trust 安全性的核心價值。MFA 意味著需要多個證據來驗證使用者;僅輸入密碼不足以獲得存取權限。MFA 的一個常見應用是在 Facebook 和 Google 等線上平台上使用的雙重驗證 (2FA)。除了輸入密碼外,為這些服務啟用 2FA 的使用者還必須輸入傳送到另一台裝置(例如手機)的代碼,從而提供兩項證據證明他們是他們所聲稱的身分。
Zero Trust 有什麼好處?
與更傳統的安全方法相比,Zero Trust 理念更適合現代 IT 環境。由於存取內部資料的使用者和裝置種類繁多,並且資料同時儲存在網路內部和外部(雲端),假設沒有使用者或裝置值得信賴,比假設預防性安全措施已經堵上所有漏洞要安全得多。
套用 Zero Trust 原則的主要好處是有助於減少組織的攻擊面。此外,Zero Trust 透過微分段將漏洞限制在一個小區域,從而在攻擊確實發生時將損害降至最低,這也降低了復原成本。Zero Trust 透過要求多個驗證因素來減少使用者認證被盜和網路釣魚攻擊的影響。它有助於消除繞過傳統邊界型保護措施的威脅。
而且,透過驗證每個請求,Zero Trust 安全性降低了易受攻擊的裝置帶來的風險,包括通常難以保護和更新的 IoT 裝置(請參閱 IoT 安全性)。
Zero Trust 安全性的發展歷史是怎樣的?
「Zero Trust」一詞是 Forrester Research Inc. 的一位分析師在 2010 年首次提出該概念的模型時創造的。幾年之後,Google 宣布他們已在其網路實作了 Zero Trust 安全性,這讓技術社群中越來越多人對其採用產生興趣。2019 年,全球研究和諮詢公司 Gartner 將 Zero Trust 安全存取列為安全存取服務邊緣 (SASE) 解決方案的核心組成部分。
什麼是 Zero Trust 網路存取 (ZTNA)?
Zero Trust 網路存取 (ZTNA) 是使組織能夠實作 Zero Trust 安全性的主要技術。與軟體定義的週邊 (SDP) 類似,ZTNA 隱藏了大部分的基礎架構和服務,在裝置與其所需資源之間建立一對一的加密連線。進一步瞭解 ZTNA 的運作方式。
有哪些 Zero Trust 的使用案例?
任何依賴網路和儲存數位資料的組織都可能會考慮使用 Zero Trust 架構。但是 Zero Trust 的一些最常見使用案例包括:
更換或增強 VPN:許多組織依賴 VPN 來保護其資料,但如上所述,VPN 通常不是防禦當今風險的理想選擇。
安全地支援遠端工作:VPN 會造成瓶頸並降低遠端員工的生產力,而 Zero Trust 可以將安全存取控制擴展到來自任何地方的連線。
雲端和多雲端的存取控制:Zero Trust 網路可驗證任何請求,無論其來源或目的地為何。它還可以透過控製或阻止使用未經批准的應用程式,來幫助減少使用未經授權的雲端服務(一種稱為「影子 IT」的情況)。
加入第三方和承包商:Zero Trust 可以快速將受限制的最低權限存取擴展至外部各方,他們通常使用不受內部 IT 團隊管理的電腦。
新員工快速加入:Zero Trust 網路還可以促進新內部使用者的快速加入,這一點非常適合快速發展的組織。相反,VPN 可能需要增加更多容量才能容納大量新使用者。
Zero Trust 有哪些主要的最佳做法?
- 監控網路流量和已連接裝置:可見度對於驗證使用者和機器至關重要。
- 保持裝置更新:需要盡快修補漏洞。Zero Trust 網路應當能夠限制對易受攻擊裝置的存取(監控和驗證很重要的另一個原因)。
- 為組織中的每個人套用最低權限原則:從高管到 IT 團隊,每個人都只應擁有他們所需的最少存取權限。如果終端使用者帳戶遭到入侵,這可以最大限度地減少損失。
- 對網路進行分區:將網路分成更小的區塊有助於確保在漏洞傳播之前及早進行遏制。微分段是實現此目的的有效方法。
- 就像網路週邊不存在一樣行事:除非網路是完全實體隔離的(很少見),否則它接觸網際網路或雲端的點就會多到根本無法消除。
- 使用安全金鑰來實現 MFA :基於硬體的安全性權杖顯然比透過簡訊或電子郵件傳送的單次密碼 (OTP) 等軟體權杖更安全。
- 合併威脅情報:由於攻擊者不斷更新和改進他們的策略,訂閱最新的威脅情報資料摘要對於在威脅傳播之前識別威脅至關重要。
- 避免促使終端使用者規避安全措施:正如過於嚴格的密碼要求會促使使用者一遍又一遍地重複使用相同的密碼一樣,強制使用者每小時透過多種身分因素重新進行一次驗證可能會過於頻繁,甚至會降低安全性。始終將終端使用者的需求牢記在心。
如何實作 Zero Trust 安全性
Zero Trust 聽起來很複雜,但如果有合適的技術夥伴,採用這種安全模式可以相對簡單。例如,Cloudflare One 是一個 SASE 平台,它將網路服務與對使用者和裝置的內建 Zero Trust 存取方法相結合。有了 Cloudflare One,客戶可以圍繞其所有資產和資料自動實作 Zero Trust 保護。
常見問題集
Zero Trust 安全的核心理念是什麼?
Zero Trust 建立在「從不信任,始終驗證」原則的基礎上。與傳統信任網路內部任何人的安全模式不同,Zero Trust 假設威脅同時存在於網路週邊內外。因此,無論身分或裝置位於何處、連線狀態為何,在取得資源存取權之前,都必須經過嚴格的身分驗證。
Zero Trust 與「城堡加護城河」安全性模型有何不同?
在「城堡加護城河」模式中,組織專注於防禦網路週邊。一旦某人進入「城堡」(網路或 VPN),他們就會被預設信任,並且通常可以自由移動。Zero Trust 移除了這種預設信任,要求對每個請求進行持續驗證,並確保進入網路並不會自動授予對網路內所有內容的存取權。
最低權限存取是什麼?
最低權限存取是指僅授予使用者執行其特定工作所需的最低存取權限。透過將權限限制在「需要知道」的基礎上,組織可以在單一使用者帳戶遭到入侵時,最大限度地減少暴露的敏感資料量。
微分段如何協助控制安全漏洞?
微分段是將網路劃分為小型、隔離的安全區域的實務做法。由於每個區域都需要單獨的授權,攻擊者即使成功闖入某一區域,也會被阻止橫向移動到其他區域。這能隔離威脅並限制漏洞造成的潛在損害。
為何多重要素驗證 (MFA) 對於 Zero Trust 至關重要?
MFA 要求使用者提供至少兩種不同的證據來證明其身分,例如密碼加上傳送到行動裝置的驗證碼,或實體安全金鑰。這增加了一層關鍵的防護,因為攻擊者僅知道使用者的密碼已不足以取得存取權。
與 VPN 相比,Zero Trust 能否改善遠端工作者的體驗?
VPN 通常會造成效能瓶頸,並授予廣泛的網路存取權(這具有風險);而 Zero Trust 則提供與特定應用程式的安全直接連線。這種方法支援從任何地點進行遠距工作,且不會犧牲安全性或降低生產力。
Zero Trust 如何應對與 IoT 裝置相關的風險?
眾所周知,物聯網 (IoT) 裝置難以保護和修補。Zero Trust 架構透過持續監控和驗證網路上的每個裝置來降低這種風險。如果發現 IoT 裝置有漏洞或已被入侵,Zero Trust 模型可以自動限制其存取權限,防止其被用作攻擊入口點。
什麼是 Zero Trust 網路存取 (ZTNA)?
ZTNA 是實現 Zero Trust 架構的主要技術。它的功能是隱藏內部基礎架構,並在使用者的裝置與其獲授權使用的特定資源之間建立安全的一對一加密連線,而非將使用者連接到整個私有網路。