Cos'è Zero Trust Network Access (ZTNA)?
Zero Trust Network Access (ZTNA) è la tecnologia principale che consente alle organizzazioni di implementare un modello di sicurezza Zero Trust.
Obiettivi di apprendimento
Dopo aver letto questo articolo sarai in grado di:
- Definire Zero Trust e ZTNA
- Spiegare come funziona l'architettura ZTNA
- Confrontare ZTNA e VPN
Argomenti correlati
Vuoi saperne di più?
Abbonati a theNET, il riepilogo mensile di Cloudflare sulle tematiche più discusse in Internet.
Copia link dell'articolo
Che cos'è ZTNA?
Zero Trust Network Access (ZTNA) è la tecnologia che consente di implementare un modello di sicurezza Zero Trust. "Zero Trust" è un modello di sicurezza IT che presuppone che le minacce siano presenti sia all'interno che all'esterno di una rete. Di conseguenza, Zero Trust richiede una verifica rigorosa per ogni utente e ogni dispositivo prima di autorizzarli ad accedere alle risorse interne.
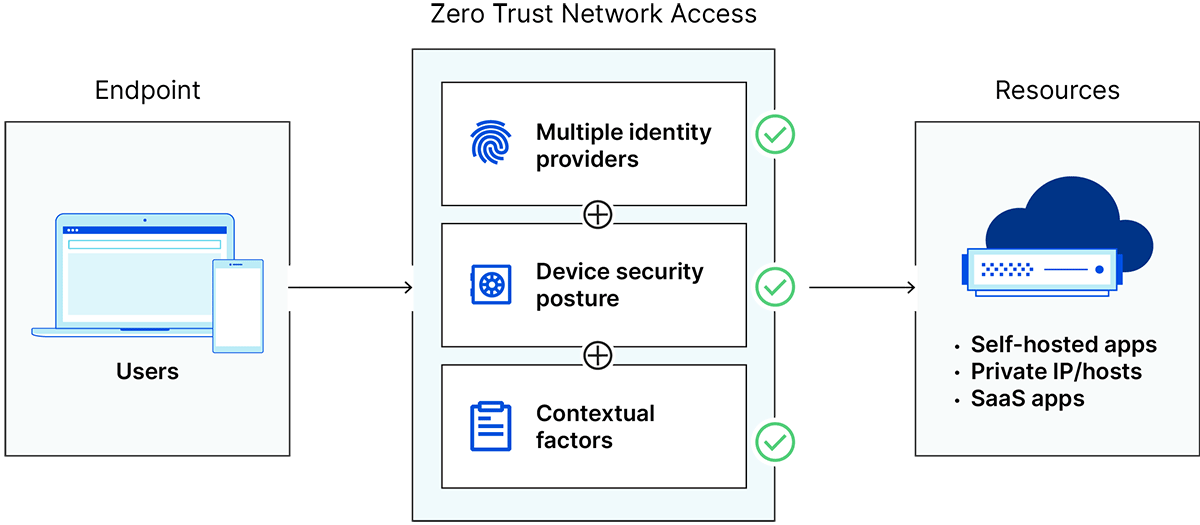
ZTNA è simile all'approccio del perimetro definito dal software (SDP) per il controllo degli accessi. In ZTNA, come in SDP, i dispositivi connessi non sono a conoscenza di alcuna risorsa (applicazioni, server, ecc.) sulla rete, a parte quella a cui sono connessi.
Immagina uno scenario in cui ogni residente riceve un elenco telefonico con i numeri di telefono di ogni altro residente della propria città e chiunque può comporre qualsiasi numero per contattare qualsiasi altra persona. Ora immagina uno scenario in cui tutti hanno un numero di telefono non elencato e un residente deve conoscere il numero di telefono di un altro residente per poterlo chiamare. Questo secondo scenario offre alcuni vantaggi: nessuna chiamata indesiderata, nessuna chiamata accidentale alla persona sbagliata e nessun rischio che persone senza scrupoli utilizzino l'elenco telefonico della città per ingannare o truffare i residenti.
ZTNA è come il secondo scenario. Ma invece dei numeri di telefono, ZTNA utilizza indirizzi IP, applicazioni e servizi "non elencati". Imposta connessioni uno a uno tra gli utenti e le risorse di cui hanno bisogno, come quando due persone che hanno bisogno di parlarsi si scambiano numeri di telefono. Ma a differenza di due persone che si scambiano numeri, le connessioni ZTNA devono essere verificate nuovamente e ricreate periodicamente.
ZTNA e VPN
| Attribuisci | ZTNA (Zero Trust Network Access) | VPN (Virtual Private Networks) |
| Modello di accesso | Nega l'accesso ad app e dati per impostazione predefinita | Concede l’accesso a tutte le risorse una volta effettuato l'accesso |
| Livello OSI | Opera al livello 7 (livello applicazione) | Di solito opera al livello 3 (livello di rete) |
| Requisiti endpoint | A volte richiede l'installazione di software sui dispositivi | È necessario installare il software su tutti i dispositivi degli utenti |
| Infrastruttura | Fornito per il cloud | Server VPN In locale |
| Connettività | Connessioni crittografate uno a uno | Accesso a un'intera LAN |
| Trattamento utente/dispositivo | Sensibile al contesto | Impreciso |
Le reti private virtuali (VPN) sono ciò che molte organizzazioni utilizzano al posto di ZTNA per controllare gli accessi. Una volta che gli utenti hanno effettuato l'accesso a una VPN, ottengono l'accesso all'intera rete e a tutte le risorse in essa presenti (questo è spesso chiamato " modello castello e fossato"). ZTNA invece concede l'accesso solo all'applicazione specifica richiesta e nega di default l'accesso alle altre applicazioni e ai dati.
Le differenze tra ZTNA e VPN sono anche a livello tecnico. Alcune di queste differenze includono:
- Livello del modello OSI: molte VPN vengono eseguite sul protocollo IPSec al livello 3, il livello di rete nel modello OSI. ZTNA in genere opera a livello di applicazione. Alcune VPN vengono eseguite a livello di applicazione utilizzando il protocollo TLS per la crittografia anziché IPSec; ZTNA solitamente adotta un approccio simile.
- Installazione del software degli endpoint: le VPN IPSec richiedono l'installazione del software su tutti i dispositivi degli utenti. Questo a volte è il caso di ZTNA, ma non sempre.
- Hardware: le VPN spesso richiedono l'uso di server VPN in locale e i dispositivi degli utenti si connettono a questi server, in genere attraverso il firewall perimetrale dell'organizzazione. ZTNA può essere configurato in questo modo, ma il più delle volte viene fornito tramite il cloud, consentendo agli utenti di connettersi da qualsiasi luogo senza influire sulle prestazioni della rete.
- Livello di connettività: ZTNA imposta connessioni crittografate uno a uno tra il dispositivo di un utente e una determinata applicazione o server. Le VPN offrono agli utenti l'accesso crittografato a un'intera LAN contemporaneamente. Se l'indirizzo IP di un utente si connette alla rete, può connettersi con tutti gli indirizzi IP su quella rete.
Infine, le VPN sono imprecise e trattano gli utenti e i dispositivi in gran parte allo stesso modo, indipendentemente da dove si trovino e a cosa debbano accedere. Con l'adozione sempre più diffusa di approcci "bring your own device" (BYOD), consentire questo tipo di accesso è pericoloso, poiché qualsiasi endpoint compromesso da malware può infettare un'intera rete. Per questi motivi, le VPN sono un obiettivo di attacco frequente.
Come funziona ZTNA?
ZTNA è configurato in modo leggermente diverso da ogni organizzazione o fornitore. Tuttavia, vi sono diversi principi di base che rimangono coerenti in tutte le architetture ZTNA:
- Accesso alle applicazioni e alla rete: ZTNA tratta l'accesso alle applicazioni separatamente dall'accesso alla rete. La connessione a una rete non concede automaticamente a un utente il diritto di accedere a un'applicazione.
- Indirizzi IP nascosti: ZTNA non espone gli indirizzi IP alla rete. Il resto della rete rimane invisibile ai dispositivi connessi, ad eccezione dell'applicazione o del servizio a cui sono connessi.
- Sicurezza dei dispositivi: ZTNA può integrare il rischio e la sicurezza dei dispositivi come fattori nelle decisioni di accesso. Ciò avviene eseguendo il software sul dispositivo stesso (vedere "ZTNA basato su agente e ZTNA basato su servizio" di seguito) o analizzando il traffico di rete da e verso il dispositivo.
- Fattori aggiuntivi: a differenza del tradizionale controllo degli accessi che concede l'accesso solo in base all'identità e al ruolo dell'utente, ZTNA può valutare i rischi associati a fattori aggiuntivi come la posizione dell'utente, i tempi e la frequenza delle richieste, le app e i dati richiesti e altro ancora. Un utente potrebbe accedere a una rete o a un'applicazione, ma se il suo dispositivo non è attendibile, l'accesso viene negato.
- Nessun MPLS: ZTNA utilizza connessioni Internet crittografate su TLS anziché connessioni WANbasate su MPLS. Le reti aziendali tradizionali sono basate su connessioni MPLS private. ZTNA è invece basato sull'Internet pubblico e utilizza la crittografia TLS per mantenere privato il traffico di rete. ZTNA imposta piccoli tunnel crittografati tra un utente e un'applicazione invece di connettere un utente a una rete più grande.
- IdP e SSO: la maggior parte delle soluzioni ZTNA si integra con provider di identità (IdP) separati, piattaforme Single Sign-On (SSO) o entrambi. SSO consente agli utenti di autenticare l'identità per tutte le applicazioni; l'IdP memorizza l'identità dell'utente e determina i privilegi utente associati.
- Agente e servizio: ZTNA può utilizzare un agente endpoint oppure può essere basato sul cloud. La differenza è spiegata di seguito.
ZTNA basato su agente e ZTNA basato su servizio
ZTNA basato su agente richiede l'installazione di un'applicazione software denominata "agente" su tutti gli endpoint.
ZTNA basato su servizio o su cloud è un servizio cloud piuttosto che un'applicazione endpoint. Non richiede l'uso o l'installazione di un agente.
Le organizzazioni che desiderano implementare una filosofia Zero Trust devono considerare quale tipo di soluzione ZTNA si adatta meglio alle loro esigenze. Ad esempio, se un'organizzazione è preoccupata dal crescente mix di dispositivi gestiti e non gestiti, la soluzione ZTNA basata su agente potrebbe rivelarsi un'opzione efficace. In alternativa, se un'organizzazione si concentra principalmente sul blocco di determinate app basate sul Web, il modello basato sui servizi può essere implementato rapidamente.
Un'altra considerazione è che ZTNA basato sui servizi può integrarsi facilmente con le applicazioni cloud ma non così facilmente con l'infrastruttura in locale. Se tutto il traffico di rete deve passare dai dispositivi endpoint in locale al cloud per poi tornare all'infrastruttura in locale, le prestazioni e l'affidabilità potrebbero risentirne drasticamente.
Quali sono altre considerazioni importanti sulla soluzione ZTNA?
Specializzazione dei fornitori: poiché la gestione delle identità e degli accessi (IAM), i servizi di rete e la sicurezza di rete sono tradizionalmente tutti settori separati, la maggior parte dei fornitori ZTNA solitamente si specializza in uno di essi. Le organizzazioni devono o cercare un fornitore con un'area di specializzazione adatta alle loro esigenze, o uno che combini tutte e tre le aree in un'unica soluzione di sicurezza di rete coesa.
Livello di implementazione: alcune organizzazioni potrebbero aver già investito in tecnologie adiacenti per supportare una strategia Zero Trust (ad esempio, IdP o fornitori di servizi di protezione degli endpoint), mentre alcuni potrebbero dover creare l'intera architettura ZTNA da zero. I fornitori ZTNA possono offrire soluzioni mirate per aiutare le organizzazioni a completare le loro implementazioni ZTNA, a creare intere architetture ZTNA o entrambe le cose.
Supporto per le applicazioni tradizionali: molte organizzazioni dispongono ancora di applicazioni tradizionali in locale che sono fondamentali per la loro attività. Poiché funziona su Internet, ZTNA supporta facilmente le applicazioni cloud, ma potrebbe essere necessaria una configurazione aggiuntiva per supportare le applicazioni tradizionali.
Integrazione degli IdP: molte organizzazioni dispongono già di un IdP. Alcuni fornitori di ZTNA lavorano solo con determinati IdP, costringendo i loro clienti a migrare il loro database di identità per utilizzare il loro servizio. Altri sono indipendenti dall'IdP, ovvero possono integrarsi con qualsiasi IdP.
In cosa differisce ZTNA da Zero Trust Application Access (ZTAA)?
Zero Trust Application Access (ZTAA), detto anche sicurezza delle applicazioni Zero Trust, applica gli stessi principi di ZTNA all'accesso alle applicazioni anziché all'accesso alla rete. Le soluzioni ZTAA verificano l'accesso degli utenti alle applicazioni integrandosi con i provider IdP e SSO, crittografando le connessioni, prendendo in considerazione ogni richiesta di accesso per un'applicazione singolarmente e bloccando o consentendo richiesta per richiesta. ZTAA può essere offerto senza agente tramite il browser o utilizzando un agente endpoint.
Per saperne di più, consulta Sicurezza Zero Trust.
Come iniziare a utilizzare ZTNA
Cloudflare offre una soluzione ZTNA basata sulla rete perimetrale globale Cloudflare per prestazioni veloci. Consulta la pagina della soluzione ZTNA.
Per ulteriori informazioni di base sulla filosofia di Zero Trust, consulta il nostro articolo sulla sicurezza Zero Trust.
DOMANDE FREQUENTI
Qual è la differenza tra ZTNA e perimetro definito dal software (SDP)?
Sia ZTNA che SDP creano una barriera virtuale attorno alle risorse interne. Inoltre, SDP può far parte di un modello Zero Trust. Tuttavia, SDP e ZTNA sono implementati a livelli diversi: SDP opera a livello di rete, mentre ZTNA opera solitamente al livello di applicazione. ZTNA è anche più olistico di SDP: oltre a nascondere le risorse non necessarie agli utenti, per consentire l'accesso ZTNA include controlli continui della postura di sicurezza del dispositivo e analizza altri fattori contestuali.
In che modo ZTNA supporta i controlli di sicurezza basati sull'identità?
Le soluzioni ZTNA si integrano con i provider di identità esterni per verificare le credenziali utente e gli attributi contestuali prima di concedere l'accesso alle applicazioni. Questo approccio, incentrato sull'identità, consente un controllo degli accessi granulare basato sul principio del minimo privilegio.
ZTNA può sostituire la microsegmentazione di rete tradizionale?
In un framework Zero Trust, ZTNA complementa la microsegmentazione concentrandosi sull'accesso a livello di applicazione, mentre la microsegmentazione gestisce l'isolamento a livello di rete. Insieme, rendono lo spostamento laterale notevolmente più difficile per gli aggressori esterni e gli insider malintenzionati. Il risultato è che le minacce hanno meno probabilità di causare danni ingenti.
Quale ruolo svolge ZTNA in un framework SASE (Secure Access Service Edge)?
ZTNA è un componente fondamentale di un framework SASE, che fornisce un accesso sicuro alle applicazioni all'interno di un modello di sicurezza più ampio fornito tramite cloud. Funziona con altre funzionalità SASE come CASB, SWG, SD-WAN e NGFW per offrire una protezione completa per le moderne risorse umane distribuite.