Sécurité Zero Trust | Qu'est-ce qu'un réseau Zero Trust ?
Le Zero Trust ou confiance zéro est un modèle de sécurité qui consiste à maintenir des contrôles d'accès stricts et de ne faire confiance à personne par défaut, même à ceux qui se trouvent déjà à l'intérieur du périmètre du réseau.
Objectifs d’apprentissage
Cet article s'articule autour des points suivants :
- Définir la sécurité Zero Trust
- Décrire les technologies et les principes qui sous-tendent le Zero Trust
- Apprenez à mettre en œuvre une architecture de sécurité Zero Trust
Contenu associé
Qu'est-ce que le ZTNA ?
Sécurité de type « château entouré de douves »
Qu'est-ce que le modèle SASE ?
Qu'est-ce que l'lAM ?
Périmètre réseau
Vous souhaitez continuer à enrichir vos connaissances ?
Abonnez-vous à theNET, le récapitulatif mensuel par Cloudflare des informations les plus populaires sur Internet !
Copier le lien de l'article
Résumé de l’article :
- Le Zero Trust est un modèle de sécurité selon lequel l’architecture de base part du principe qu’aucune entité, interne ou externe au réseau, n’est par défaut digne de confiance et qu'une vérification stricte est nécessaire.
- Les principes fondamentaux de la sécurité Zero Trust comprennent l’accès fondé sur le principe du moindre privilège, la validation continue et la microsegmentation afin de réduire au minimum la surface d’attaque et d’empêcher les mouvements latéraux.
- L’intégration SASE place le modèle de sécurité Zero Trust comme composant essentiel et consolide les services de sécurité et de mise en réseau pour protéger les utilisateurs travaillant à distance et avec les ressources cloud.
Qu’est-ce que la sécurité Zero Trust ?
La sécurité Zero Trust est un modèle de sécurité informatique qui exige une vérification stricte de l'identité de toute personne et de tout appareil tentant d'accéder aux ressources d'un réseau privé, qu'ils se trouvent à l'intérieur ou à l'extérieur du périmètre du réseau. Le ZTNA est la principale technologie associée à l'architecture Zero Trust ; mais Zero Trust est une approche holistique de la sécurité réseau qui intègre plusieurs principes et technologies différents.
En d'autres termes, la sécurité traditionnelle des réseaux informatiques fait confiance à n'importe qui et à n'importe quoi à l'intérieur du réseau. Une architecture Zero Trust ne fait confiance à rien ni à personne.
La sécurité traditionnelle des réseaux informatiques est basée sur le concept du castle-and-moat. Dans le cas d'une sécurité de type castle-and-moat il est difficile d'obtenir un accès de l'extérieur du réseau, mais toute personne à l'intérieur du réseau est digne de confiance par défaut. Le problème avec cette approche est qu'une fois qu'un attaquant a obtenu l'accès au réseau, il a le champ libre sur tout ce qui s'y trouve.
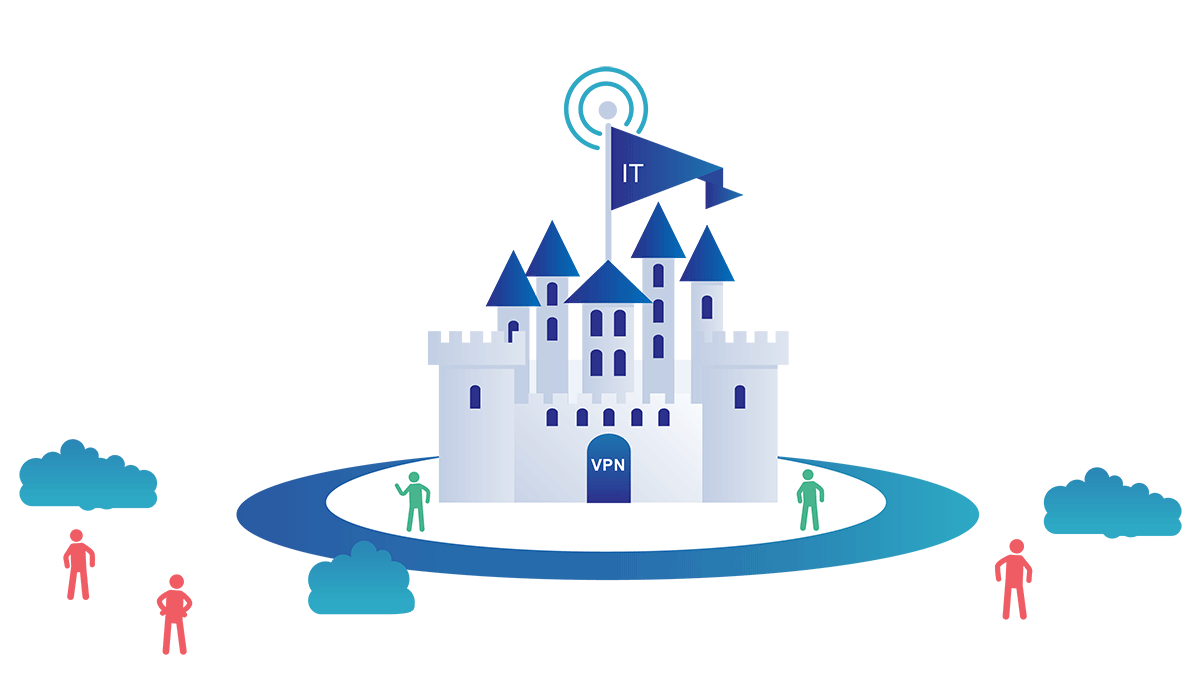
Cette vulnérabilité des systèmes de sécurité castle-and-moat est exacerbée par le fait que les entreprises ne disposent plus de leurs données en un seul endroit. De nos jours, les informations sont souvent réparties entre plusieurs fournisseurs cloud, ce qui rend plus difficile la mise en place d'un contrôle de sécurité unique pour l'ensemble d'un réseau.
La sécurité Zero Trust implique qu'on ne fait confiance, par défaut, à aucune communication provenant de l'intérieur ou de l'extérieur du réseau. Quiconque tente d'accéder aux ressources situées sur le réseau doit ainsi se plier à une procédure de vérification. Cette couche supplémentaire de sécurité permet d'empêcher des violations de données. Des études ont montré que le coût moyen d'une seule violation de données est supérieur à 3 millions de dollars. Compte tenu de ce chiffre, il n'est pas surprenant que de nombreuses organisations soient désormais désireuses d'adopter une politique de sécurité Zero Trust.
| Critères | VPN | Zero Trust |
| Limites de l’accès | Accorde l’accès à l’ensemble du réseau connecté | Accorde l’accès uniquement à des ressources spécifiquement autorisées |
| Gestion des privilèges | Accès réseau étendu | Les utilisateurs bénéficient de l’accès minimal nécessaire |
| Performances | Redirige le trafic via un datacenter | Connexions directes ; sans renvoi |
| Accompagnement du télétravail | Complexe pour l’accès des tiers/BYOD | Fluidité depuis n’importe quel emplacement |
| Évolutivité | Nécessite des extensions de capacité | Hautement évolutif, intégration rapide |
Quels sont les grands principes qui sous-tendent le concept de confiance zéro (Zero Trust) ?
Contrôle et validation continus
La philosophie d'un réseau Zero Trust part du principe qu'il existe des attaquants à l'intérieur et à l'extérieur du réseau, de sorte qu'aucun utilisateur ou machine ne devrait bénéficier d'une confiance automatique. Zero Trust vérifie l'identité et les privilèges des utilisateurs ainsi que l'identité et la sécurité des appareils. Les ouvertures de session et les connexions sont interrompues périodiquement une fois qu'elles sont établies, ce qui oblige les utilisateurs et les appareils à être continuellement revérifiés.
Le moindre privilège
Un autre principe de la sécurité Zero Trust est l'accès selon le principe du moindre privilège. Cela revient à n'accorder aux utilisateurs que l'accès dont ils ont besoin, à l'image d'un général d'armée qui donnerait aux soldats des informations en fonction de leurs besoins. Cela réduit l'exposition de chaque utilisateur aux parties sensibles du réseau.
La mise en œuvre du principe du moindre privilège implique une gestion minutieuse des autorisations des utilisateurs. VPN ne se prête pas aux approches du moindre privilège en matière d'autorisation, car la connexion à un VPN donne à l'utilisateur un accès à l'ensemble du réseau connecté.
Contrôle d'accès aux dispositifs
En plus de contrôles sur l'accès des utilisateurs, Zero Trust exige également des contrôles stricts sur l'accès des appareils. Les systèmes Zero Trust doivent surveiller le nombre de dispositifs différents qui tentent d'accéder à leur réseau, vérifier que chaque dispositif est autorisé et évaluer tous les dispositifs pour garantir qu'ils n'ont pas été compromis. Cela réduit encore plus la surface d'attaque du réseau.
Microsegmentation
Les réseaux Zero Trust utilisent aussi la microsegmentation. La microsegmentation est la pratique consistant à diviser les périmètres de sécurité en petites zones afin de maintenir un accès séparé pour des parties distinctes du réseau. Par exemple, un réseau dont les fichiers se trouvent dans un datacenter unique qui utilise la microsegmentation peut contenir des dizaines de zones séparées et sécurisées. Une personne ou un programme ayant accès à l'une de ces zones ne pourra accéder à aucune des autres zones sans autorisation distincte.
Empêcher les mouvements latéraux
Dans le domaine de la sécurité des réseaux, on parle de « mouvement latéral » lorsqu'un attaquant se déplace à l'intérieur d'un réseau après avoir obtenu l'accès à ce réseau. Le mouvement latéral peut être difficile à détecter même si le point d'entrée de l'attaquant est découvert, parce que l'attaquant aura continué à compromettre d'autres parties du réseau.
Zero Trust est conçue pour contenir les attaquants afin qu'ils ne puissent pas se déplacer latéralement. L'accès à Zero Trust étant segmenté et devant être rétabli périodiquement, un attaquant ne peut pas se déplacer vers d'autres micro-segments du réseau. Une fois la présence de l'attaquant détectée, le dispositif ou le compte d'utilisateur compromis peut être mis en quarantaine, ce qui empêche tout accès ultérieur. (Dans un modèle « castle-and-moat », si un mouvement latéral est possible pour l'attaquant, la mise en quarantaine du dispositif ou de l'utilisateur compromis initial n'a que peu ou pas d'effet, puisque l'attaquant aura déjà atteint d'autres parties du réseau).
Authentification multifactorielle (MFA)
L'authentification multifactorielle (MFA) est également une valeur essentielle de la sécurité Zero Trust. Le MFA consiste à exiger plus d'un élément de preuve pour authentifier un utilisateur ; la simple saisie d'un mot de passe ne suffit pas pour obtenir un accès. Une application courante de l'AMF est l'autorisation à 12 facteurs (2FA) utilisée sur des plateformes en ligne comme Facebook et Google. Outre la saisie d'un mot de passe, les utilisateurs qui activent la fonction 2FA pour ces services doivent également saisir un code envoyé à un autre appareil, tel qu'un téléphone portable, fournissant ainsi deux éléments de preuve de leur identité.
Quels sont les avantages de la confiance zéro ?
La philosophie de la confiance zéro est mieux adaptée aux environnements informatiques modernes que les approches de sécurité plus traditionnelles. Avec une telle variété d'utilisateurs et de dispositifs accédant aux données internes, et avec des données stockées à l'intérieur et à l'extérieur du réseau (dans the cloud), il est beaucoup plus sûr de supposer qu'aucun utilisateur ou dispositif n'est digne de confiance, que de supposer que les mesures de sécurité préventives ont bouché toutes les failles.
Le principal avantage de l'application des principes Zero Trust tient à ce qu'il contribue à circonscrire la surface d'attaque d'une organisation. De plus, l'architecture Zero Trust limite les dommages en cas d'attaque en confinant la brèche à une petite zone grâce à la microsegmentation, ce qui diminue également le coût de la récupération. Zero Trust réduit l'impact du vol d'identifiants utilisateur et des attaques de phishing en exigeant plusieurs facteurs d'authentification. Il permet d’éliminer les menaces qui contournent les protections périmétriques traditionnelles.
De plus, en vérifiant chaque demande, la sécurité Zero Trust réduit le risque posé par les dispositifs vulnérables, notamment les dispositifs IoT, qui sont souvent difficiles à sécuriser et à mettre à jour (voir IoT security).
Quelle est l'histoire de la sécurité Zero Trust ?
Le terme " Zero Trust " a été inventé par un analyste de Forrester Research Inc. en 2010, lorsque le modèle du concept a été présenté pour la première fois. Quelques années plus tard, Google a annoncé avoir mis en œuvre la sécurité Zero Trust sur son réseau, ce qui a suscité un intérêt croissant pour son adoption au sein de la communauté technologique. En 2019, Gartner, un cabinet mondial de recherche et de conseil, a répertorié l'accès sécurisé Zero Trust comme un composant essentiel des solutions secure access service edge (SASE) .
Qu'est-ce que l'accès réseau Zero Trust (ZTNA) ?
L'accès réseau Zero Trust (ZTNA) est la principale technologie qui permet aux entreprises de mettre en œuvre la sécurité Zero Trust. Semblable à un périmètre défini par logiciel (SDP), le modèle ZTNA dissimule la plupart des infrastructures et des services, en établissant des connexions cryptées un à un entre les appareils et les ressources dont ils ont besoin. En savoir plus sur le fonctionnement de ZTNA.
Quels sont les cas d'utilisation de la confiance zéro ?
Toute organisation qui s'appuie sur un réseau et stocke des données numériques envisagera probablement d'utiliser une architecture de confiance zéro. Mais certains des cas d'utilisation les plus courants de la confiance zéro incluent :
Remplacement ou renforcement d'un VPN : de nombreuses organisations utilisent des VPN pour protéger leurs données, toutefois, comme il est décrit ci-dessus, les VPN ne sont souvent pas l'idéal pour se défendre contre les risques actuels.
Accompagner le travail à distance en toute sécurité : tandis que les VPN créent des goulets d'étranglement et peuvent ralentir la productivité des employés travaillant à distance, le modèle Zero Trust peut étendre le contrôle des accès sécurisés aux connexions établies depuis n'importe quel endroit.
Contrôle d'accès pour le cloud et le multi-cloud : Un réseau à confiance zéro vérifie toute demande, quelle que soit sa source ou sa destination. Il peut également contribuer à réduire l'utilisation de services en nuage non autorisés (une situation appelée " shadow IT" ) en contrôlant ou en bloquant l'utilisation d'applications non approuvées.
Intégration de tiers et de sous-traitants : la sécurité Zero Trust permet de mettre en place rapidement un accès restreint et reposant sur le principe du moindre privilège aux parties externes qui utilisent généralement des ordinateurs qui ne sont pas gérés par les équipes informatiques internes.
Intégration rapide des nouveaux employés : Les réseaux "Zero Trust" peuvent également faciliter l'intégration rapide des nouveaux utilisateurs internes, ce qui en fait une solution idéale pour les organisations à croissance rapide. En revanche, un VPN peut avoir besoin d'augmenter sa capacité pour accueillir un grand nombre de nouveaux utilisateurs.
Quelles sont les principales bonnes pratiques de Zero Trust ?
- Surveiller le trafic réseau et les appareils connectés : la visibilité est essentielle à la vérification et l'authentification des utilisateurs et des machines.
- Maintenez les dispositifs à jour : Les vulnérabilités doivent être corrigées le plus rapidement possible. Les réseaux de confiance zéro doivent pouvoir restreindre l'accès aux dispositifs vulnérables (une autre raison pour laquelle la surveillance et la validation sont essentielles).
- Appliquer le principe du moindre privilège à tous les membres de l'organisation : Des cadres aux équipes informatiques, chacun doit disposer du minimum d'accès dont il a besoin. Cela permet de minimiser les dégâts si un compte d'utilisateur final est compromis.
- Partitionnement du réseau : Le fractionnement du réseau en petits morceaux permet de s'assurer que les brèches sont contenues rapidement, avant qu'elles ne se propagent. La microsegmentation est un moyen efficace d'y parvenir.
- Agir comme si le périmètre du réseau n'existait pas : A moins qu'un réseau ne soit complètement "air-gapped" (une rareté), les points où il touche l'Internet ou le cloud sont probablement trop nombreux pour être éliminés.
- Utilisez des clés de sécurité pour MFA : Les jetons de sécurité basés sur le matériel sont manifestement plus sûrs que les jetons souples comme les codes de passe à usage unique (OTP) envoyés par SMS ou par courrier électronique.
- Intégrez les renseignements sur les menaces : Comme les attaquants mettent à jour et affinent constamment leurs tactiques, il est essentiel de s'abonner aux derniers flux de données sur les renseignements sur les menaces pour identifier les menaces avant qu'elles ne se propagent.
- Évitez d'inciter les utilisateurs finaux à contourner les mesures de sécurité : Tout comme des exigences trop strictes en matière de mots de passe incitent les utilisateurs à recycler les mêmes mots de passe à l'infini, obliger les utilisateurs à se réauthentifier une fois par heure via plusieurs facteurs d'identité peut être excessif, ce qui, ironiquement, réduit la sécurité. Gardez toujours à l'esprit les besoins de l'utilisateur final.
Comment mettre en œuvre la sécurité Zero Trust
Zero Trust peut sembler complexe, mais l’adoption de ce modèle de sécurité peut s'avérer relativement simple avec le bon partenaire technologique. Par exemple, Cloudflare One est une plateforme SASE qui combine des services de mise en réseau avec une approche Zero Trust intégrée pour l’accès des utilisateurs et des appareils. Avec Cloudflare One, les clients mettent automatiquement en œuvre la protection Zero Trust autour de tous leurs actifs et données.
FAQ
Quelle est la philosophie fondamentale qui sous-tend la sécurité Zero Trust ?
Zero Trust repose sur le principe de « Ne jamais faire confiance, toujours vérifier. » Contrairement à la sécurité traditionnelle qui fait confiance à toute personne à l’intérieur d’un réseau, Zero Trust part du principe que les menaces existent à la fois à l’intérieur et à l’extérieur du périmètre du réseau. Par conséquent, chaque personne ou appareil doit faire l’objet d’une vérification d’identité stricte avant de pouvoir accéder aux ressources, indépendamment de leur situation géographique ou de l’état de leur connectivité.
En quoi le Zero Trust diffère-t-il du modèle de sécurité du « château entouré de douves » ?
Dans le modèle du « château entouré de douves », une organisation se concentre sur la défense du périmètre du réseau. Une fois qu’une personne est à l’intérieur du « château » (le réseau ou le VPN), elle est digne de confiance par défaut et peut souvent se déplacer librement. La sécurité Zero Trust supprime cette confiance par défaut, en exigeant une validation continue pour chaque requête et en veillant à ce que l’entrée sur le réseau n’accorde pas un accès automatique à tout ce qui s’y trouve.
Qu’est-ce que l’accès selon le principe du moindre privilège ?
L’accès selon le principe du moindre privilège consiste à n’accorder aux utilisateurs que le niveau d’accès minimum nécessaire pour effectuer leurs tâches spécifiques. En limitant les autorisations au principe du besoin d’en connaître, une entreprise peut minimiser la quantité de données sensibles exposées si un seul compte utilisateur est compromis.
Comment la microsegmentation aide-t-elle à contenir les failles de sécurité ?
La microsegmentation consiste à diviser un réseau en petites zones de sécurité isolées. Comme chaque zone nécessite une autorisation distincte, un attaquant qui parvient à s’introduire dans une zone se voit empêché de se déplacer latéralement vers les autres. Cette pratique permet de mettre la menace en quarantaine et de limiter les dommages potentiels résultant d’une violation de la sécurité.
Pourquoi l’authentification multifacteur (MFA) est-elle essentielle pour le modèle Zero Trust ?
La MFA (Authentification multifacteur) exige des utilisateurs qu’ils fournissent au moins deux éléments de preuve différents pour prouver leur identité, par exemple un mot de passe et un code envoyé à un appareil mobile ou une clé de sécurité physique. Cela ajoute une couche de protection essentielle, car il ne suffit plus de connaître le mot de passe d’un utilisateur pour obtenir un accès.
L’approche Zero Trust peut-elle améliorer l’expérience des collaborateurs en télétravail par rapport à un VPN ?
Alors que les VPN créent souvent des goulets d’étranglement en matière de performances et accordent un large accès réseau qui peut s’avérer risqué, le modèle Zero Trust fournit des connexions directes sécurisées à des applications spécifiques. Cette approche facilite le télétravail depuis n’importe quel emplacement, sans compromettre la sécurité ni ralentir la productivité.
Comment l’architecture Zero Trust permet-elle de gérer les risques associés aux appareils IoT ?
Les appareils connectés à l’Internet des objets (IoT) sont notoirement difficiles à sécuriser et à corriger. L’approche Zero Trust atténue ce risque en surveillant et en vérifiant continuellement chaque appareil sur le réseau. Si un appareil IoT s’avère vulnérable ou compromis, le modèle Zero Trust peut restreindre automatiquement son accès afin d’empêcher qu’il ne soit utilisé comme point d’entrée pour une attaque.
Qu'est-ce que l'accès réseau Zero Trust (ZTNA) ?
ZTNA est la principale technologie utilisée pour mettre en oeuvre une architecture Zero Trust. Il fonctionne par dissimulation de l’infrastructure interne et avec des connexions individuelles sécurisées et chiffrées entre l’appareil d’un utilisateur et la ressource spécifique qu’il est autorisé à utiliser, sans connexion à l’ensemble du réseau privé.