Zero Trust Network Access(ZTNA)とは?
Zero Trust Network Access(ZTNA)とは、企業がZero Trustのセキュリティモデルを適用するための技術です。
学習目的
この記事を読み終えると、以下のことができるようになります。
- Zero TrustとZTNAの定義
- ZTNAアーキテクチャの仕組みに関する説明
- ZTNAとVPNの比較
関連コンテンツ
さらに詳しく知りたいとお考えですか?
是非、Cloudflareが毎月お届けする「theNET」を購読して、インターネットで最も人気のある洞察をまとめた情報を入手してください!
記事のリンクをコピーする
ZTNAとは?
Zero Trustネットワークアクセス(ZTNA)とは、Zero Trustセキュリティモデルの導入を可能にする技術です。「Zero Trust」は、ネットワークの内側・外側の両方に脅威が存在することを前提としたITセキュリティモデルです。そのため、Zero Trustでは、内部リソースへのアクセスを許可する前に、すべてのユーザーとすべてのデバイスに対して厳格な検証を行う必要があります。
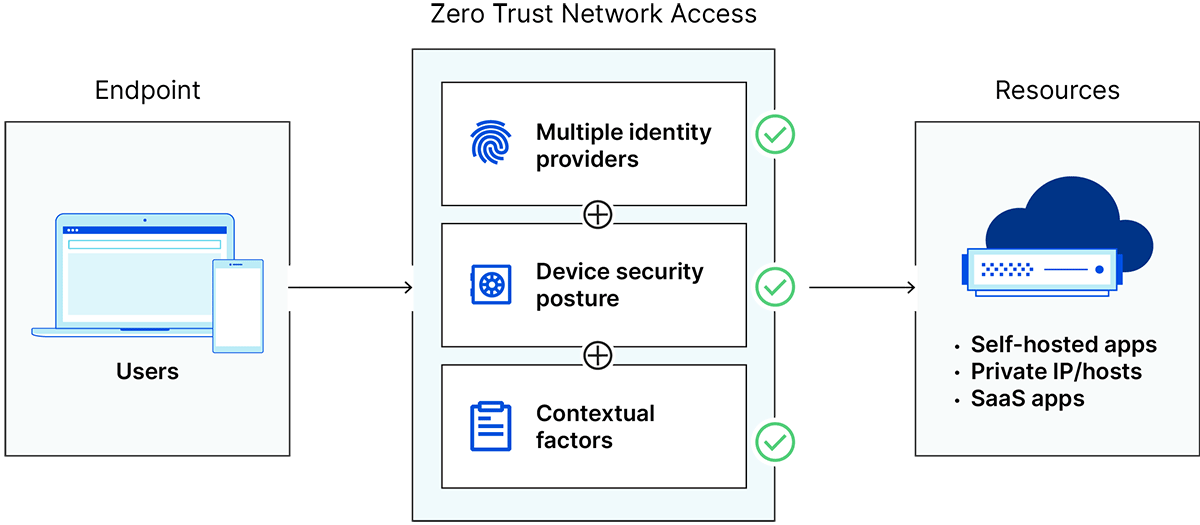
ZTNAは、Software-Defined Perimeter(SDP)のアクセス制御のアプローチに似ています。ZTNAでは、SDPと同様に、接続されたデバイスは、自分が接続されているもの以外のネットワーク上のリソース(アプリケーション、サーバーなど)を認識しません。
住民全員が自分の住む街の住民全員の電話番号が記載された電話帳を手にし、誰でも好きな番号にダイヤルして他の人に連絡できるシナリオを想像してください。次に、誰の電話番号も記載されておらず、電話番号を知らなければ、他の住民に電話をかけることができないというシナリオを想像してみてください。二つ目のシナリオには、迷惑電話がない、間違い電話が無い、悪意のある人が市の電話帳を使って住民をだましたり、詐欺を働いたりする危険性がない、などのような利点があります。
ZTNAは、この二つ目のシナリオのようなものです。しかし、ZTNAは、電話番号の代わりに、「リストにない」 IPアドレス、アプリケーション、サービスを使用します。これは、連絡を取る必要がある二者間で電話番号を交換するように、ユーザーと必要なリソース間で一対一の接続を確立します。しかし、二者間で番号を交換するのとは異なり、ZTNAの接続は定期的な再検証と再作成が必要になりです。
ZTNA と VPN の比較
| 属性 | ZTNA(ゼロトラストネットワークアクセス) | VPN (仮想プライベートネットワーク) |
| アクセスモデル | アプリやデータへのアクセスをデフォルト拒否 | ログイン後は全リソースへのアクセスを許可 |
| OSIモデルの階層 | レイヤー7(アプリケーション層)で動作 | 通常、レイヤー3(ネットワーク層)で動作 |
| エンドポイントの要件 | デバイスへのソフトウェアインストールが必要な場合あり | すべてのユーザーデバイスにソフトウェアインストールが必要 |
| インフラストラクチャ | クラウド型 | オンプレミスVPNサーバー |
| 接続 | 1対1の暗号化接続 | LAN全体へのアクセス |
| ユーザー/デバイスの扱い | コンテキスト認識型 | 低精度 |
多くの企業がアクセスを制御するために、ZTNAの代わりに使用しているのが仮想プライベートネットワーク(VPN)です。ユーザーがVPNにログインすると、ネットワーク全体とそのネットワーク上のすべてのリソースにアクセスできます(これは「城と堀」モデルと呼ばれることが多いです)。ZTNAは、要求された特定のアプリケーションへのアクセスのみを許可し、デフォルトでアプリケーションとデータへのアクセスを拒否します。
ZTNAとVPNには、技術的な面でも違いがあります。その違いには、以下のようなものがあります。
- OSI 参照モデルのレイヤ:多くのVPNは、OSI 参照モデルのネットワーク層であるレイヤ3のIPsecプロトコル上で動作します。ZTNAは通常、アプリケーション層で動作します(VPNの中には、IPsecの代わりに TLSプロトコルを暗号化に使用してアプリケーション層で動作しているものもあります。ZTNAも通常、同様のアプローチをとっています)。
- エンドポイントへのソフトウェアのインストール: IPsec VPNでは、すべてのユーザーデバイスにソフトウェアをインストールする必要があります。ZTNAでもそのようなケースもありますが、必ずしもそうではありません。
- ハードウェア: VPNは、多くの場合オンプレミスのVPNサーバーを使用する必要があり、ユーザーのデバイスは、通常、組織の境界線にあるファイアウォールを通過して、これらのサーバーに接続します。ZTNAはこのように構成することも可能ですが、ほとんどの場合クラウドを介して提供されます。これにより、ユーザーはネットワークのパフォーマンスに影響を与えることなく、任意の場所から接続することができます。
- 接続性レベル:ZTNAは、ユーザーのデバイスと特定のアプリケーションまたはサーバーとの間に1対1の暗号化された接続を確立します。VPNの場合、ユーザーに、LAN全体への暗号化されたアクセスを一度に提供するため、ユーザーのIPアドレスがネットワークに接続すると、そのネットワーク上のすべてのIPアドレスと接続することができてしまいます。
VPNはユーザーとデバイスを同じように扱い、接続している場所やアクセスする目的を問わない曖昧さがあります。「Bring Your Own Device」(BYOD)のアプローチがますます一般的になっている中、マルウェアに感染したエンドポイントがネットワーク全体に感染する可能性があるため、このようなアクセスを許可することは危険です。このような理由から、VPNは頻繁に攻撃の標的にされています。
ZTNAの仕組みとは?
ZTNAの構成は、組織やベンダーごとに若干異なります。しかし、ZTNAのアーキテクチャで一貫しているいくつかの基本原則があります。
- アプリケーションとネットワークのアクセスの比較:ZTNAでは、アプリケーションへのアクセスをネットワークへのアクセスとは別に扱っています。ネットワークに接続したからといって、アプリケーションにアクセスする権利が自動的に与えられるわけではありません。
- IPアドレスの非表示: ZTNAはIPアドレスをネットワーク上に公開しません。ネットワークの残りの部分は、接続されているアプリケーションやサービスを除いて、接続されているデバイスからは見えないままです。
- デバイスのセキュリティ:ZTNAでは、デバイスのリスクとセキュリティへの動態をアクセス判断の要素として取り入れることができます。これは、デバイス自体でソフトウェアを実行することで行うか(後述の「エージェントベースのZTNA vs サービスベースのZTNA」を参照)、またはデバイス間のネットワークトラフィックを分析することで行います。
- 追加要素: ユーザーのIDとロールに基づいてのみアクセス権を与える従来のアクセス制御とは異なり、ZTNAは、ユーザーの位置情報、リクエストのタイミングや頻度、リクエストされているアプリやデータなどの追加要素に関連するリスクを評価することができます。ユーザーがネットワークやアプリケーションにサインインしても、そのデバイスが信頼できなければ、アクセスは拒否されます。
- MPLSが不要:ZTNAでは、MPLS-ベースの WAN 接続の代わりに、TLSによる暗号化されたインターネット接続を使用します。従来の企業ネットワークは、プライベートMPLS接続に基づいて構築されています。ZTNAは、代わりに公衆インターネット上に構築され、TLS暗号化を使用してネットワークトラフィックを秘匿化します。ZTNAは、ユーザーを大規模なネットワークに接続するのではなく、ユーザーとアプリケーションの間に、小さな暗号化されたトンネルを構築します。
- IdPおよびSSO:ほとんどのZTNAソリューションは、別々のIDプロバイダー(IdP)、シングルサインオン(SSO)プラットフォーム、またはその両方と連携します。SSOにより、ユーザーはすべてのアプリケーションでIDを認証することができます。IdPはユーザーのIDを保存し、関連するユーザーの権限を判断します。
- エージェント vs. サービス:ZTNAには、エンドポイントのエージェントを使用する方法と、クラウドをベースにする方法があります。その違いを以下に説明します。
エージェントベースZTNAとサービスベースZTNAの比較
エージェントベースのZTNAは、エンドポイントとなるデバイスすべてに「エージェント」と呼ばれるソフトウェアアプリケーションをインストールする必要があります。
サービスベースまたはクラウドベースのZTNAは、クラウドサービスであり、エンドポイントアプリケーションではありません。そのためエージェントの使用やインストールの必要はありません。
ゼロトラストの哲学を実装することを検討している組織は、どのようなZTNAソリューションが自社のニーズに最も適しているかを考慮する必要があります。たとえば、組織が管理デバイスと非管理デバイスの増加に懸念を抱いている場合、エージェントベースのZTNAは効果的な選択肢となる可能性があります。あるいは、組織が特定のWebベースのアプリをロックダウンすることに主眼を置いている場合、サービスベースのモデルを迅速に展開することができます。
また、サービスベースのZTNAは、クラウド上のアプリケーションと連携することは簡単でも、オンプレミスのインフラストラクチャと連携することは容易ではないという点も考慮すべきでしょう。すべてのネットワークトラフィックが、オンプレミスのエンドポイントデバイスからクラウドへ移動した後で再度オンプレミスのインフラストラクチャへと戻らなければならない場合、パフォーマンスと信頼性に大きな影響を与える可能性があります。
ZTNAソリューションに関するその他の重要な考慮事項は?
ベンダーの専門性:「アイデンティティ/アクセス管理(IAM)」、「ネットワークサービス」、「ネットワークセキュリティ」は従来、すべて個別のものであったため、ほとんどのZTNAベンダーは通常、これらの分野のいずれかを専門としています。企業は、自社のニーズに合った専門分野を持つベンダーを探すか、3つの分野すべてを1つの統合ネットワークセキュリティソリューションにまとめたベンダーを探す必要があります。
導入レベル:組織によって、Zero Trust戦略をサポートするための隣接技術(IdPやエンドポイント保護対策プロバイダーなど)にすでに投資している場合もあれば、ZTNAアーキテクチャ全体をゼロから構築する必要がある場合もあります。ZTNAベンダーは、組織がZTNAの導入を完成させるためのポイントソリューション、ZTNAアーキテクチャ全体を構築するためのポイントソリューション、またはその両方を提供します。
レガシーアプリケーションのサポート:多くの組織では、ビジネスに不可欠なオンプレミスのレガシーアプリケーションを抱えています。ZTNAはインターネット上で動作するため、クラウド上のアプリケーションをサポートすることは容易ですが、レガシーアプリケーションをサポートするためには追加の設定が必要な場合があります。
IdPとの連携: 多くの組織では、すでにIdPを導入しています。ZTNAベンダーの中には、特定のIdPとしか連携できず、そのサービスを利用するために顧客にIDデータベースの移行を強いるベンダーもいます。IdPにとらわれず、あらゆるIdPとの連携が可能なベンダーもいます。
ZTNAとZTAA(Zero Trust Application Access)の違いは?
Zero Trust Application Access(ZTAA)は、Zero Trustアプリケーションセキュリティとも呼ばれ、ZTNAと同じ原則をネットワークへのアクセスではなく、アプリケーションへのアクセスに適用します。ZTAAソリューションは、IdPやSSOプロバイダーと連携して接続の暗号化し、アプリケーションへのアクセスリクエストを個別に考慮してリクエストごとにブロックまたは許可することにより、ユーザーのアプリケーションへのアクセスを検証します。ZTAAは、ブラウザを介したエージェントレス、またはエンドポイントエージェントを使用して提供することができます。
詳しくは、Zero Trustセキュリティをご覧ください。
ZTNA導入の始め方
Cloudflareでは、Cloudflareグローバルエッジネットワーク上に構築されたZTNAソリューションを提供し、高速なパフォーマンスを実現しています。詳しくはZTNAソリューションのページをご覧ください。
Zero Trustの理念の背景については、Zero Trustセキュリティに関する記事をご覧ください。
よくある質問
「ZTNA」と「ソフトウェア定義境界(SDP)」の違いは?
「ZTNA」と「SDP」はどちらも内部リソースの周囲に仮想バリアを作るという点では共通しています。実際、SDPはゼロトラストモデルの一部として扱われることもあります。しかし、両者は実装されるレイヤーが異なり、SDPはネットワーク層で動作し、ZTNAは通常アプリケーション層で動作します。また、ZTNAはSDPよりも包括的で、ユーザーから不要なリソースを隠すだけでなく、「継続的なデバイスセキュリティポスチャチェック」や「アクセス許可のその他のコンテキスト要因の分析」といった機能も付いています。
ZTNAはIDベースのセキュリティ制御をどのようにサポートするか?
ZTNAソリューションは、外部IDプロバイダーと連携して、アプリケーションへのアクセスを許可する前にユーザー資格情報やコンテキスト属性を検証します。このアイデンティティ(本人確認)中心のアプローチによって、最小特権の原則に基づくきめ細かなアクセス制御が可能になります。
ZTNAは従来のネットワークマイクロセグメンテーションの代替となるか?
ゼロトラストのフレームワークでは、ZTNAがアプリケーションレベルのアクセスに注力することでマイクロセグメンテーションを補完し、マイクロセグメンテーションはネットワークレベルの分離に対応します。これらを組み合わせることで、外部からの攻撃者や悪意のあるインサイダーによるラテラルムーブメントの大部分を抑えることができます。その結果、万が一脅威を受けた場合も被害が大きく広がるリスクが低くなります。
ZTNAは、SASE(セキュアアクセスサービスエッジ)の枠組みでどのような役割を果たすか?
ZTNAはSASEフレームワークのコアコンポーネントであり、より広範なクラウド配信型セキュリティモデルの中でセキュアなアプリケーションアクセスを提供します。CASB、SWG、SD-WAN、NGFWなどの他のSASE機能と連携して、現代の分散した従業員を包括的に保護します。