Was ist SASE? | Secure Access Service Edge
Eine Secure Access Service Edge (SASE)-Architektur ist ein IT-Modell, das Sicherheits- und Netzwerkdienste auf einer Cloud-Plattform kombiniert.
Lernziele
Nach Lektüre dieses Artikels können Sie Folgendes:
- Das Secure Access Service Edge (SASE)-Modell definieren
- Erklären, warum SASE wichtig ist und welche Vorteile Unternehmen davon haben
- Die technologischen Komponenten verstehen, aus denen sich eine SASE-Plattform zusammensetzt
- Nachvollziehen, wie SASE im Vergleich zu anderen Netzwerkansätzen abschneidet, einschließlich SASE aus einer Hand vs. SASE von zwei Anbietern
Ähnliche Inhalte
Möchten Sie noch mehr erfahren?
Abonnieren Sie theNET und erhalten Sie monatlich die meistdiskutierten Internet-Insights von Cloudflare.
Link zum Artikel kopieren
Zusammenfassung des Artikels:
- SASE ist eine cloudbasierte Architektur, die Netzwerkkonnektivität und umfassende Sicherheitsfunktionen in einer einzigen, vereinheitlichten Serviceplattform vereint.
- Die wesentlichen Vorteile der SASE-Einführung ergeben sich aus ihrer Grundlage in Zero Trust, was die Komplexität und Kosten erheblich reduziert und gleichzeitig das Cyberrisiko für Remote-Mitarbeitende minimiert.
- Bei der Bewertung von SASE-Anbietern geht es um die Wahl zwischen einem einheitlichen Single-Vendor-Modell oder der Integration von Komponenten verschiedener Dual-Vendor-Anbieter, was sich auf die Verwaltung und Richtlinienkonsistenz auswirkt.
Was ist Secure Access Service Edge (SASE)?
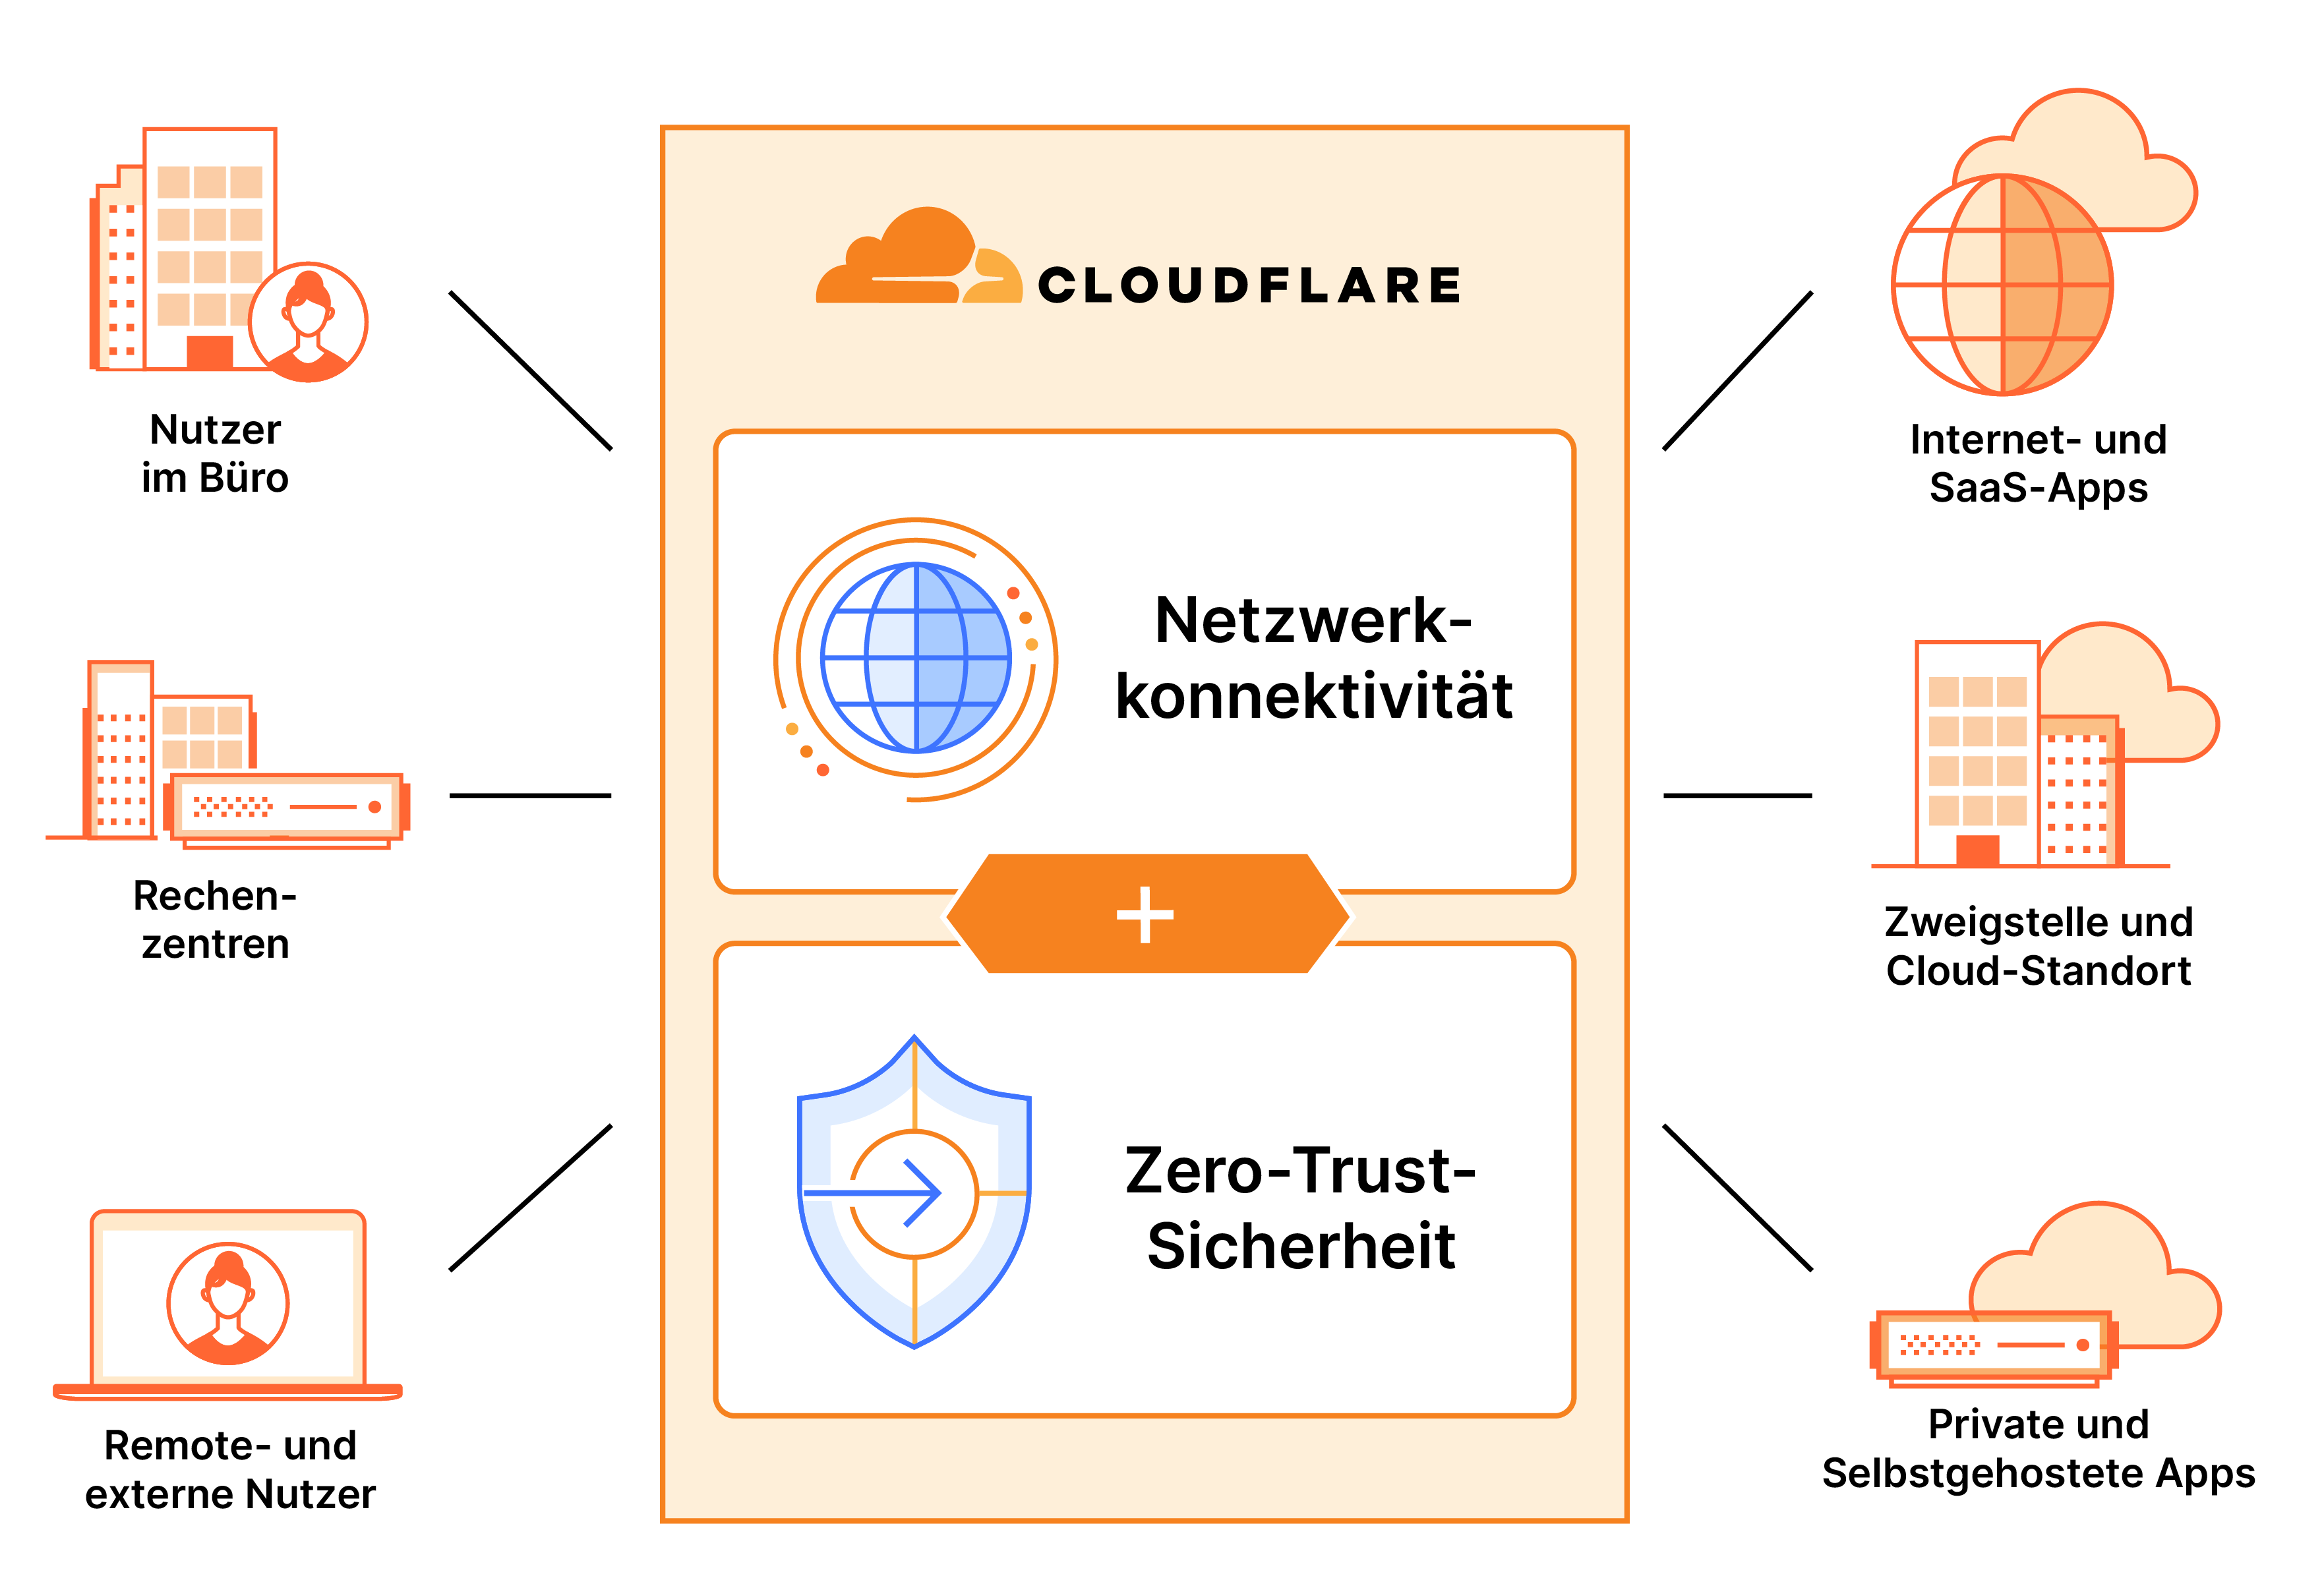
Secure Access Service Edge (SASE) ist ein Architekturmodell, das Netzwerkkonnektivität mit Funktionen für Netzwerksicherheit auf einer einzigen cloudbasierten Plattform vereint. Im Gegensatz zu herkömmlichen Firmennetzwerken verlegt der moderne SASE-Ansatz die Netzwerkkontrollen aus dem Rechenzentrum des Unternehmens an die Cloud-Edge. So können Unternehmen jedem Nutzer einen einfacheren, sichereren und einheitlicheren Zugang zu jeder Anwendung bieten – unabhängig vom Standort.
Mit anderen Worten: SASE bietet Unternehmen eine optimierte Möglichkeit, bisher unzusammenhängende Infrastruktur – Netzwerk und Zugriffskontrolle – gemeinsam zu verwalten.
SASE-Plattformen führen Netzwerkkonnektivität mit mehreren Zero Trust-Sicherheitsdiensten zusammen, die das Prinzip der geringsten Zugriffsberechtigungen verwenden. Mit Zero Trust haben Nutzer, die sich erfolgreich authentifizieren, nur Zugriff auf die Ressourcen und Anwendungen, die für ihre Rolle erforderlich sind.
SASE schafft ein einheitliches Unternehmensnetzwerk auf der Grundlage von Cloud-Diensten, die über das Internet betrieben werden. So müssen Sie sich nicht mehr mit der Verwaltung vieler Architekturschichten und ungleicher Einzellösungen befassen.
Warum ist SASE wichtig?
Eine SASE-Architektur ist wichtig, weil sie die Mitarbeitenden eines modernen Unternehmens effektiver verbindet und schützt als herkömmliche IT-Sicherheit.
Im Modell der „alten Welt“ (also einer „Burg- und Burggraben“-Sicherheitsarchitektur) ist die IT-Infrastruktur eines Unternehmens ziemlich homogen und durch eine Firewall geschützt. Um auf Netzwerkressourcen zuzugreifen, verbinden sich Mitarbeitende, die sich nicht im Büro befinden, (oder Auftragnehmer und andere Dritte) über ein virtuelles privates Netzwerk (VPN) und eine Firewall mit dem Netzwerk oder verwenden eine andere Netzwerkroute über eine öffentliche IP-Adresse. Dann hat jeder, der sich innerhalb des „Netzwerkperimeters“ befindet, ebenfalls Zugriff auf die Anwendungen und Daten innerhalb des Netzwerks.
Allerdings ist es mit der zunehmenden Verlagerung von Anwendungen und Daten in die Cloud riskanter und komplexer geworden, die Netzwerksicherheit mit diesem Ansatz zu verwalten. Zum Beispiel haben traditionelle Sicherheitslösungen Schwierigkeiten, mit den folgenden Trends Schritt zu halten:
- Eine mobilere Belegschaft: Viele Unternehmen haben sich für Remote- und Hybrid-Arbeit entschieden und unterstützen die Verwendung von nicht verwalteten (nicht vom Unternehmen kontrollierten) Geräten. Daher befinden sich mehr Menschen – und die Anwendungen, die sie für ihre Arbeit benötigen – außerhalb des sprichwörtlichen Burggrabens.
- Beschleunigte Cloud-Einführung : Unternehmen haben mehr Anwendungen, Daten und Infrastrukturen von lokalen Rechenzentren in öffentliche oder Private Cloud-Umgebungen verlagert. Generative KI und andere Initiativen zur digitalen Transformation haben ebenfalls zu mehr Cloud-Implementierungen geführt.
- Wachsende Angriffsflächen: Digitale Systeme haben Bereiche, die Angreifer als Einfallstore nutzen können. Mehr Eintrittspunkte bedeuten mehr potenzielle Angriffsvektoren, die ausgenutzt werden können – was wiederum das Risiko lateraler Bewegung erhöht hat.
- Betriebliche Komplexität: Mit dem Aufkommen des hybriden Arbeitens und der Tatsache, dass Anwendungen hauptsächlich über die Cloud bereitgestellt werden, haben sich die Anforderungen an Netzwerke geändert. Dies hat zu einer komplexen Verwaltung sowie zu einer uneinheitlichen Anwendung von Sicherheitskontrollen geführt.
- Höhere netzwerkbezogene Kosten: Bei herkömmlichen Netzwerken müssen mehr Geräte (wie Firewalls, Router und Switches) bereitgestellt und angeschafft werden, um jede Region zu unterstützen. Wenn mehr Geräte benötigt werden, können auch die Abonnement- und Bandbreite steigen.
- Datenschutz- und Compliance-Vorschriften: Es kann für Unternehmen schwierig sein, die neuesten Datenschutz- und Compliance-Standards, Zertifizierungen und gesetzlichen Anforderungen einzuhalten. Die Datenschutzgesetze unterscheiden sich von Land zu Land und sogar von Branche zu Branche. Außerdem haben sie sich mit der Verbreitung von GenAI weiterentwickelt.
SASE ist besser geeignet, um diese Arten von Herausforderungen zu bewältigen. SASE bietet eine sichere, schnelle und zuverlässige Konnektivität für Belegschaft, Arbeitsplatz und Workloads. Anstatt ausschließlich ihre eigenen modernen Netzwerke aufzubauen und zu betreiben, können Organisationen sich auf global verteilte Cloud-native Dienste verlassen, um die Verwaltung von Sicherheit und Konnektivität zu vereinfachen.
| Aspekt | Traditionelles Netzwerk | SASE |
| Architektur | Zentralisiertes Rechenzentrum mit Netzwerkperimeter | Verteilte Cloud-Edge und zentrale Steuerebene |
| Sicherheitsmodell | Perimeterbasiert | Zero Trust |
| Konnektivität | MPLS-abhängig; leitet Traffic zurück | Direkter Cloud-/Internetzugriff |
| Management | Isolierte Einzellösungen für Netzwerk und Sicherheit | Konvergente Plattform mit einheitlichem Interface |
| Fernzugriff | VPN-basiert | ZTNA-basierte |
| Kostenstruktur | Hohe Hardware-Kosten | Niedrigere Gesamtbetriebskosten (TCO) |
| Cloud-Support | Entwickelt für On-Premise | Native; für die Cloud optimiert |
Die 5 wichtigsten Vorteile von SASE
Die Konsolidierung von Sicherheits- und Netzwerkfunktionen als Service über eine SASE-Architektur bietet mehrere Vorteile, darunter:
- Geringeres Cyberrisiko: SASE basiert auf dem Zero Trust-Sicherheitsmodell. Dabei wird einer Entität erst nach Überprüfung ihrer Identität Zugriff auf Apps und Daten gewährt. Dies gilt auch dann, wenn sie sich innerhalb des Netzwerkperimeters befindet. Zero Trust-Sicherheit berücksichtigt mehr als nur die Identität einer Entität: Geolokalisierung, Gerätestatus, Sicherheitsstandards des Unternehmens und eine kontinuierliche Bewertung des Risikos/Vertrauens auf der Grundlage zusätzlicher kontextbezogener Signale. Nutzer greifen nur auf Ressourcen zu, die ausdrücklich erlaubt sind. Dies verhindert, dass sich Bedrohungen über das gesamte Netzwerk ausbreiten, und wodurch das Risiko lateraler Bewegung verringert wird.
- Geringere Kosten: Sicherheitshardware – wie Netzwerk-Firewalls und Secure Web Gateway (SWG)-Boxen – verursacht Kosten, die über den reinen Kaufpreis hinausgehen. Installation, Garantien, Reparaturen und Patch-Verwaltung erfordern zusätzliche Ausgaben und IT-Ressourcen. Die Beseitigung dieser Kosten durch die Verlagerung der Netzwerksicherheit in die Cloud trägt zur Senkung der Gesamtbetriebskosten bei.
- Geringere Komplexität: SASE vereinfacht den IT-Betrieb, indem es die Notwendigkeit mehrerer, isolierter Netzwerk- und Sicherheitstools beseitigt. Sie rationalisiert die Verwaltung mit zentraler Richtliniendurchsetzung und -überwachung für Standorte, Personen, Geräte und Anwendungen über eine einzige Schnittstelle. Eine SASE-Architektur kann beispielsweise die Compliance vereinfachen, indem sie Tools für Transparenz und Automatisierung bereitstellt, mit denen Unternehmen die Sicherheitseinstellungen, die sie zur Einhaltung verschiedener Vorschriften benötigen, effizienter konfigurieren können.
- Einheitlicher Datenschutz: Eine SASE-Plattform konsolidiert die Sichtbarkeit von Daten und die Kontrolle über Web-, SaaS- und private Anwendungen auf eine einheitliche Weise, die eine einheitliche Durchsetzung von Datenschutzrichtlinien gewährleistet. So helfen SASE-Services, die den Zugriff auf sensible Daten schützen, Datenlecks verhindern, Risiken von Cloud-Apps verwalten und das Surfen im Web sichern, Unternehmen dabei, gesetzliche Anforderungen zu erfüllen. SASE erhöht die Sicherheit zusätzlich und vereinfacht die Compliance, indem es zentralisierte Protokollierung, Verschlüsselung, Bedrohungsabwehr in Echtzeit und mehr unterstützt.
- Verbesserte Benutzererfahrung: Eine zuverlässigere Internetkonnektivität steigert die Produktivität. Mit SASE verbessern Netzwerk- Routing-Optimierungen die Performance und verringern die Latenz, indem der Traffic so nah wie möglich am Benutzer verarbeitet wird. Darüber hinaus unterstützt SASE IT-Teams dabei, mehr Arbeitsabläufe zu automatisieren und weniger Zeit mit zugriffsbezogenen Tickets zu verbringen.
Typische Technologiekomponenten von SASE
Eine SASE-Plattform enthält in der Regel die folgenden zentralen Technologiekomponenten:
- Die wichtigste Technologie, die den Zero Trust-Ansatz für den sicheren Zugang möglich macht, ist Zero Trust-Netzwerkzugang (ZTNA). ZTNA überprüft für jede einzelne Ressource kontinuierlich den genauen Kontext, also etwa Identität und Gerätestatus. Das ermöglicht jedem Nutzer einen unkomplizierten, sicheren, geräte- und ortsunabhängigen Zugang zu jeder App.
- Ein Secure Web Gateway (SWG) wehrt Bedrohungen ab und schützt Daten, indem es unerwünschten Inhalt des Web-Traffics herausfiltert und riskantes oder nicht autorisiertes Online-Verhalten blockiert. SWGs können den Webtraffic von überall aus filtern, was sie ideal für hybride Arbeitsgruppen macht.
- Die Nutzung der Cloud und von SaaS-Anwendungen erschwert die Gewährleistung der Vertraulichkeit und Sicherheit von Daten. Dieses Problem lässt sich mit einem Cloud Access Security Broker (CASB) lösen: Dieser bietet Datensicherheitskontrollen für die in der Cloud gehosteten Dienste und Applikationen eines Unternehmens und zugleich eine Übersicht über diese. Und um zu verhindern, dass Daten gestohlen oder unberechtigterweise zerstört werden, lässt sich mit Technologien zum Schutz vor Datenverlust (Data Loss Prevention – DLP) erkennen, dass sich sensible Daten in webbasierten, im SaaS-Modell betriebenen und privaten Anwendungen befinden. In Kombination mit einem SWG können DLP-Lösungen Daten während der Übertragung scannen (z. B. hoch- oder heruntergeladene Dateien, Chat-Nachrichten, ausgefüllte Formulare). Hand in Hand mit einem CASB können DLP-Lösungen Daten im Ruhezustand scannen.
- In einer SASE-Architektur nutzen Unternehmen entweder softwaredefinierte Wide Area Networking (SD-WAN) oder WAN-as-a-Service (WANaaS) ein, um Betriebe (z. B. Büros, Einzelhandelsgeschäfte, Rechenzentren) über große Entfernungen zu verbinden und zu skalieren. SD-WAN und WANaaS verfolgen unterschiedliche Ansätze:
- Die SD-WAN-Technologie nutzt Software an den Unternehmensstandorten und einen zentralen Controller, um einige der Einschränkungen herkömmlicher WAN-Architekturen zu überwinden und den Betrieb und die Steuerung des Traffics zu vereinfachen.
- WANaaS baut auf den Vorteilen von SD-WAN auf, indem es einen Ansatz mit der Bezeichnung „Schlanke Zweigstelle, leistungsstarke Cloud“ (light branch, heavy cloud) verfolgt. Dabei wird an den physischen Standorten nur die minimal erforderliche Hardware eingesetzt und die kostengünstige Internetkonnektivität genutzt, um den nächstgelegenen „Service Edge“-Standort zu erreichen. Dies kann die Gesamtkosten senken, eine stärker integrierte Sicherheit bieten, die Leistung auf der mittleren Meile verbessern und die Cloud-Infrastruktur besser bedienen.
- Eine Next-Generation-Firewall (NGFW) prüft Daten auf einer tieferen Ebene als eine herkömmliche Firewall. NGFWs ermöglichen einen Überblick und die Kontrolle über die vorhandenen Anwendungen, bieten Schutz vor Eindringlingen und liefern Bedrohungsdaten. Dadurch können sie Bedrohungen identifizieren und blockieren, die sich in harmlos erscheinendem Traffic verbergen. NGFWs, die in der Cloud eingesetzt werden können, werden als Cloud-Firewalls oder Firewall as a Service (FWaaS) bezeichnet.
- Die Remote-Browserisolierung (RBI) wendet das Zero Trust-Prinzip auf das Surfen im Web an, indem davon ausgegangen wird, dass kein Websitecode standardmäßig ausgeführt werden sollte. RBI lädt Webseiten und führt den zugehörigen Code in der Cloud aus – anstatt auf den lokalen Geräten der Nutzer. Diese Trennung hilft, das Herunterladen von Schadsoftware zu verhindern, minimiert das Risiko von Zero-Day-Sicherheitslücken im Browser und schützt vor anderen browserbasierten Bedrohungen. RBI kann auch Datenschutzkontrollen auf browserbasierte Ressourcen anwenden, was nützlich ist, um den nicht verwalteten Gerätezugriff zu sichern.
- Eine zentrale Verwaltung, die alle Dienste integriert, ermöglicht es Administratoren, Richtlinien zu definieren, die dann auf alle angeschlossenen Dienste angewendet werden.
Je nach den Möglichkeiten des Anbieters können SASE-Plattformen außerdem Folgendes umfassen:
- Cloudbasierte E-Mail-Sicherheit
- Sicherheit auf der Anwendungsschicht
- Cloudflare erklärt: Was ist DNS-Sicherheit?
- Kontinuierliche adaptive Risikobewertung
- Digital Experience Monitoring (DEM)
- Content Delivery Network (CDN)
- Weitere erweiterte Netzwerkfunktionen
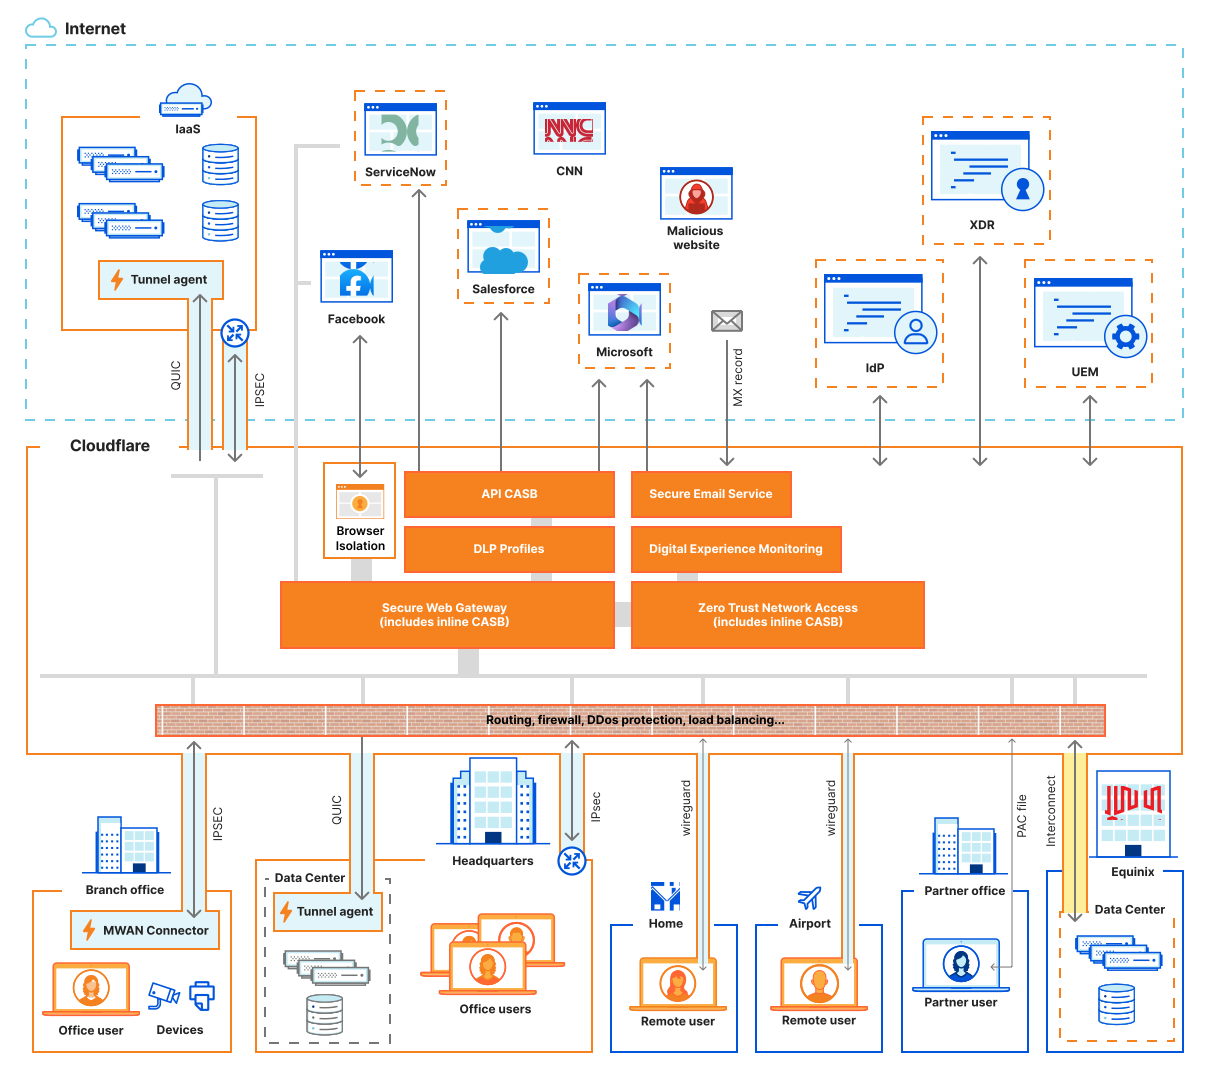
Das folgende Diagramm zeigt, wie eine SASE-Plattform all diese Funktionen zusammenführen kann, um eine sichere Konnektivität zu allen privaten Anwendungen, Diensten und Netzwerken zu ermöglichen – und auch die Sicherheit des Internetzugangs der Belegschaft zu gewährleisten.
Beispiele für SASE-Anwendungsfälle
Die Implementierung von SASE erfolgt üblicherweise schrittweise (über Monate oder sogar Jahre hinweg). Die Implementierungspläne variieren stark und hängen von einzigartigen Faktoren ab, wie zum Beispiel:
- Die kurz- und langfristige Wachstumsstrategie einer Organisation
- Welche Rollen und Anwendungen einem größeren Risiko für Cyberangriffe ausgesetzt sind
- Flexibilität und Veränderungsbereitschaft der einzelnen Teams
- Potentielle Geschwindigkeit, Komplexität und Kosten der Migration
Da jede Organisation in einer anderen Situation ist, gibt es keinen „Einheitsansatz“ für die SASE-Einführung. Anwendungsfälle für die Aktivierung von SASE fallen jedoch in der Regel unter diese fünf IT-Prioritäten:
1. Einführung von Zero Trust
Die Anwendung der Zero Trust-Prinzipien (als Grundsatz der umfassenderen Umstellung auf SASE), beginnend mit Zero Trust-Netzwerkzugang, ermöglicht Anwendungsfälle wie:
- Ersetzen riskanter VPNs und anderer traditioneller hardwarebasierter Sicherheitslösungen
- Vereinfachung des Zugriffs für Dritte und BYOD
- Abwehr von Ransomware-Angriffen
- Begrenzung der Offenlegung von Daten über SaaS-Apps und Cloud-Speicher hinweg
2. Schutz der Angriffsfläche
Eine SASE-Architektur unterstützt einen Ansatz des mobilen Arbeits mit durchgängiger Transparenz und Schutz vor Bedrohungen sowohl innerhalb als auch außerhalb des Netzwerks. Einige Anwendungsfälle sind:
- Phishing über E-Mail, soziale Medien, Collaboration-Apps und andere Kanäle stoppen
- Verbindungen für Remote-Mitarbeitende sichern
- Schutz und Optimierung des Datenverkehrs zu jeder Cloud oder jedem Internet-Ziel
- Wide Area Networks (WAN) schützen
3. Modernisierung des Netzwerks
Anstatt veraltete Unternehmensnetzwerke zu unterhalten, können Unternehmen auf verteilte und Cloud-native SASE-Services zurückgreifen. Dadurch werden Anwendungsfälle wie diese möglich:
- Vereinfachte Anbindung von Zweigstellen im Vergleich zu MPLS und herkömmlichem SD-WAN
- DMZ-Sicherheit in die Cloud verlagern
- Beseitigung von übermäßigem Vertrauen im Local Area Network (LAN)
- Verringerung des IT-Risikos und Beschleunigung der Anbindung bei Fusionen und Übernahmen (M&A)
4. Datenschutz
Sensible Daten können durch den unerlaubten Einsatz von generativer KI und Schatten-IT offengelegt werden, was zu Kompromittierung oder Sicherheitsverstößen führen kann, deren Behebung teuer sein kann. Eine SASE-Architektur ermöglicht jedoch Anwendungsfälle wie diese:
- Vereinfachung der Einhaltung von Datensicherheitsbestimmungen
- Schatten-IT verwalten
- GenAI-Nutzung schützen
- Sensible Daten erkennen und kontrollieren
5. Anwendungen modernisieren
Anwendungen müssen sicher, ausfallsicher und performant für Endnutzer sein – und gleichzeitig so skalierbar sein, dass sie das Wachstum der Daten bewältigen können, während gleichzeitig die Anforderungen an die Data Governance erfüllt werden. Eine SASE-Architektur kann dazu beitragen, mehrere Phasen der Anwendungsmodernisierung zu vereinfachen und abzusichern. Zum Beispiel:
- Schutz des privilegierten (Entwickler-/IT-)Zugriffs auf kritische Infrastruktur
- Offenlegung und Diebstahl von Entwicklercode verhindern
- DevOps-Arbeitsabläufe absichern
- Schutz von Anwendungen, die eine Cloud-Migration durchlaufen
SASE im Vergleich zu anderen Netzwerkansätzen
SASE im Vergleich zu traditionellen Netzwerken
In einem traditionellen Netzwerkmodell befinden sich Daten und Anwendungen in einem zentralen Rechenzentrum. Nutzer, Zweigstellen und Anwendungen verbinden sich über ein lokalisiertes privates Netzwerk oder ein sekundäres Netzwerk mit dem Rechenzentrum. Das sekundäre Netzwerk ist normalerweise über eine sichere Standleitung oder ein VPN mit dem primären Netzwerk verbunden. Dieser Prozess kann riskant und ineffizient sein, wenn ein Unternehmen SaaS-Apps und Daten in der Cloud hostet.
Im Gegensatz zu herkömmlichen Netzwerkmodellen verlagert SASE die Netzwerksteuerung aus dem Rechenzentrum des Unternehmens an die Edge der Cloud. Anstatt Dienste, die eine separate Konfiguration und Verwaltung erfordern, übereinander zu schichten, wird beim SASE-Modell die Steuerung von Netzwerk- und Sicherheitsservices auf einer einzigen Ebene zusammengeführt. Bei SASE werden identitätsbasierte Zero Trust-Sicherheitsrichtlinien im Edge-Netzwerk implementiert, mit denen das Unternehmen den Netzwerkzugriff auf die gewünschten Remote-Nutzer, Zweigstellen, Geräte oder Anwendungen ausweiten kann.
SASE vs. MPLS
Multiprotocol Label Switching (MLPS) sendet Netzwerkpakete entlang vorgegebener Netzwerkpfade. Im Idealfall führt MPLS dazu, dass die Pakete jedes Mal denselben Pfad nehmen. Dies ist ein Grund, warum MPLS allgemein als zuverlässig und dennoch unflexibel gilt. Bei MPLS werden beispielsweise Sicherheitskontrollen an zentralen „Breakout“-Standorten durchgesetzt. wird der gesamte ein- und ausgehende Traffic über die Zentrale geroutet. Dies erfordert ein Backhauling des Traffics, um die Sicherheitsfunktionen zu erreichen.
SASE nutzt stattdessen eine kostengünstige Internetverbindung anstelle der dedizierten Netzwerkpfade von MPLS. Dies eignet sich für Unternehmen, die eine Netzwerkeffizienz zu geringeren Kosten wünschen. Eine SASE-Plattform bietet flexibles und anwendungsbezogenes intelligentes Routing, integrierte Sicherheit und detaillierte Netzwerktransparenz.
SASE vs. SSE
SASE beinhaltet den sicheren Zugang eines Nutzers als Teil der Netzwerkarchitektur. Aber nicht alle Unternehmen haben bereits einen einheitlichen Ansatz für IT-, Netzwerksicherheits- und Netzwerkteams. Diese Unternehmen räumen möglicherweise dem Security Service Edge (SSE) Priorität ein. SSE ist eine Untergruppe der SASE -Funktionalität, die sich auf den Schutz des Zugriffs interner Nutzer auf Web, Cloud-Dienste und private Apps konzentriert.
SSE ist ein übliches Sprungbrett für eine vollständige SASE Implementierung. Auch wenn es eine zu grobe Vereinfachung ist, so könnten manche Unternehmen SASE als „SSE plus SD- WAN“ betrachten.
SASE von einem Anbieter vs. SASE von zwei Anbietern
Bei SASE bedeutet der Dual-Vendor-Ansatz, dass es zwei oder mehr Anbieter für ZTNA, SWG, CASB, SD- WAN/WANaaS und FWaaS gibt – häufig einen für die Sicherheit und einen für das Netzwerk. So können Unternehmen ihren Tech-Stack anpassen und die Stärken der einzelnen Anbieter nutzen. Das bedeutet auch, dass Unternehmen die Zeit und die internen Ressourcen haben müssen, um ungleiche Dienste zu orchestrieren und zu integrieren.
Unternehmen können sich stattdessen auch für SASE (SV- SASE) aus einer Hand entscheiden. Dabei werden verschiedene Sicherheits- und Netzwerktechnologien in einer einzigen, über die Cloud bereitgestellten Plattform kombiniert. SV-SASE ist ideal für Unternehmen, die Einzelprodukte konsolidieren, die Gesamtbetriebskosten senken und eine einheitliche Durchsetzung von Richtlinien mit weniger Aufwand gewährleisten möchten.
Bei beiden Ansätzen sollte eine SASE-Plattform bestehende Tools für Netzwerk-On-Ramping, Identitätsmanagement, Endpunktsicherheit, Protokollspeicherung und andere Netzwerksicherheitskomponenten ergänzen oder in diese integrieren können.
Fragen, die Sie potenziellen SASE-Anbietern stellen sollten
Unabhängig davon, für welchen SASE-Ansatz Sie sich entscheiden, sollten Sie bei der Beurteilung potenzieller Anbieter die folgenden Kriterien und Beispielfragen berücksichtigen:
Risiken senken
- Sind alle Datenströme und die Kommunikation durch SaaS-Suites über jeden Kanal hinweg geschützt?
- Welche Nutzer-/Geräte-Risikobewertungen und Analysen sind verfügbar?
- Werden Sicherheitsmaßnahmen über Netzwerk-Zugangswege umgangen?
- Wird der Anwendungstraffic in einem einzigen Durchgang entschlüsselt und überprüft? Gibt es Probleme bei der Implementierung?
- Können Bedrohungsdaten in Ihre Architektur integriert werden?
Robustes Netzwerk
- Sind die Sicherheits- und Netzwerkfunktionen standardmäßig nativ integriert?
- Sind alle Verbindungsmethoden und SASE-Dienste an allen Standorten miteinander kompatibel?
- Wird jede Funktion von jedem Rechenzentrumsstandort aus bereitgestellt?
- Bieten sie Garantien für die Betriebszeit und/oder die Latenzzeit für Endbenutzer?
- Wie ist die Netzwerkarchitektur aufgebaut, um die Kontinuität des Dienstes im Falle eines Ausfalls zu gewährleisten?
Zukunftssichere Architektur
- Was passiert mit unseren SASE-Diensten/Kosten, wenn wir zu anderen Clouds wechseln?
- Ist die Plattform entwicklerfreundlich? Funktionieren zukünftige SASE-Funktionen mit aktuellen Anwendungen?
- Welche Funktionen zur Datenlokalisierung und -konformität sind integriert?
- Wie berücksichtigt die Plattform zukünftige Internet- oder Sicherheitsstandards wie die Post-Quanten-Verschlüsselung?
Wie Cloudflare SASE möglich macht
Cloudflare One ist die SASE-Plattform von Cloudflare zum Schutz von Anwendungen, Nutzern, Geräten und Netzwerken großer Firmen. Sie basiert auf der Cloudflare Connectivity Cloud. Diese einheitliche, modulare Plattform mit programmierbaren Cloud-nativen Diensten ermöglicht Any-to-Any-Verbindungen zwischen allen Netzwerken (Unternehmen und Internet), Cloud-Umgebungen, Applikationen und Nutzern.
Da alle Cloudflare-Services so konzipiert sind, dass sie über jeden Netzwerkstandort laufen, wird der gesamte Traffic nahe an der Quelle verbunden, überprüft und gefiltert, um die beste Performance und einheitliche Nutzererfahrung zu gewährleisten. Es gibt kein Backhaul und keine Service-Verkettung, die die Latenz erhöht.
Cloudflare One bietet außerdem modulare SASE On-Ramps und Dienste, die es Unternehmen ermöglichen, Anwendungsfälle für Sicherheit und Netzwerkmodernisierung in beliebiger Reihenfolge einzuführen. Viele Cloudflare-Kunden beginnen beispielsweise mit Zero Trust SSE-Diensten, um ihre Angriffsfläche zu reduzieren, Phishing oder Ransomware zu stoppen, laterale Bewegung zu verhindern und Daten zu sichern. Durch die schrittweise Einführung von Cloudflare One können sich Unternehmen von ihrem Flickwerk aus Appliances und anderen Einzellösungen lösen und Sicherheits- und Netzwerkfunktionen auf einer einheitlichen Steuerungsebene konsolidieren. Erfahren Sie mehr darüber, wie Cloudflare SASE bereitstellt.
Häufig gestellte Fragen zu SASE
Was ist eine SASE-Architektur?
Eine SASE-Architektur kombiniert Netzwerkkonnektivität und Sicherheitsfunktionen in einem einheitlichen Cloud-Dienst. Sie integriert SD-WAN-Funktionen mit Sicherheitsdiensten wie CASB, SWG und Zero Trust in einer einzigen Plattform.
Wie profitieren verteilte Belegschaften von SASE-Lösungen?
SASE-Lösungen bieten sicheren Zugriff auf Ressourcen, unabhängig vom Standort der Nutzenden. Das macht sie ideal für Remote- und hybride Arbeitsumgebungen. Sie wenden einheitliche Sicherheitsrichtlinien auf alle Verbindungen an und schützen Nutzende und Daten unabhängig davon, ob sich die Nutzenden im Büro befinden oder remote arbeiten.
Was sind die wichtigsten Komponenten der SASE-Implementierung?
Die SASE-Implementierung umfasst normalerweise SD-WAN-, FWaaS-, CASB-, ZTNA- und SWG-Komponenten. Diese Komponenten arbeiten zusammen, um Netzwerkkonnektivität und -sicherheit als einheitlichen Dienst zu bieten.
Wie lässt sich SASE mit traditioneller Netzwerksicherheit vergleichen?
Im Gegensatz zum herkömmlichen Netzwerksicherheitsansatz, der sich darauf konzentriert, Bedrohungen von einem definierten Netzwerk fernzuhalten, wird bei SASE die Sicherheit in die Cloud verlagert und überall dort angewendet, wo sich Nutzende verbinden. SASE macht außerdem die Notwendigkeit mehrerer Einzellösungen überflüssig, denn es konsolidiert Netzwerk- und Sicherheitsfunktionen in einem einzigen cloudbasierten Dienst.
Welche Herausforderungen könnten für Unternehmen bei der Einführung von SASE entstehen?
Unternehmen können bei der Integration bestehender Sicherheitsinfrastrukturen mit neuen SASE-Bereitstellungsmodellen bei der Implementierung vor Herausforderungen stellen. Zu den Herausforderungen gehören Qualifikationslücken (da IT-Teams von der Verwaltung von On-Premise- auf Cloud-Ressourcen umstellen), das Change Management, die Gewährleistung der Einhaltung gesetzlicher Vorschriften bei der Übermittlung von Daten durch die Cloud und die Notwendigkeit, Mitarbeitende in neue Arbeitsabläufe zu schulen. Darüber hinaus erfordert die Auswahl des richtigen SASE-Anbieters eine sorgfältige Bewertung sowohl der Netzwerk- als auch der Sicherheitsfunktionen, um sicherzustellen, dass alle Anforderungen erfüllt werden.