¿Qué es SASE? | Perímetro de servicio de acceso seguro
La arquitectura de borde de servicio de acceso seguro (SASE) es un modelo de TI que combina servicios de seguridad y de red en una plataforma en la nube.
Objetivos de aprendizaje
Después de leer este artículo podrás:
- Definir el modelo de borde de servicio de acceso seguro (SASE)
- Descubre por qué SASE es importante y cómo beneficia a las organizaciones
- Descubre los componentes tecnológicos que componen una plataforma SASE
- Entiende cómo SASE se compara con otros enfoques de red, incluyendo SASE de proveedor único frente a SASE de proveedor dual
Contenido relacionado
Seguridad Zero Trust
Control de acceso
Puerta de enlace web segura
¿Qué es la red como servicio (NaaS)?
VPN
¿Quieres saber más?
Suscríbase a theNET, el resumen mensual de Cloudflare sobre las ideas más populares de Internet.
Copiar enlace del artículo
Resumen del artículo:
- SASE es una arquitectura basada en la nube que combina las funciones de conectividad de red y de seguridad integral en una única plataforma de servicio unificada.
- Las principales ventajas de la adopción de SASE se deben a que se basa en la seguridad Zero Trust. Esto reduce considerablemente la complejidad y el coste, al mismo tiempo que minimiza el riesgo cibernético para los equipos de trabajo remotos.
- La evaluación de los proveedores de SASE implica elegir entre un modelo unificado de proveedor único o integrar diversos componentes de dos proveedores, lo que afecta a la gestión y a la coherencia de las políticas.
¿Qué es el perímetro de servicio de acceso seguro (SASE)?
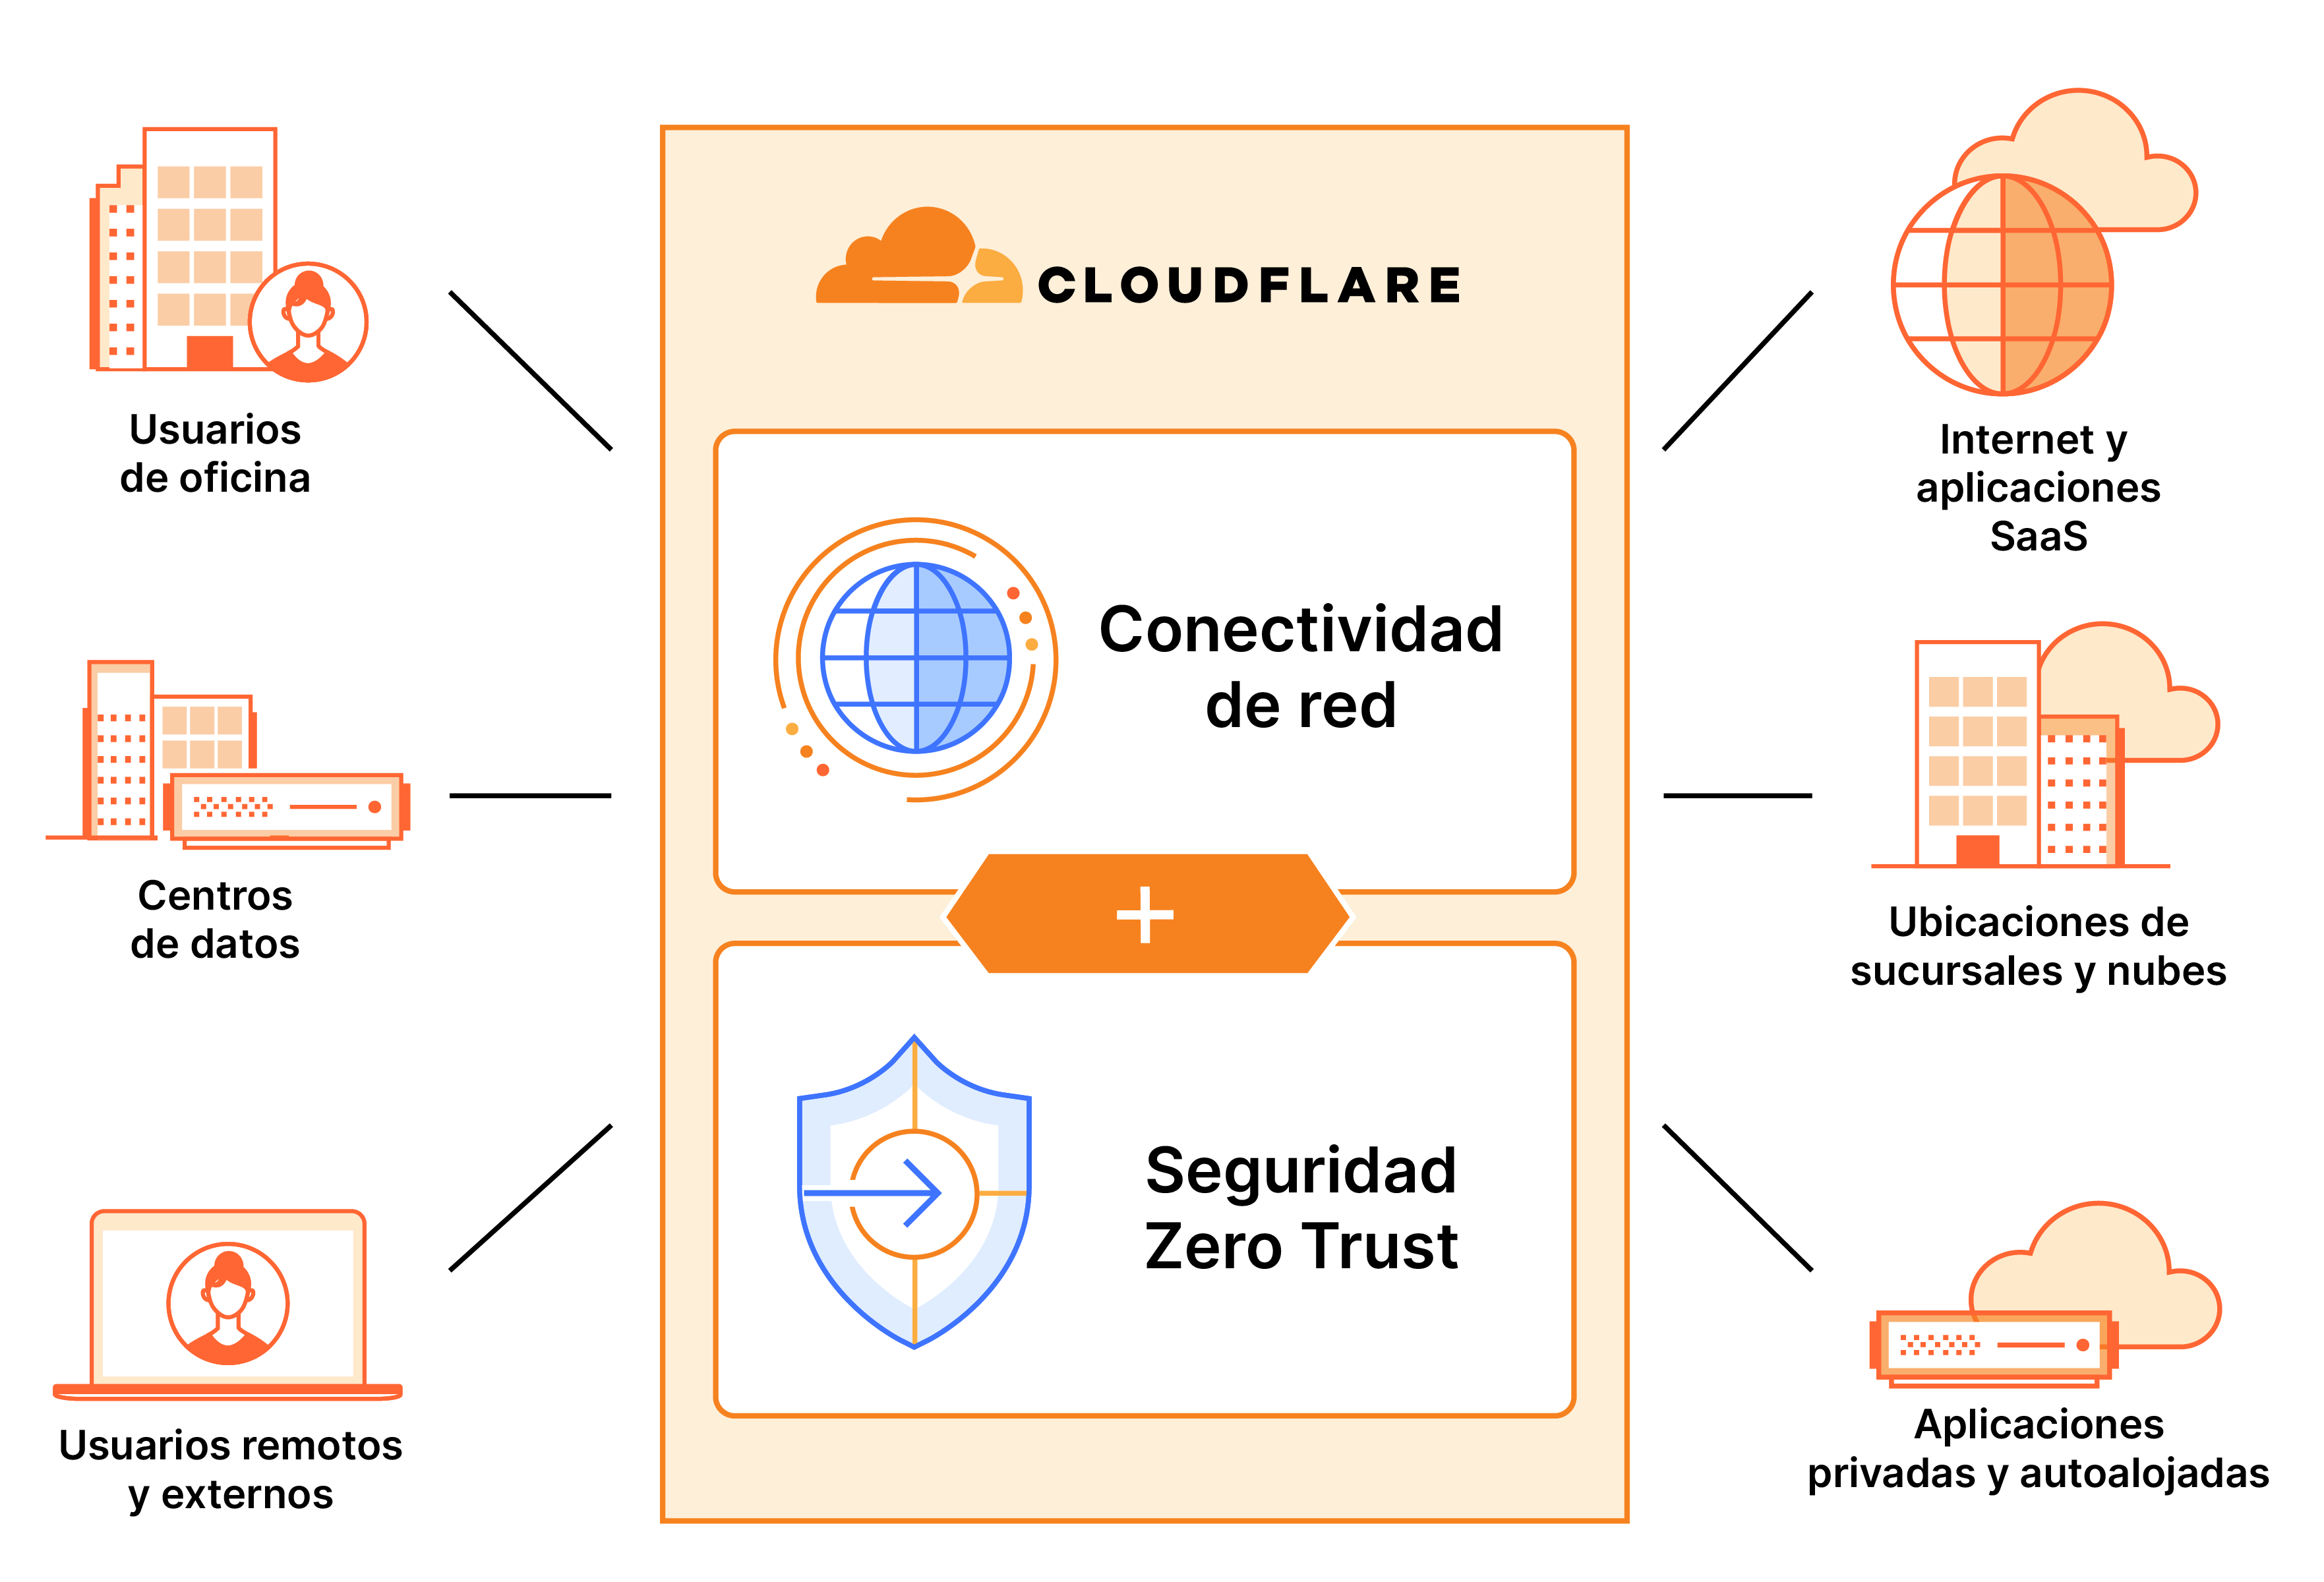
El perímetro de servicio de acceso seguro (SASE) es un modelo de arquitectura que unifica la conectividad de la red con las funciones de seguridad de la red en una única plataforma en la nube. A diferencia de las redes empresariales tradicionales, el enfoque SASE moderno sitúa los controles de red en el perímetro de la nube en lugar de en el centro de datos corporativo. Esto permite a las empresas proporcionar a cualquier usuario un acceso más sencillo, seguro y coherente a cualquier aplicación, independientemente de su ubicación.
En otras palabras, SASE ofrece a las organizaciones una forma simplificada de gestionar de forma conjunta infraestructuras que antes eran inconexas (redes y control de acceso).
Las plataformas SASE combinan la conectividad de red con varios servicios de seguridad Zero Trust que emplean el principio de privilegio mínimo. Con Zero Trust, los usuarios que se autentican correctamente solo tienen acceso a los recursos y aplicaciones necesarios para su función.
SASE crea una red corporativa unificada basada en servicios en la nube que se ejecutan a través de Internet. Esto permite a las organizaciones dejar de gestionar muchas capas arquitectónicas y soluciones específicas dispares.
¿Por qué es importante SASE ?
Una arquitectura SASE es importante porque es más eficaz que la seguridad informática tradicional a la hora de conectar y proteger a los usuarios de las organizaciones modernas.
En el modelo del "viejo mundo" (es decir, una arquitectura de seguridad de "castillo y foso" o perimetral), la infraestructura informática de una organización es bastante homogénea y está protegida por un firewall. Para acceder a los recursos de la red, los empleados que no están en la oficina (o los contratistas y otros terceros) se conectan a la red a través de una red privada virtual (VPN) y un firewall, o utilizan otra ruta de red a través de una dirección IP pública. Así, cualquier persona dentro del "perímetro" de red también tiene acceso a las aplicaciones y los datos dentro de esa red.
Sin embargo, con más aplicaciones y datos alojados en la nube, se ha vuelto más arriesgado y complejo gestionar la seguridad de la red con este enfoque. Por ejemplo, la seguridad tradicional tiene dificultades para seguir el ritmo de las siguientes tendencias:
- Más trabajadores móviles: muchas organizaciones han adoptado el trabajo remoto e híbrido, y apoyan el uso de dispositivos no gestionados (no controlados por la empresa). Por lo tanto, más personas, además de las aplicaciones que necesitan para trabajar, se encuentran fuera del foso proverbial.
- Adopción acelerada de la nube: las organizaciones han migrado más aplicaciones, datos e infraestructura de los centros de datos locales a entornos de nube privada o pública. La IA generativa y otras iniciativas de transformación digital también han aumentado las implementaciones en la nube.
- Superficies de ataque cada vez mayores: todos los sistemas digitales tienen áreas que los atacantes pueden utilizar como puntos de entrada. Más puntos de entrada significan más vectores de ataque potenciales que explotar, lo que, a su vez, ha aumentado el riesgo de movimiento lateral.
- Complejidad operativa: con el auge del trabajo híbrido y la implementación de aplicaciones principalmente a través de la nube, los requisitos de las redes han cambiado. Esto ha dado lugar a una complejidad administrativa, así como a una falta de consistencia en la forma en que se aplican los controles de seguridad.
- Mayores costes relacionados con la red: con las redes tradicionales, se deben suministrar y adquirir más equipos (como firewalls, enrutadores y conmutadores) para dar soporte a cada región. La necesidad de más equipos también puede aumentar los costes de suscripción y ancho de banda .
- Regulaciones en materia de privacidad y conformidad de datos: puede ser difícil para las organizaciones cumplir con las últimas normas, certificaciones y requisitos normativos en materia de privacidad y conformidad de datos. Las leyes de protección de datos varían mucho entre países e incluso entre sectores, y han seguido evolucionando con la proliferación de la IA generativa.
La arquitectura SASE es más adecuada para abordar este tipo de desafíos. SASE proporciona una conectividad segura, rápida y fiable para los usuarios, el lugar de trabajo y las cargas de trabajo. Las organizaciones, en lugar de desarrollar y operar únicamente sus propias redes modernas, pueden confiar en los servicios distribuidos nativos de nube para simplificar la gestión de la seguridad y la conectividad.
| Aspecto | Redes tradicionales | SASE |
| Arquitectura | Centro de datos centralizado con perímetro de red | Perímetro de nube distribuido, plano de control unificado |
| Modelo de seguridad | Basado en el perímetro | Zero trust |
| Conectividad | Dependiente de MPLS, redireccionamiento del tráfico | Acceso directo a la nube/Internet |
| Gestión | Herramientas aisladas para la conexión de red y la seguridad | Plataforma integrada con una única interfaz |
| Acceso remoto | Basada en VPN | Basada en ZTNA |
| Estructura de costes | Costes de hardware elevados | Menor coste total de propiedad |
| Compatibilidad con la nube | Diseñada para instalaciones locales | Nativa y optimizada para la nube |
Las 5 principales ventajas de SASE
La consolidación de las capacidades de seguridad y red como servicio a través de una arquitectura SASE ofrece varias ventajas, lo que incluye:
- Reducción del riesgo cibernético: SASE funciona en gran medida con el modelo de seguridad Zero Trust, que no concede a una entidad acceso a las aplicaciones y los datos hasta que se haya verificado su identidad, incluso si están dentro del perímetro de red. La seguridad Zero Trust no solo tiene en cuenta la identidad de una entidad: se tienen en cuenta la geolocalización, la postura del dispositivo, los estándares de seguridad empresarial y una evaluación continua del riesgo/confianza basada en señales contextuales adicionales. Los usuarios solo acceden a los recursos que están explícitamente permitidos. Esto evita que las amenazas se propaguen por la totalidad de una red, lo que reduce el riesgo de movimiento lateral.
- Reducción de costes: el hardware de seguridad, igual que los firewalls de red y las cajas de puerta de enlace web segura (SWG), incurre en costes que superan el precio de la etiqueta. La instalación, las garantías, las reparaciones y la gestión de revisión requieren gastos y recursos informáticos adicionales. La eliminación de esos costes mediante la migración de la seguridad de la red a la nube ayuda a reducir el coste total de propiedad.
- Menor complejidad: SASE simplifica las operaciones informáticas al eliminar la necesidad de múltiples herramientas de red y seguridad aisladas. Optimiza la gestión con la aplicación y supervisión centralizadas de políticas en todas las ubicaciones, usuarios, dispositivos y aplicaciones desde una única interfaz. Por ejemplo, una arquitectura SASE puede ayudar a simplificar la conformidad proporcionando visibilidad y herramientas de automatización para ayudar a las organizaciones a configurar de forma más eficiente los ajustes de seguridad que necesitan para cumplir con diversas normativas.
- Protección de datos coherente: una plataforma SASE consolida la visibilidad y los controles de los datos en aplicaciones web, SaaS y privadas de forma unificada, lo que garantiza la aplicación coherente de las políticas de protección de datos. Por ejemplo, los servicios SASE que protegen el acceso a datos confidenciales, evitan las fugas de datos, gestionan los riesgos de las aplicaciones en la nube y protegen la navegación web ayudan a las organizaciones a cumplir los requisitos normativos. SASE refuerza aún más la seguridad y simplifica la conformidad al admitir el registro centralizado, la encriptación, la mitigación de amenaza en tiempo real y mucho más.
- Mejor experiencia del usuario: una conectividad a Internet más fiable mejora la productividad. Con SASE, las optimizaciones de enrutamiento de red mejoran el rendimiento y reducen la latencia al procesar el tráfico lo más cerca posible del usuario. Además, SASE ayuda a los equipos informáticos a automatizar más flujos de trabajo y a dedicar menos tiempo a responder a las incidencias relacionadas con el acceso.
Componentes tecnológicos típicos de SASE
Una plataforma SASE suele contener estos componentes tecnológicos básicos:
- La principal tecnología que hace posible el enfoque Zero Trust para el acceso seguro es el Acceso a la Red Zero Trust (ZTNA). ZTNA proporciona un acceso sencillo y seguro entre cualquier usuario y aplicación, en cualquier dispositivo, en cualquier lugar, comprobando continuamente el contexto granular, como la identidad y la postura del dispositivo, recurso por recurso.
- Una puerta de enlace web segura (SWG) impide las amenazas y protege los datos filtrando el contenido del tráfico web no deseado y bloqueando los comportamientos de riesgo o no autorizados en línea. Las SWG pueden filtrar el tráfico web desde cualquier lugar, lo que las hace ideales para los equipos de trabajo híbridos.
- El uso de la nube y de las aplicaciones SaaS dificulta garantizar la privacidad y la seguridad de los datos. Un agente de seguridad de acceso a la nube (CASB) es una solución a este desafío: un CASB proporciona controles de seguridad de datos sobre (y visibilidad de) los servicios y aplicaciones alojados en la nube de una organización. Además, para evitar el robo o la destrucción de datos sin permiso, las tecnologías de prevención de pérdida de datos (DLP) detectan la presencia de datos confidenciales en las aplicaciones web, SaaS y privadas. En combinación con una SWG, las soluciones DLP pueden analizar los datos en tránsito (p. ej. los archivos cargados o descargados, los mensajes de chat, la cumplimentación de formularios). En combinación con un CASB, las soluciones DLP pueden analizar los datos en reposo.
- En una arquitectura SASE, las organizaciones adoptan una red de área amplia definida por software (SD- WAN) o una WAN como servicio (WANaaS) para conectar y escalar operaciones (p. ej., oficinas, tiendas minoristas, centros de datos) a grandes distancias. SD- WAN y WANaaS utilizan enfoques diferentes:
- La tecnología SD-WAN utiliza software en las sedes de las empresas y un controlador centralizado para superar algunas de las limitaciones de las arquitecturas WAN tradicionales, simplificando las operaciones y las decisiones de direccionamiento del tráfico.
- WANaaS se basa en las ventajas de SD-WAN adoptando un enfoque de "sucursal ligera, nube pesada" que despliega el mínimo hardware necesario dentro de las ubicaciones físicas y utiliza conectividad a Internet de bajo coste para llegar a la ubicación de "borde de servicio" más cercana. Esto puede reducir los costes totales, ofrecer una seguridad más integrada, mejorar el rendimiento de la milla intermedia y servir mejor a la infraestructura de la nube.
- Un firewall de siguiente generación (NGFW) inspecciona los datos en un nivel más profundo que un firewall tradicional. Los NGFW pueden ofrecer conocimientos y control de la aplicación, prevención de intrusiones e información sobre amenazas, lo que les permite identificar y bloquear amenazas que pueden estar ocultas en el tráfico de apariencia normal. Los NGFW que pueden desplegarse en la nube se denominan firewall en la nube o Firewall-as-a-service(FWaaS).
- El aislamiento remoto del navegador (RBI) aplica el principio Zero Trust a la navegación web al suponer que no se debe confiar en ningún código del sitio web para que se ejecute por defecto. El aislamiento remoto del navegador carga las páginas web y ejecuta cualquier código asociado en la nube, lejos de los dispositivos locales de los usuarios. Esta separación ayuda a evitar las descargas de malware, minimiza el riesgo de vulnerabilidades de Zero-day en el navegador y protege contra otras amenazas transmitidas por el navegador. El aislamiento remoto del navegador también puede aplicar controles de protección de datos a los recursos basados en el navegador, lo que es útil para proteger el acceso a dispositivos no administrados.
- La gestión centralizada que se integra en todos los servicios permite a los administradores definir políticas, que luego se aplican en todos los servicios conectados.
En función de las capacidades del proveedor, las plataformas SASE también pueden incluir:
- Seguridad del correo electrónico en la nube
- Seguridad de la capa de aplicación
- Ataques DNS | ¿Cómo funcionan?
- Puntuación de riesgo adaptable continuo
- Digital Experience Monitoring (DEM)
- Red de entrega de contenido (CDN)
- Otras funciones de red avanzadas
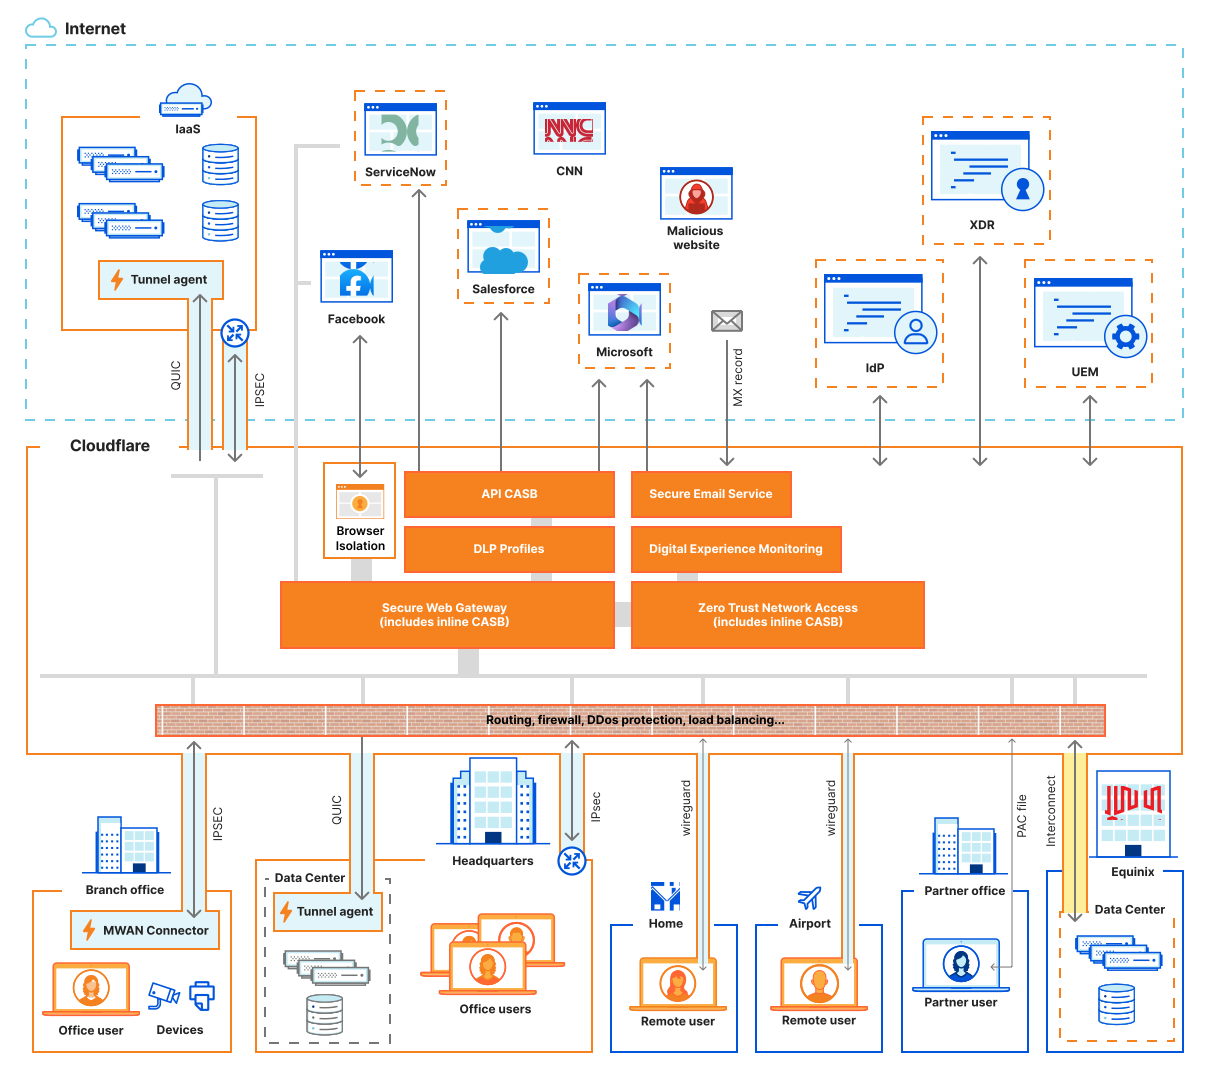
El siguiente diagrama muestra cómo una plataforma SASE puede hacer converger todas estas funciones para ofrecer una conectividad segura a todas las aplicaciones, servicios y redes privadas, y también garantizar la seguridad del acceso a Internet de los usuarios.
Ejemplos de casos de uso de SASE
La implementación de SASE suele ser progresiva (a lo largo de meses o incluso años). Los planes de implementación pueden variar y dependen de factores específicos, como por ejemplo:
- La estrategia de crecimiento a corto y largo plazo de una organización
- Qué funciones y aplicaciones corren mayor riesgo de sufrir ciberataques
- Flexibilidad y apertura al cambio de los equipos individuales
- Potencial velocidad, complejidad y costes de la migración
Debido a que la situación de cada organización es diferente, no existe un enfoque único para la implementación de SASE. Sin embargo, los casos de uso para habilitar SASE suelen incluirse en estas cinco prioridades informáticas:
1. Adopción de Zero Trust
La aplicación de los principios Zero Trust (como principio de la adopción más generalizada de SASE), empezando por el acceso a la red Zero Trust, permite casos de uso como:
- El reemplazo de las VPN de riesgo y otras soluciones de seguridad tradicionales basadas en hardware
- La simplificación del acceso de terceros y BYOD
- Mitiga los ataques de ransomware
- La limitación de la exposición de los datos en las aplicaciones SaaS y el almacenamiento en la nube
2. Protección de la superficie de ataque
Una arquitectura SASE admite un enfoque de "teletrabajo" con visibilidad y protección coherentes contra las amenazas tanto dentro como fuera de la red. Algunos ejemplos de casos de uso son:
- La detención del phishing en el correo electrónico, las redes sociales, las aplicaciones de colaboración y otros canales
- Cómo proteger la conectividad de los trabajadores remotos
- La protección y optimización del tráfico a cualquier nube o destino de Internet
- Protegiendo las redes de área amplia (WAN)
3. Modernización de la red
En lugar de mantener redes corporativas heredadas, las organizaciones pueden aprovechar los servicios SASE distribuidos y nativos de la nube. Esto permite casos de uso como:
- Simplificar la conectividad de las filiales en comparación con MPLS y SD-WAN tradicional
- Migración de la seguridad DMZ a la nube
- Eliminación de la confianza elevada en la red de área local (LAN)
- Reducción del riesgo informático y aceleración de la conectividad para fusiones y adquisiciones
4. Protección de datos
Los datos confidenciales pueden quedar expuestos mediante el uso no autorizado de la IA generativa y la Shadow IT, lo que puede poner en riesgo los sistemas o provocar fugas que pueden ser costosas de remediar. En cambio, una arquitectura SASE permite casos de uso como:
- Simplificar el cumplimiento con las normativas de seguridad de datos
- Gestión de los elementos de Shadow IT
- Protección del uso de la IA generativa
- Detección y control de datos confidenciales
5. Modernización de las aplicaciones
Las aplicaciones deben ser seguras, resistentes y eficaces para los usuarios finales, con la escalabilidad necesaria para gestionar el crecimiento de los datos sin dejar de cumplir los requisitos de gobernanza de datos. Una arquitectura SASE puede ayudar a simplificar y proteger varias etapas del proceso de modernización de las aplicaciones, como por ejemplo:
- Protección del acceso privilegiado (desarrolladores/equipo informático) a la infraestructura crítica
- Evitando las filtraciones y el robo del código de desarrolladores
- Seguridad en los flujos de trabajo de DevOps
- Protección de las aplicaciones en proceso de migración a la nube
SASE vs. otros enfoques de red
SASE vs. redes tradicionales
En un modelo de red tradicional, los datos y las aplicaciones se alojan en una sede de centro de datos. Los usuarios, las filiales y las aplicaciones se conectan al centro de datos desde una red privada localizada o una red secundaria (que normalmente se conecta a la principal a través de una línea alquilada segura o VPN). Este proceso puede ser arriesgado e ineficaz si una organización aloja aplicaciones y datos SaaS en la nube.
A diferencia de las redes tradicionales, SASE coloca los controles de la red en el filo de la nube y no en el centro de datos corporativo. En lugar de estratificar los servicios que requieren una configuración y gestión separadas, SASE hace converger los servicios de red y seguridad utilizando un único plano de control. Al implementar políticas de seguridad Zero Trust basadas en la identidad en la red del filo, SASE permite a las organizaciones expandir el acceso a su red a cualquier usuario remoto, oficina filial, dispositivo o aplicación.
SASE vs. MPLS
La conmutación de etiquetas multiprotocolo (MLPS) envía paquetes de red a lo largo de rutas de red predeterminadas. Idealmente, el resultado con MPLS es que los paquetes toman siempre la misma ruta. Esta es una de las razones por las que MPLS se considera generalmente fiable, pero inflexible. Por ejemplo, con MPLS, los controles de seguridad se aplican a través de ubicaciones de "interconexión" centralizadas; todo el tráfico saliente y entrante se enruta a través de la sede. Esto requiere redireccionar el tráfico para llegar a las funciones de seguridad.
En cambio, SASE utiliza conectividad a Internet de bajo coste, en lugar de las rutas de red dedicadas de MPLS. Esto es adecuado para organizaciones que buscan eficiencia de red a costes más bajos. Una plataforma SASE proporciona enrutamiento inteligente flexible y con reconocimiento de aplicaciones, seguridad integrada y visibilidad granular de la red.
SASE frente a SSE
SASE incorpora el acceso seguro de un usuario como parte de la arquitectura de red. Sin embargo, no todas las organizaciones cuentan en estos momentos con un enfoque coherente entre los equipos de informática, seguridad de red y redes. Estas organizaciones pueden priorizar el servicio de seguridad en el perímetro (SSE), un subconjunto de la funcionalidad SASE que se centra en proteger el acceso de los usuarios internos a la web, a los servicios en la nube y a las aplicaciones privadas.
SSE es un trampolín común para una implementación completa de SASE. Si bien puede ser una simplificación excesiva, algunas organizaciones pueden pensar en SASE como "SSE más SD- WAN".
SASE de proveedor único vs. SASE de proveedor dual
En SASE, el enfoque de proveedor dual significa tener dos o más proveedores para ZTNA, SWG, CASB, SD-WAN/WANaaS y FWaaS, a menudo uno para seguridad y otro para redes. Esto permite a las organizaciones personalizar su pila tecnológica y aprovechar los puntos fuertes de cada proveedor. También significa que las organizaciones deben tener el tiempo y los recursos internos para orquestar e integrar servicios dispares.
Las organizaciones también pueden optar por utilizar SASE de proveedor único (SV- SASE). Esto combina tecnologías dispares de seguridad y redes en una única plataforma en la nube. SV-SASE es ideal para organizaciones que buscan consolidar productos específicos, reducir el coste total de propiedad y garantizar la aplicación coherente de políticas con menos esfuerzo.
Con cualquiera de los dos enfoques, una plataforma SASE debería poder aumentar o integrarse con las herramientas existentes para los accesos directos a la red, la gestión de identidades, la seguridad de punto final, el almacenamiento de registros y otros componentes de seguridad de la red.
Preguntas para los posibles proveedores de SASE
Sea cual sea el enfoque SASE que elijas, ten en cuenta los siguientes criterios y ejemplos de preguntas a la hora de evaluar a los proveedores potenciales:
Reducción del riesgo
- ¿Todos los flujos de datos y las comunicaciones a través de las suites SaaS están protegidos en todos los canales?
- ¿Qué análisis y puntuación de riesgo de usuario/dispositivo hay disponibles?
- ¿Se elude alguna función de seguridad en función de los accesos de red?
- ¿Se desencripta e inspecciona el tráfico de las aplicaciones en un solo paso? ¿Hay alguna limitación en la implementación?
- ¿Se pueden integrar las fuentes de información sobre amenazas en su arquitectura?
Resistencia de red
- ¿Las funciones de seguridad y red están integradas de forma nativa por defecto?
- ¿Es el servicio SASE y cada método de conectividad interoperable entre sí en cualquier orden?
- ¿Se entregan todas las funciones desde cada ubicación del centro de datos?
- ¿Ofrecen garantías de tiempo activo y/o latencia para el usuario final?
- ¿Cómo está diseñada la red para garantizar la continuidad del servicio en caso de interrupción?
Arquitectura preparada para el futuro
- ¿Qué ocurre a los servicios/costes de SASE si pasas de una nube a otra?
- ¿Es la plataforma fácil de usar para desarrolladores? ¿Funcionarán las futuras funciones de SASE con las aplicaciones actuales?
- ¿Qué funciones de localización de datos y conformidad están integradas?
- ¿Cómo da cuenta la plataforma de los futuros estándares de Internet o de seguridad, como la encriptación poscuántica?
Cómo Cloudflare habilita el SASE
La plataforma SASE de Cloudflare, Cloudflare One, protege a las aplicaciones, los usuarios, los dispositivos y las redes corporativos. Se basa en la conectividad cloud de Cloudflare, una plataforma unificada y componible de servicios nativos de nube programables que permiten la conectividad de cualquier tipo entre todas las redes (empresariales y de Internet), entornos en la nube, aplicaciones y usuarios.
Dado que todos los servicios de Cloudflare están diseñados para su ejecución en todas las ubicaciones de la red, todo el tráfico se conecta, inspecciona y filtra cerca de la fuente para obtener el mejor rendimiento y una experiencia del usuario coherente. No hay redireccionamiento ni encadenamiento de servicios que añadan latencia.
Cloudflare One también ofrece accesos y servicios SASE componibles que facilitan a las organizaciones la adopción de casos de uso de seguridad y de modernización de la red, en el orden que prefieran. Por ejemplo, muchos clientes de Cloudflare empiezan con los servicios SSE Zero Trust para reducir su superficie de ataque, bloquear el phishing o el ransomware, evitar el movimiento lateral y proteger los datos. Con la adopción progresiva de Cloudflare One, las organizaciones pueden prescindir de su entramado de dispositivos y otras soluciones específicas y consolidar las funciones de seguridad y de red en un plano de control unificado. Más información sobre las soluciones SASE de Cloudflare.
Preguntas frecuentes sobre SASE
¿Qué es la arquitectura SASE?
La arquitectura SASE combina la conectividad de red y las funciones de seguridad en un servicio unificado en la nube. Integra las capacidades de SD-WAN con servicios de seguridad como CASB, SWG y Zero Trust en una única plataforma.
¿Cómo benefician las soluciones SASE a las plantillas distribuidas?
Las soluciones SASE proporcionan acceso seguro a los recursos independientemente de dónde se encuentren los usuarios, lo que las hace ideales para entornos de trabajo remotos e híbridos. Aplican políticas de seguridad coherentes a todas las conexiones, protegiendo a los usuarios y los datos, tanto si los usuarios están en la oficina como si trabajan a distancia.
¿Cuáles son los componentes clave de la implementación de SASE?
La implementación de SASE suele incluir componentes SD-WAN, FWaaS, CASB, ZTNA y SWG. Todos ellos trabajan juntos para proporcionar conectividad de red y seguridad como un servicio unificado.
¿Cómo se compara SASE con la seguridad de red tradicional?
A diferencia de la seguridad de red tradicional, que se centra en mantener las amenazas fuera de una red definida, SASE traslada la seguridad a la nube y la aplica dondequiera que se conecten los usuarios. SASE también elimina la necesidad de múltiples soluciones específicas al consolidar las funciones de red y seguridad en un único servicio basado en la nube.
¿A qué retos podrían enfrentarse las organizaciones al adoptar SASE?
Las organizaciones pueden tener dificultades para integrar la infraestructura de seguridad existente con los nuevos modelos de implementación de SASE durante la implementación. Los desafíos pueden incluir carencias de habilidades (a medida que los equipos de TI pasan de gestionar los recursos locales a la nube), la gestión del cambio, garantizar el cumplimiento normativo a medida que los datos pasan por la nube, y la necesidad de volver a formar a los empleados en los nuevos flujos de trabajo. Además, la selección del proveedor de SASE adecuado requiere una evaluación cuidadosa de las capacidades de red y seguridad para garantizar que se cumplen todos los requisitos.