Qu'est-ce que la gestion des identités et des accès (IAM) ?
Les systèmes de gestion des identités et des accès (IAM) vérifient les identités des utilisateurs et contrôlent les privilèges des utilisateurs.
Objectifs d’apprentissage
Cet article s'articule autour des points suivants :
- Apprendre ce que « identité » signifie dans un contexte informatique
- Comprendre ce qu'est l'accès utilisateur
- Découvrir pourquoi la gestion des identités et des accès est si importante pour le cloud
Contenu associé
Contrôle des accès
Qu'est-ce que le modèle SASE ?
Sécurité Zero Trust
Fournisseur d'identité (IdP)
Secure Web Gateway
Vous souhaitez continuer à enrichir vos connaissances ?
Abonnez-vous à theNET, le récapitulatif mensuel par Cloudflare des informations les plus populaires sur Internet !
Copier le lien de l'article
Résumé de l’article :
- La gestion des identités et des accès (IAM) vérifie les utilisateurs et gère leurs privilèges d’accès. Elle devient donc le point de contrôle de sécurité essentiel à l’ère de l’informatique cloud.
- Le fournisseur d’identité (IdP) est un service clé au sein d’un système IAM ; il gère les identités des utilisateurs et assure l’authentification et le processus de connexion.
- La sécurité Zero Trust vérifie strictement l'identité et restreint l'accès de toutes les requêtes, ce qui rend l'IAM indispensable pour tout déploiement réussi d'un cadre SASE.
Qu'est-ce que la gestion des identités et des accès (IAM) ?
La gestion des identités et des accès (IAM ou IdAM pour faire court) permet de dire qui est un utilisateur et ce qu'il est autorisé à faire. IAM est comme le videur à la porte d'une boîte de nuit avec une liste de ceux qui peuvent entrer, ceux qui ne peuvent pas entrer et ceux qui peuvent accéder à l'espace VIP. IAM est également appelé gestion des identités (IdM).
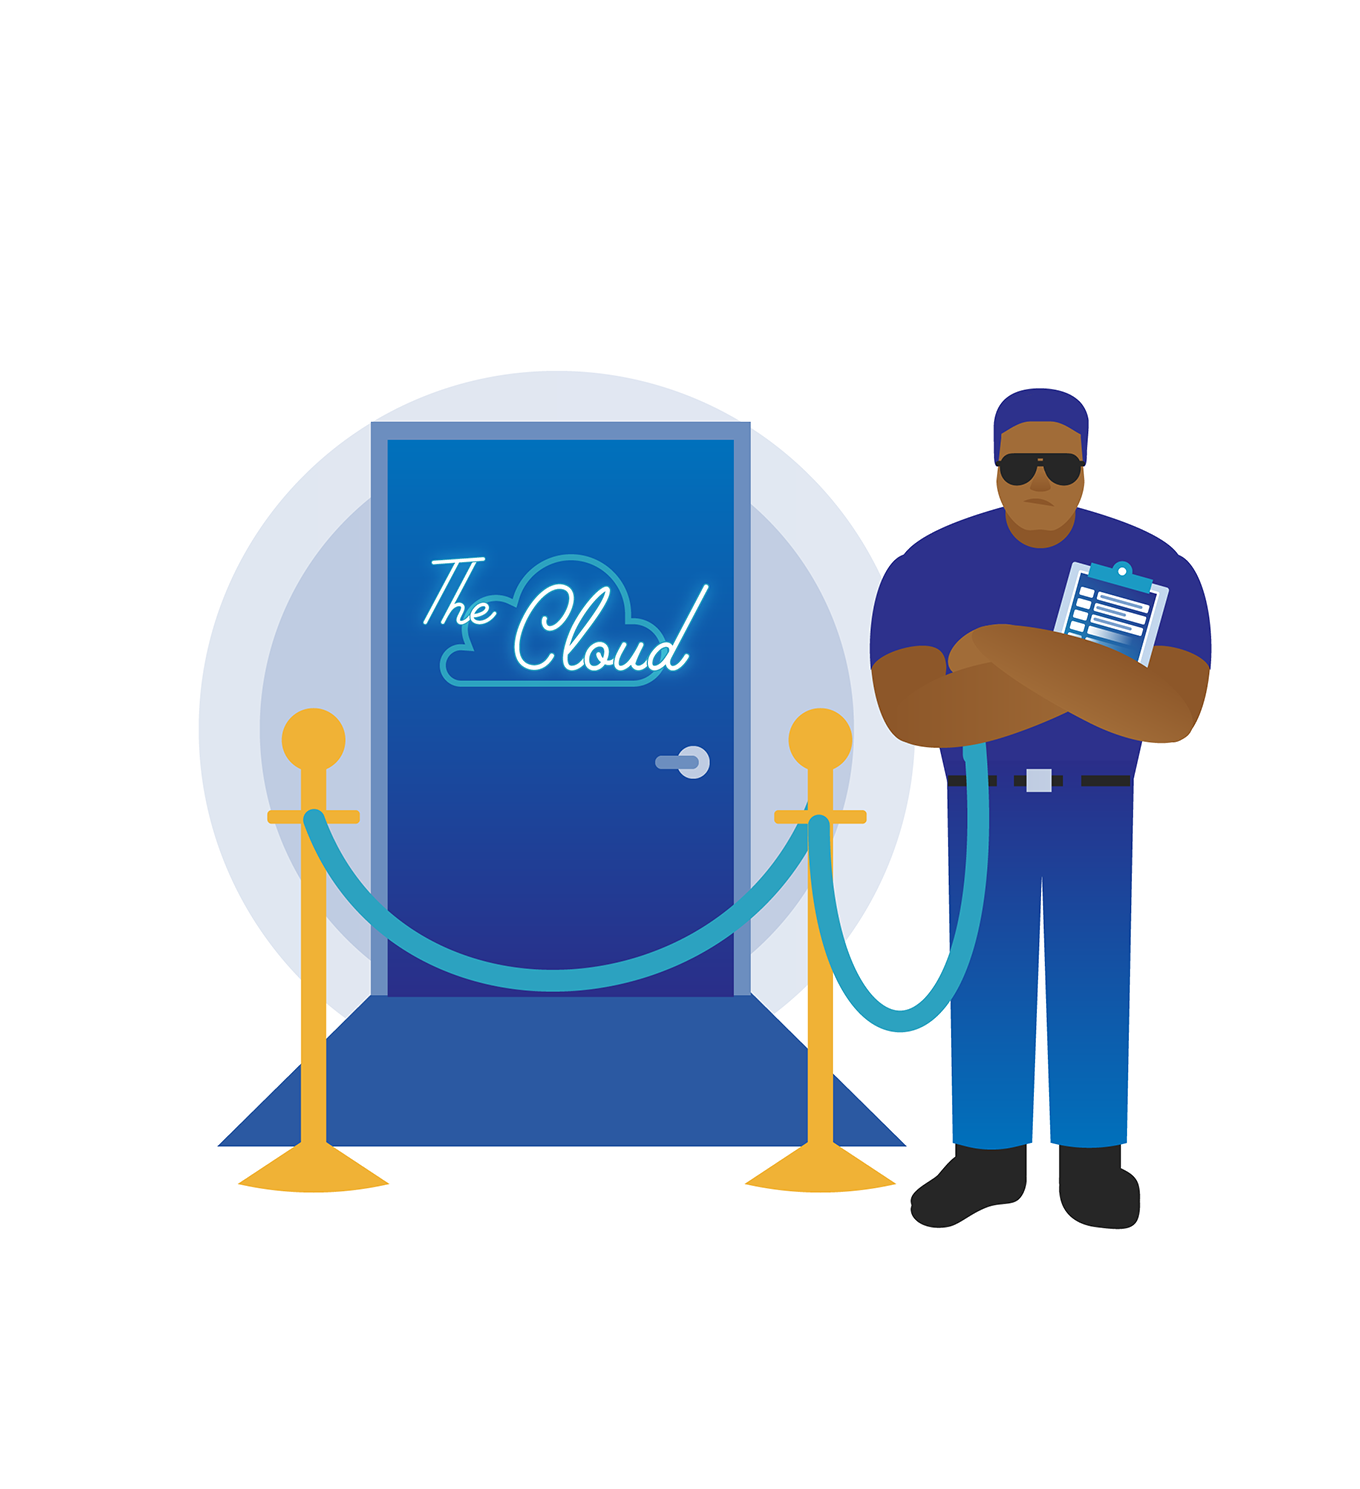
En termes plus techniques, l'IAM est un moyen de gérer un ensemble donné d'identités numériques d'utilisateurs, et les privilèges associés à chaque identité. Il s'agit d'un terme générique qui englobe différents produits ayant tous cette même fonction de base. Au sein d'une organisation, l'IAM peut être un produit unique ou une combinaison de processus, de produits logiciels, de services cloud et d'équipements qui donnent aux administrateurs la visibilité et le contrôle des données organisationnelles auxquelles les utilisateurs individuels peuvent accéder.
Qu'est-ce que l'identité dans le contexte de l'informatique ?
L'identité entière d'une personne ne peut pas être chargée et stockée dans un ordinateur. Par conséquent, « identité » dans un contexte informatique signifie un certain ensemble de propriétés qui peuvent être facilement mesurées et enregistrées numériquement. Pensez à une carte d'identité ou à un passeport : toutes les informations concernant une personne ne sont pas enregistrées sur une carte d'identité, mais elle contient suffisamment de caractéristiques personnelles pour que l'identité d'une personne puisse être rapidement associée à la carte d'identité.
Pour vérifier l'identité, un système informatique évaluera un utilisateur par les caractéristiques qui lui sont propres. Si elles correspondent, l'identité de l'utilisateur est confirmée. Ces caractéristiques sont également appelées « facteurs d'authentification », car elles permettent de prouver qu'un utilisateur est ce qu'il prétend être.
Les trois facteurs d'authentification les plus utilisés sont :
- Quelque chose que l'utilisateur sait
- Quelque chose que l'utilisateur a
- Quelque chose que l'utilisateur est
Quelque chose que l'utilisateur sait : ce facteur est un renseignement qu'un seul utilisateur devrait posséder, comme une combinaison nom d'utilisateur/mot de passe.
Imaginez que John veuille vérifier ses e-mails professionnels depuis son domicile. Pour ce faire, il devra d'abord se connecter à son compte de messagerie en établissant son identité, car si quelqu'un autre que John accédait à la messagerie de John, les données de l'entreprise seraient compromises.
John se connecte en entrant son email, john@company.com , et le mot de passe qu'il est le seul à connaître, par exemple, « 5jt*2)f12?y ». Vraisemblablement, personne d'autre que John ne connaît ce mot de passe, de sorte que le système de courrier électronique reconnaît John et lui permet d'accéder à son compte de courrier électronique. Si quelqu'un d'autre avait tenté de se faire passer pour John en saisissant son adresse e-mail sous la forme « john@company.com », il ne réussirait pas à accéder à la messagerie sans taper « 5jt*2)f12?y » comme mot de passe.
Quelque chose que l'utilisateur possède : Ce facteur fait référence à la possession d'un jeton physique qui est délivré aux utilisateurs autorisés. L'exemple le plus élémentaire de ce facteur d'authentification est l'utilisation d'une clé de maison pour entrer chez soi. Il paraît logique que seule une personne qui possède, ou loue une maison, ou qui est autorisée à entrer dans la maison possède une clé.
Dans un contexte informatique, l'objet physique peut être un trousseau de clés, un périphérique USB ou même un smartphone. Supposons que l'organisation de John veuille être plus sûre que tous les utilisateurs sont bien ceux qu'ils prétendent être en vérifiant deux facteurs d'authentification au lieu d'un. Maintenant, au lieu de simplement entrer son mot de passe secret, le facteur « quelque chose que l'utilisateur sait », John doit montrer au système de messagerie qu'il possède un objet que personne d'autre n'a. John est la seule personne au monde à posséder son smartphone personnel, donc le système de messagerie lui envoie un code à usage unique, et John tape le code pour démontrer sa possession du téléphone.
Quelque chose que l'utilisateur est : Il s'agit d'un élément physique de son corps. Un exemple courant de ce facteur d'authentification en action est Face ID, la fonction offerte par de nombreux smartphones modernes. La numérisation des empreintes digitales est un autre exemple. Certaines méthodes moins courantes utilisées par certains organismes de haute sécurité incluent des scanners de la rétine et des tests sanguins.
Imaginez que l'organisation de John décide de renforcer encore plus la sécurité en obligeant les utilisateurs à vérifier trois facteurs au lieu de deux (ce qui est rare). Désormais, John doit entrer son mot de passe, vérifier la possession de son smartphone et scanner son empreinte digitale avant que le système de messagerie électronique ne confirme qu'il est vraiment John.
Pour résumer : dans le monde réel, son identité est un mélange complexe de caractéristiques personnelles, d'histoire, de localisation et d'autres facteurs. Dans le monde numérique, l'identité d'un utilisateur est constituée de tout ou partie des trois facteurs d'authentification, stockés numériquement dans une base de données d'identité. Pour empêcher les pirates d'usurper l'identité d'utilisateurs réels, les systèmes informatiques vérifieront l'identité d'un utilisateur par rapport à la base de données d'identité.
Qu'est-ce que la gestion des accès ?
« Accès » fait référence aux données qu'un utilisateur peut voir et aux actions qu'il peut effectuer une fois connecté. Une fois que John se connecte à son courrier électronique, il peut voir tous les e-mails qu'il a envoyés et reçus. Toutefois, il ne devrait pas pouvoir voir les e-mails envoyés et reçus par Tracy, sa collègue.
En d'autres termes, juste parce que l'identité d'un utilisateur est vérifiée, cela ne signifie pas qu'il devrait pouvoir accéder à tout ce qu'il veut dans un système ou un réseau. Par exemple, un employé de bas niveau au sein d'une entreprise devrait pouvoir accéder à son compte de messagerie d'entreprise, mais il ne devrait pas avoir accès aux registres de paie ou aux informations RH confidentielles.
La gestion des accès est le processus de contrôle et de suivi des accès. Chaque utilisateur d'un système aura des privilèges différents au sein de ce système en fonction de ses besoins individuels. Un comptable a en effet besoin d'accéder et de modifier les registres de paie. Ainsi, une fois qu'il a validé son identité, il doit pouvoir consulter et mettre à jour ces dossiers ainsi qu'accéder à son compte de messagerie.
Pourquoi l'IAM est-il si important pour le cloud computing ?
Dans le cloud computing, les données sont stockées à distance et accessibles via Internet. Étant donné que les utilisateurs peuvent se connecter à l'internet depuis presque n'importe quel endroit et n'importe quel appareil, la plupart des services cloud sont indépendants des appareils et des lieux. Les utilisateurs n'ont plus besoin d'être au bureau ou sur un appareil appartenant à l'entreprise pour accéder au cloud. En fait, les équipes de télétravailleurs deviennent plus courantes.
En conséquence, l'identité devient l'élément le plus important en matière de contrôle d'accès, et non le périmètre du réseau*. L'identité de l'utilisateur, et non son appareil ou son emplacement, détermine les données Cloud auxquelles il peut accéder et s'il peut y avoir accès.
Pour comprendre pourquoi l'identité est si importante, voici une illustration. Supposons qu'un cybercriminel veuille accéder à des fichiers sensibles dans le datacenter d'une entreprise. Avant que le cloud computing ne soit largement adopté, le cybercriminel devait passer le pare-feu de l'entreprise protégeant le réseau interne ou accéder physiquement au serveur en pénétrant par effraction dans le bâtiment ou en soudoyant un employé interne. Le principal objectif du criminel était de franchir le périmètre réseau.
Cependant, avec le cloud computing, les fichiers sensibles sont stockés sur un serveur Cloud distant. Comme les employés de l'entreprise doivent accéder aux fichiers, ils le font en se connectant via un navigateur ou une application. Si un cybercriminel veut accéder aux fichiers, il lui suffit désormais de disposer des identifiants de connexion des employés (comme un nom d'utilisateur et un mot de passe) et d'une connexion Internet. Le criminel n'a pas besoin de pénétrer dans le périmètre du réseau.
L'IAM permet de prévenir les attaques basées sur l'identité et les violations de données résultant d'une escalade des privilèges (lorsqu'un utilisateur non autorisé a trop d'accès). Ainsi, les systèmes IAM sont essentiels pour le cloud computing et pour la gestion des équipes distantes.
*Le périmètre du réseau fait référence à la périphérie d'un réseau interne. Il s'agit d'une frontière virtuelle qui sépare le réseau interne géré sécurisé de l'Internet non sécurisé et non contrôlé. Tous les ordinateurs d'un bureau, ainsi que les appareils connectés comme les imprimantes de bureau, se trouvent dans ce périmètre, mais un serveur distant dans un datacenter situé quelque part dans le monde ne s'y trouve pas.
Quelle est la place de l'IAM dans une architecture en nuage ?
L'IAM est souvent un service cloud que les utilisateurs doivent franchir pour accéder au reste de l'infrastructure cloud d'une organisation. Il peut également être déployé dans les locaux d'une organisation sur un réseau interne. Enfin, certains fournisseurs de cloud public peuvent regrouper l'IAM avec leurs autres services.
Les entreprises qui utilisent une architecture multicloud ou cloud hybride peuvent au contraire faire appel à un fournisseur distinct pour l'IAM. Le découplage de l'IAM de leurs autres services publics ou cloud privé leur apporte plus de flexibilité : ils peuvent toujours conserver leur identité et accéder à leur base de données s'ils changent de fournisseur cloud.
Qu'est-ce qu'un fournisseur d'identité (IdP)?
Un fournisseur d'identité (IdP) est un produit ou un service qui aide à gérer l'identité. Un IdP gère souvent le processus de connexion réel. Les fournisseurs d'authentification unique (SSO) entrent dans cette catégorie. Les IdP peuvent faire partie d'une infrastructure IAM, mais ils ne permettent généralement pas de gérer l'accès des utilisateurs.
Qu'est-ce que l'identité en tant que service (IDaaS) ?
Identity-as-a-Service (IDaaS) est un service en ligne qui vérifie l'identité. Il s'agit d'une offre SaaS d'un fournisseur de cloud computing, un moyen d'externaliser partiellement la gestion des identités. Dans certains cas, IDaaS et IdP sont essentiellement interchangeables, mais dans d'autres cas, le fournisseur d'IDaaS offre des capacités supplémentaires en plus de la vérification et de la gestion des identités. Selon les capacités offertes par le fournisseur d'IDaaS, l'IDaaS peut faire partie d'un cadre IAM ou constituer l'ensemble du système IAM.
Identité et IAM Zero Trust
Le modèle de sécurité Zero Trust vérifie strictement l'identité de chaque utilisateur et de chaque appareil se connectant aux ressources d'un réseau privé, que l'utilisateur ou l'appareil se situe à l'intérieur ou à l'extérieur du périmètre réseau. Le Zero Trust est étroitement lié à l'IAM, car il repose sur la vérification de l'identité et la restriction des accès. Les entreprises qui déploient un modèle SASE (Secure Access Service Edge, service d'accès sécurisé en périphérie) doivent intégrer la sécurité Zero Trust dans ce cadre.
Zero Trust utilise l'authentification multifactorielle (MFA), qui vérifie deux ou trois des facteurs d'identité énumérés ci-dessus au lieu d'un seul. Il faut également mettre en œuvre le principe du moindre privilège pour le contrôle d'accès. Plus important encore, une fois l'identité d'une personne confirmée, Zero Trust ne catégorise pas de façon automatique pour autant les actions de cette personne comme fiables. Au lieu de cela, chaque demande est surveillée et inspectée individuellement pour détecter les activités compromises. En savoir plus sur Zero Trust.
Comment Cloudflare aide-t-il à travers l'IAM et le Cloud ?
Cloudflare Access est un produit IAM qui surveille l'accès des utilisateurs à tout domaine, toute application ou tout chemin d'accès hébergé sur Cloudflare. Il s'intègre aux fournisseurs de SSO et permet aux administrateurs de modifier et de personnaliser les autorisations des utilisateurs. Cloudflare Access permet d'appliquer les politiques de sécurité, tant pour les employés internes sur site que pour les travailleurs à distance.
Cloudflare peut être déployé en amont de n'importe quelle configuration d'infrastructure cloud, en offrant une plus grande flexibilité aux entreprises avec un déploiement multicloud ou cloud hybride qui inclut un fournisseur IAM.
FAQ
Qu'est-ce que la gestion des identités et des accès (IAM) ?
La gestion des identités et des accès (IAM) vérifie l'identité des utilisateurs et contrôle les ressources auxquelles chaque utilisateur peut accéder au sein d'une organisation.
Qu'est-ce qu'un fournisseur d'identité (IdP)?
Un fournisseur d'identité (IdP) est un service qui gère les identités des utilisateurs et l'authentification des utilisateurs. Les services d'authentification unique (SSO) sont des fournisseurs d'identité.
Comment l'IAM prend-il en charge l'accès des collaborateurs à distance ?
L'IAM offre un moyen de vérifier et d'authentifier les utilisateurs tant à l'intérieur qu'à l'extérieur d'un environnement de bureau contrôlé. Cela permet aux organisations de proposer un accès aux ressources depuis différents endroits, ce qui est essentiel pour accompagner une main-d'œuvre à distance.
Quels sont les facteurs d'authentification ?
Les facteurs d’authentification sont des caractéristiques utilisées pour vérifier l’identité d’un utilisateur. Les trois principaux facteurs d'authentification sont : quelque chose que l'utilisateur connaît (comme un mot de passe), quelque chose que l'utilisateur possède (comme un smartphone ou un jeton), et quelque chose d'intrinsèquement physique à l'utilisateur (comme une empreinte digitale).
Qu'est-ce que l'authentification multifacteur (MFA) ?
L'authentification multifacteur (MFA) exige que les utilisateurs vérifient leur identité à l'aide de deux facteurs d'authentification différents ou plus avant que leur soit accordé l'accès à une application ou à un réseau. Par exemple, un utilisateur peut insérer une clé physique ou fournir ses empreintes digitales en plus de taper un mot de passe. La MFA est plus sécurisée que l'authentification à un seul facteur, car il est plus difficile pour les parties non autorisées de falsifier ou de voler deux facteurs d'authentification différents qu'un seul.
Qu'est-ce que l'authentification unique (SSO) ?
L'authentification unique (SSO) permet aux utilisateurs d'accéder à plusieurs applications cloud avec un seul ensemble d'identifiants de connexion. La SSO simplifie la gestion des accès pour les équipes informatiques. Elle permet aux utilisateurs de n'avoir recours qu'à un seul ensemble d'identifiants, ce qui leur évite de mémoriser plusieurs mots de passe complexes ou de gérer plusieurs clés MFA. De plus, elle offre aux organisations un emplacement unique où mettre en œuvre les politiques de mots de passe et d'autres exigences de sécurité, au lieu de devoir le faire séparément pour chaque application.
Qu'est-ce que l'identité en tant que service (IDaaS) ?
L'Identité en tant que service (IDaaS pour Identity-as-a-service) est un service basé sur le cloud qui vérifie et gère les identités des utilisateurs, souvent dans le cadre du système IAM global d'une organisation.
Qu’est-ce que la sécurité Zero Trust ?
La sécurité Zero Trust est un modèle dans lequel on part du principe que des menaces sont déjà présentes à l'intérieur d'un réseau. Dans un modèle Zero Trust, l’identité de chaque utilisateur et de chaque appareil doit être strictement vérifiée, même à l'intérieur d’un réseau sécurisé.
Qu'est-ce que le principe du moindre privilège ?
Le principe du moindre privilège signifie qu'il ne faut accorder aux utilisateurs que l'accès ou les autorisations minimales dont ils ont besoin pour leur travail.