Che cosa è lo shadow IT?
Lo shadow IT si verifica quando i dipendenti accedono e condividono dati su hardware o software non autorizzati, esponendo le organizzazioni a rischi.
Obiettivi di apprendimento
Dopo aver letto questo articolo sarai in grado di:
- Definire lo shadow IT
- Spiegare i rischi introdotti dallo shadow IT
- Scoprire le strategie per una gestione efficace dello shadow IT
Argomenti correlati
Cos'è un CASB?
Controllo degli accessi
Sicurezza Zero Trust
Prevenzione contro la perdita dei dati (DLP)
Vuoi saperne di più?
Abbonati a theNET, il riepilogo mensile di Cloudflare sulle tematiche più discusse in Internet.
Copia link dell'articolo
Che cosa è lo shadow IT?
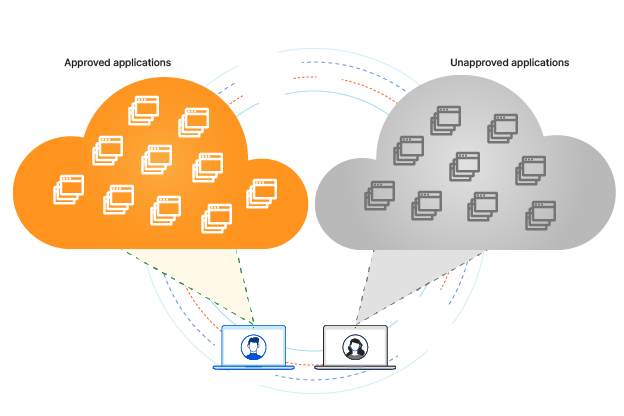
Con il termine "shadow IT" si intende l'uso non autorizzato di software, hardware o altri sistemi e servizi all'interno di un'organizzazione, spesso all'insaputa del reparto IT (Information Technology) dell'organizzazione stessa. A differenza dell'infrastruttura IT standard, lo shadow IT non è gestito internamente da un'organizzazione.
Lo shadow IT può entrare in un'organizzazione in diversi modi, ma in genere si verifica attraverso una delle due seguenti azioni:
- Utilizzo di uno strumento non approvato per accedere, archiviare o condividere dati aziendali. Ad esempio, se un'organizzazione ha approvato in esclusiva Google Workspace per la condivisione dei file, un dipendente potrebbe introdurre lo shadow IT in azienda scegliendo di condividere i file tramite Microsoft 365.
- Accesso a uno strumento approvato in modo non autorizzato. Per continuare con l'esempio, se un reparto IT ha approvato l'uso di Google Workspace tramite account gestiti dall'azienda, un dipendente può introdurre lo shadow IT in azienda scegliendo di accedere a Google Workspace tramite un account personale non gestito.
Indipendentemente dal fatto che l'adozione dello shadow IT sia intenzionale o meno, crea seri problemi di sicurezza e costi. Aumenta il rischio di violazioni dei dati, furti e altri attacchi informatici, impedendo al contempo ai team IT di adottare misure cruciali per ridurre al minimo i danni che potrebbero causare.
Perché gli utenti adottano lo shadow IT?
Considerati i molteplici rischi per la sicurezza presentati dall'IT ombra, potrebbe sorprendere che i dipendenti scelgano di ignorare l'approvazione dell'IT quando adottano nuovi strumenti. Le ragioni per cui lo fanno possono includere le seguenti:
- I dipendenti non sono consapevoli dei rischi per la sicurezza insiti nello shadow IT. I dipendenti potrebbero non cercare deliberatamente di eludere i controlli messi in atto dal loro reparto IT, ma semplicemente non sanno che le loro azioni possono compromettere dati aziendali sensibili e aumentare il rischio di violazioni e attacchi ai dati.
- I dipendenti sono più concentrati sui vantaggi derivanti dall'utilizzo di strumenti non autorizzati. Gli strumenti migliori per il lavoro potrebbero non essere quelli esplicitamente approvati dal reparto IT di un'organizzazione. Ciò spinge spesso i dipendenti ad adottare servizi aggiuntivi che li aiutano a soddisfare un'esigenza aziendale specifica, ad acquisire un vantaggio competitivo nel loro mercato o a collaborare in modo più efficiente.
- I dipendenti utilizzano strumenti non approvati per svolgere attività dannose. La maggior parte delle soluzioni shadow IT non viene adottata per scopi dannosi; tuttavia, alcuni dipendenti potrebbero scegliere di adottare applicazioni e strumenti non autorizzati per rubare dati, accedere a informazioni riservate o introdurre altri rischi per l'organizzazione.
Quali sono i rischi dello shadow IT?
Sebbene lo shadow IT possa semplificare il lavoro di alcuni dipendenti, i suoi svantaggi superano di gran lunga i vantaggi. Se i team IT non riescono a monitorare il modo in cui vengono utilizzati strumenti e servizi all'interno della loro organizzazione, potrebbero non rendersi conto della misura in cui lo shadow IT l'ha pervasa e non avere idea di come i dati aziendali vengono consultati, archiviati e trasferiti.
L'utilizzo dello shadow IT fa anche perdere ai team IT il controllo sulla gestione e sullo spostamento dei dati. Quando i dipendenti implementano servizi non approvati o lavorano all'interno di servizi approvati utilizzando metodi non approvati, potrebbero essere in grado di visualizzare e spostare dati sensibili senza l'adeguata supervisione del reparto IT. Come risultato di questa mancanza di visibilità e controllo, lo shadow IT può creare ulteriori rischi, tra cui i seguenti:
- I dati sensibili possono essere compromessi o rubati. Gli aggressori possono sfruttare degli errori di configurazione e delle vulnerabilità all'interno dei servizi ospitati nel cloud, aprendo la porta a violazioni di dati e ad altri attacchi informatici. Questi attacchi possono essere eseguiti all'insaputa di un reparto IT, soprattutto quando prendono di mira applicazioni e strumenti non autorizzati (e possibilmente non protetti). Riparare i danni provocati da questi attacchi può essere costoso: in uno studio del 2020, IBM ha stimato che le violazioni dei dati causate da configurazioni errate del cloud costano in media 4,41 milioni di dollari.
- Le organizzazioni possono violare inconsapevolmente le leggi sulla conformità dei dati. Per le organizzazioni che devono rispettare le normative sulla protezione dei dati (ad esempio il GDPR), è fondamentale che abbiano la capacità di tracciare e controllare il modo in cui i dati vengono elaborati e condivisi. Quando i dipendenti utilizzano strumenti non autorizzati per gestire dati sensibili, potrebbero inavvertitamente mettere a rischio la propria organizzazione violando queste leggi, con conseguenti sanzioni e multe salate.
In che modo le organizzazioni possono rilevare e porre rimedio allo shadow IT?
Esistono diversi passaggi che un team IT può adottare per ridurre al minimo gli effetti dello shadow IT all'interno della propria organizzazione:
- Implementare il rilevamento dello shadow IT. L'utilizzo di uno strumento di rilevamento dello shadow IT può aiutare i team IT a scoprire, monitorare e analizzare tutti i sistemi e i servizi, sia quelli approvati che quelli non approvati, attualmente utilizzati dai dipendenti. I team IT possono quindi creare delle politiche per consentire, limitare o bloccare l'utilizzo di tali strumenti, a seconda delle necessità.
- Utilizzare un cloud access security broker (CASB) o adottare un'architettura SASE. Un CASB (incluso in una architettura SASE) aiuta a proteggere le applicazioni e i servizi ospitati nel cloud tramite tecnologie di sicurezza in bundle, che includono il rilevamento dell'IT-ombra, il controllo degli accessi, la prevenzione della perdita di dati (DLP), l'isolamento dei browser e altro ancora.
- Migliorare la formazione sulla gestione del rischio per i dipendenti. I dipendenti potrebbero non essere consapevoli dei rischi per la sicurezza dello shadow IT. Formare gli utenti sulle best practice (non usare la posta elettronica personale per accedere alle risorse aziendali, rivelare l'uso di hardware e software non autorizzati, segnalare violazioni dei dati e così via) può aiutare a evitare il rischio di compromissione o furto dei dati.
- Comunicare ai dipendenti gli strumenti di cui hanno bisogno. Spesso i dipendenti sanno quali strumenti sono più adatti al loro lavoro, ma potrebbero non sentirsi a loro agio nel chiedere l'approvazione esplicita del reparto IT a causa di vincoli di budget o altre preoccupazioni. Avviare queste conversazioni e implementare una cultura del "senza colpe" (per coloro che hanno già adottato lo shadow IT) può aiutare a promuovere un ambiente di lavoro più aperto e sicuro.
Che cosa è una politica shadow IT?
Una politica shadow IT aiuta a stabilire i protocolli per l'adozione, l'approvazione e la gestione di nuovo hardware e software all'interno di un'organizzazione. I reparti IT creano queste politiche e possono adattarle in base all'evoluzione dei rischi per la sicurezza e alle esigenze dell'azienda.
Le politiche shadow IT sono uno dei numerosi passaggi necessari per controllare e gestire sistemi e servizi all'interno di un'organizzazione, evitando al contempo l'introduzione di strumenti non autorizzati. Tuttavia, molte organizzazioni non hanno ancora standardizzato le politiche shadow IT; in un sondaggio condotto su 1.000 professionisti IT statunitensi, Entrust ha riportato che il 37% degli intervistati ha affermato che le proprie organizzazioni non prevedevano chiare conseguenze per l'utilizzo dello shadow IT.
In che modo Cloudflare protegge dallo shadow IT?
La suite di sicurezza Zero Trust di Cloudflare aiuta le funzioni IT a scoprire, catalogare e gestire i tool non autorizzati usati nelle loro organizzazioni. Scopri di più su come Cloudflare rileva l'IT-ombra.
DOMANDE FREQUENTI
Che cosa è lo shadow IT?
Per "shadow IT" si intende l'utilizzo di software, hardware o altri servizi digitali all'interno di un'organizzazione senza l'approvazione o la supervisione del reparto IT. Ciò si verifica quando i dipendenti utilizzano strumenti non autorizzati o accedono a strumenti approvati tramite metodi non autorizzati. Lo shadow IT è particolarmente comune con l'uso delle app SaaS.
Perché i dipendenti in genere adottano lo shadow IT?
La maggior parte dei dipendenti utilizza strumenti non autorizzati per lavorare in modo più efficiente o per risolvere specifiche problematiche aziendali che gli strumenti approvati potrebbero non essere in grado di affrontare. In molti casi, gli utenti non sono consapevoli dei rischi per la sicurezza connessi, sebbene in rari casi lo shadow IT possa essere utilizzato per attività dannose come il furto di dati.
Quali sono i principali rischi per la sicurezza associati allo shadow IT?
Lo shadow IT crea punti ciechi significativi per i team di sicurezza, con conseguente mancanza di visibilità e controllo sul flusso dei dati. Ciò aumenta il rischio di violazioni dei dati a causa di servizi cloud configurati in modo errato e può comportare violazioni involontarie delle leggi sulla protezione dei dati.
In che modo un Cloud Access Security Broker (CASB) può aiutare a gestire lo shadow IT?
Un CASB fornisce una suite di tecnologie di sicurezza progettate per proteggere i servizi ospitati nel cloud. Aiuta i team IT a scoprire e analizzare le applicazioni non autorizzate utilizzate in tutta l'organizzazione, consentendo loro di implementare politiche che permettano, limitino o blocchino questi strumenti per prevenire la perdita di dati.
Quali misure possono adottare le organizzazioni per ridurre l'impatto dello shadow IT?
Le organizzazioni possono ridurre al minimo i rischi utilizzando strumenti di rilevamento per catalogare i servizi non autorizzati e promuovendo una cultura in cui non vengano attribuite colpevolizzazioni e in cui i dipendenti si sentano a proprio agio nel richiedere gli strumenti di cui hanno bisogno. Inoltre, la formazione sulla gestione del rischio aiuta i dipendenti a comprendere perché l'utilizzo di account personali o di hardware non approvato mette a rischio i dati aziendali.
Qual è lo scopo di una politica di shadow IT?
Una politica di shadow IT stabilisce protocolli chiari su come richiedere, approvare e gestire nuovi hardware e software. Queste politiche aiutano a standardizzare le pratiche di sicurezza e a garantire che ogni strumento utilizzato all'interno dell'azienda soddisfi i requisiti di sicurezza e conformità necessari.