Cos'è Browser Isolation?
Browser Isolation protegge gli utenti da siti Web e applicazioni di contenuti Web potenzialmente dannosi e non attendibili, limitando l'attività di navigazione a un ambiente remoto sicuro.
Obiettivi di apprendimento
Dopo aver letto questo articolo sarai in grado di:
- Definire l'isolamento del browser
- Spiegare i rischi dell'utilizzo di un browser Web
- Descrivere i diversi tipi di isolamento del browser, incluso il Browser Isolation remoto
- Comprendere i casi d'uso principali per il Browser Isolation remoto
Argomenti correlati
Sicurezza Zero Trust
Secure Web Gateway
Filtraggio degli URL
Sicurezza della forza lavoro che opera da remoto
Che cos'è SASE?
Vuoi saperne di più?
Abbonati a theNET, il riepilogo mensile di Cloudflare sulle tematiche più discusse in Internet.
Copia link dell'articolo
Cos'è Browser Isolation?
L'isolamento del browser (noto anche come navigazione remota) è l'approccio di sicurezza informatica che separa l'attività di navigazione Internet dal processo di caricamento e visualizzazione delle pagine Web in locale.
In genere, un visitatore di un sito Web carica contenuto e codice della pagina Web direttamente nel browser in esecuzione sui dispositivi locali. Dal punto di vista della sicurezza, ciò rende la navigazione in Internet piuttosto rischiosa, poiché questi contenuti e codici provengono spesso da fonti sconosciute, ad esempio cloud hosting e server Web). Tuttavia, il Browser Isolation remoto (RBI), la tecnologia alla base dell'isolamento del browser, carica ed esegue contenuti Web nel cloud, lontano dai dispositivi locali.
Proprio come le macchine possono essere utilizzate per monitorare ambienti pericolosi e proteggere gli esseri umani da eventuali danni, la navigazione remota "esternalizza" il rilevamento di contenuti Web pericolosi. Questo protegge gli utenti di Internet (e le reti a cui si connettono) da siti Web rischiosi che contengono malware e altre minacce.
Perché le organizzazioni utilizzano l'isolamento del browser?
I processi aziendali non si svolgono più principalmente in una rete aziendale interna. Al contrario, i dipendenti (siano essi in sede, completamente da remoto o ibridi) trascorrono la maggior parte del loro tempo accedendo a siti Web e applicazioni basate su cloud, come la posta elettronica, per svolgere il loro lavoro e per farlo si affidano ai browser Web.
Proprio come i firewall, le VPN e il controllo degli accessi alla rete aiutano a fermare gli attacchi diretti alle reti interne, l'isolamento del browser aiuta a fermare gli attacchi originati dal browser.
L'isolamento del browser è una componente importante del modello di sicurezza Zero Trust, in cui nessuna richiesta di connessione è intrinsecamente considerata attendibile per impostazione predefinita. In questo caso, applicare il principio Zero Trust alla navigazione significa che non ci si può fidare di alcun codice di un sito Web che venga eseguito sui dispositivi per impostazione predefinita.
Principali vantaggi dell'isolamento del browser:
- Impedire il download o l'esecuzione locale di malware, ransomware e altri script dannosi
- Bloccare contenuti Web dannosi senza dover arrestare interi siti Web
- Ridurre al minimo il rischio di vulnerabilità del browser zero-day*
*Un exploit zero-day è un attacco che sfrutta una vulnerabilità non precedentemente identificata o corretta. Sebbene rari, gli exploit zero-day sono quasi impossibili da bloccare.
Che cos'è il Browser Isolation remoto (RBI)?
La tecnologia di Browser Isolation remoto (RBI), chiamata anche "isolamento del browser ospitato nel cloud", carica le pagine Web ed esegue qualsiasi codice associato su un server cloud, lontano dai dispositivi locali degli utenti e dalle reti interne delle organizzazioni La sessione di navigazione dell'utente viene eliminata al termine, eliminando quindi tutti i cookie o download dannosi associati alla sessione.
Come funziona il Browser Isolation remoto (RBI)?
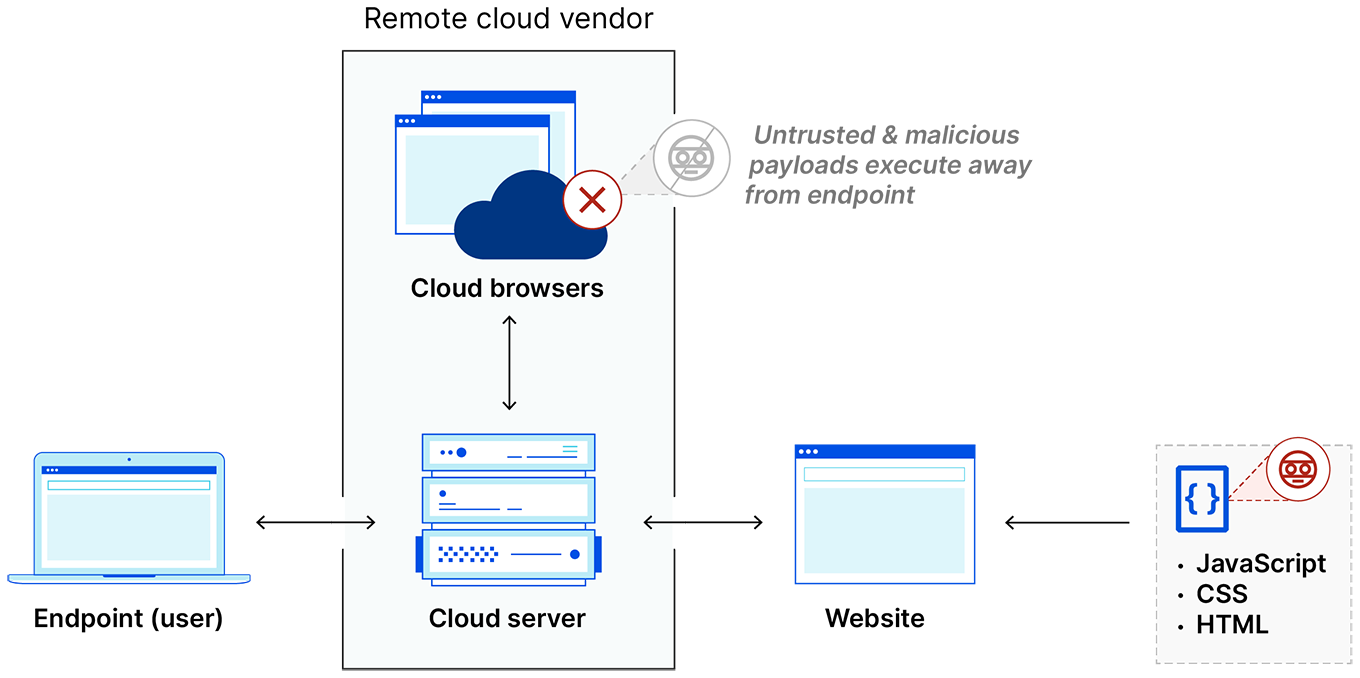
La tecnologia Browser Isolation remoto isola le attività del browser non attendibili dai dispositivi degli utenti e dalle reti aziendali. Solitamente ciò avviene eseguendo le attività di navigazione Web di un utente su un server cloud controllato da un fornitore RBI. Il servizio Browser Isolation remoto trasmette quindi l'output risultante al dispositivo dell'utente, consentendo a quest'ultimo di interagire con le pagine Web normalmente, senza però caricarle completamente sul browser e sul dispositivo locale. Qualsiasi azione dell'utente, come i clic del mouse, gli input da tastiera o l'invio di moduli, viene trasmessa al server cloud, dove è possibile applicare ulteriori controlli.
Esistono tre modi in cui un server di Browser Isolation remoto può inviare contenuti Web al dispositivo di un utente:
- Stream del browser dal cloud: questo approccio, noto anche come "pixel pushing", esegue il rendering ed elabora i contenuti Web su un server remoto anziché sul dispositivo dell'utente. Il server invia quindi una rappresentazione visiva della pagina Web al dispositivo dell'utente come immagine interattiva o flusso video. L'elevata larghezza di banda di rete richiesta può introdurre latenza nell'esperienza di navigazione dell'utente finale; tuttavia, questo metodo può contribuire a garantire che i contenuti dannosi rimangano confinati al server remoto.
- Riscrivere ogni pagina Web nel cloud per rimuovere i contenuti dannosi, quindi inviarla al browser dell'utente in locale. Con questo metodo, detto ricostruzione del modello oggetto documento (DOM), le pagine Web vengono caricate in un ambiente isolato e riscritte in modo da rimuovere potenziali attacchi. Una volta sanificato il contenuto, viene inviato al dispositivo dell'utente, dove il codice della pagina Web viene caricato ed eseguito una seconda volta. Questo approccio può comunque inviare codice di terze parti non attendibile ai dispositivi locali, ma è preferibile al "pixel pushing" per preservare l'esperienza originale della pagina Web.
- Trasmettere in streaming i comandi “draw” invece del codice effettivo del sito Web. Skia è il motore grafico che opera su Android, Google Chrome, Chrome OS, Mozilla Firefox e molte altre piattaforme hardware e software. In una tecnica di Browser Isolation remoto chiamata Network Vector Rendering (NVR), i comandi "draw" di Skia vengono intercettati, crittografati e quindi "trasmessi" in streaming al browser Web in esecuzione in locale sul dispositivo dell'utente. Poiché NVR trasmette in streaming i comandi "draw" anziché il codice effettivo del sito Web, questa soluzione può essere più veloce e più sicura del pixel pushing e della ricostruzione del modello oggetto documento.
Quali sono gli altri tipi di isolamento del browser?
Alternative comuni al Browser Isolation remoto includono l'isolamento del browser in locale e lato client:
- L'isolamento del browser in locale esegue le stesse attività del Browser Isolation remoto, ma su un server gestito completamente all'interno di un'organizzazione.
- L'isolamento del browser lato client carica le pagine Web sul dispositivo di un utente su cui è stato installato un software specifico. Questo software utilizza la virtualizzazione o il sandboxing per mantenere tutte le attività di navigazione nella macchina virtuale.
Come funziona l'isolamento del browser lato client?
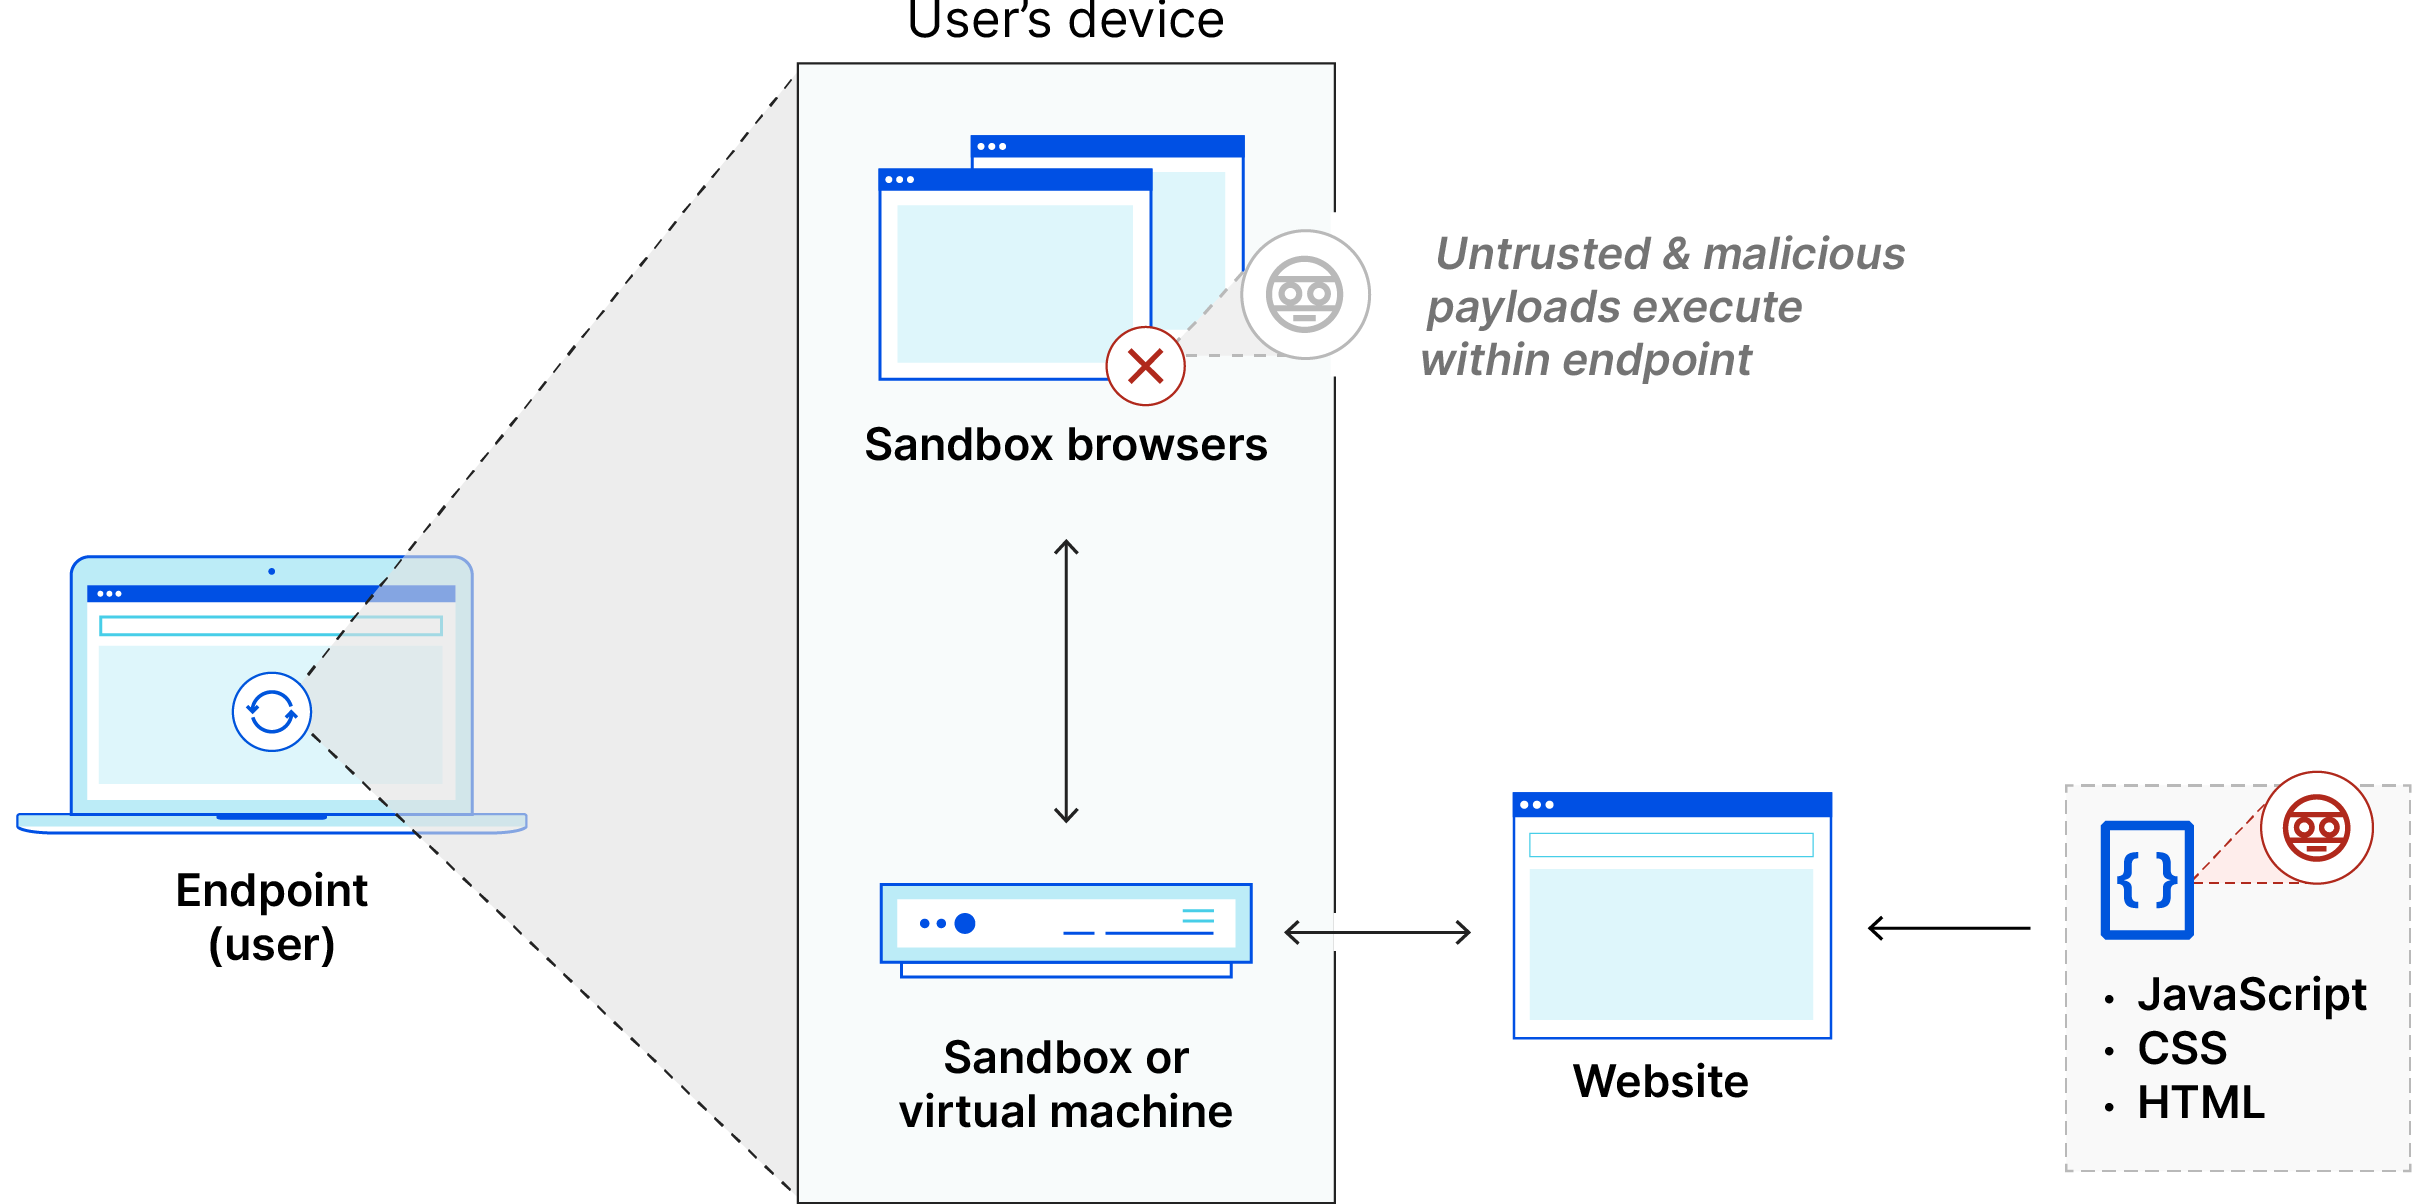
L'isolamento del browser lato client virtualizza le sessioni del browser; a differenza dell'isolamento del browser remoto e in locale, l'isolamento del browser lato client esegue questa operazione direttamente sul dispositivo dell'utente. Cerca di isolare la navigazione dal resto del dispositivo, utilizzando la virtualizzazione o il sandboxing.
Virtualizzazione: la virtualizzazione è il processo di suddivisione di un computer in macchine virtuali separate senza alterare fisicamente il computer. Questa operazione viene eseguita a un livello software situato al di sotto del sistema operativo, denominato "hypervisor". In teoria, ciò che accade su una macchina virtuale non dovrebbe avere ripercussioni sulle macchine virtuali adiacenti, anche se si trovano sullo stesso dispositivo. Caricando le pagine Web su una macchina virtuale separata all'interno del computer dell'utente, il resto del computer rimane al sicuro.
Sandboxing: una sandbox è simile a una macchina virtuale. Si tratta di un ambiente virtuale separato e isolato in cui è possibile eseguire test in sicurezza. Il sandboxing è una tecnica comune di rilevamento di malware: molti strumenti anti-malware aprono ed eseguono file potenzialmente dannosi in una sandbox per osservarne il comportamento. Alcuni prodotti di isolamento del browser lato client utilizzano le sandbox per mantenere l'attività di navigazione Web contenuta in modo sicuro all'interno della sandbox.
Poiché l'isolamento del browser lato client implica il caricamento di contenuti potenzialmente dannosi sul dispositivo dell'utente, esso rappresenta comunque un rischio per gli utenti e le reti. La separazione fisica del codice dannoso dal dispositivo è un concetto fondamentale degli altri tipi di isolamento del browser; l'isolamento del browser lato client è privo di tale separazione.
Da quali minacce può difendersi il Browser Isolation remoto?
Tutte le pagine Web e le app Web sono composte da codice HTML, CSS e JavaScript. Mentre HTML e CSS sono linguaggi di markup, ovvero forniscono solo istruzioni di formattazione, JavaScript è un linguaggio di programmazione completo. Sebbene JavaScript sia molto utile per abilitare numerose funzionalità delle applicazioni Web, può anche essere utilizzato in modo dannoso.
Utilizzando JavaScript, sono possibili diversi tipi di attacchi basati su browser. Tra i più comuni vi sono:
- Download drive-by: il semplice caricamento di una pagina Web avvia il download di un payload dannoso. I download drive-by sfruttano solitamente una vulnerabilità non corretta in un browser.
- Malvertising: codice dannoso iniettato nelle reti pubblicitarie legittime. Quando vengono visualizzati gli annunci dannosi, il codice viene eseguito. Il risultato è che i visitatori vengono reindirizzati a siti Web dannosi.
- Click-jacking: una pagina Web è progettata in modo tale che l'utente venga ingannato e spinto a cliccare su qualcosa che non intendeva fare. Il click-jacking può essere utilizzato per generare falsi guadagni pubblicitari, indirizzare un utente a un sito Web non sicuro o persino avviare il download di malware.
Altri attacchi comuni nel browser (che possono o meno coinvolgere JavaScript) includono:
- Attacchi di reindirizzamento: un utente tenta di caricare un URL legittimo, ma viene reindirizzato a un URL controllato da un utente malintenzionato.
- Attacchi browser di interposizione: un autore di un attacco di interposizione sfrutta le vulnerabilità dei browser per compromettere il browser di un utente, a quel punto può alterare il contenuto Web mostrato o persino impersonare l'utente.
- Cross-site scripting: codice dannoso che viene iniettato in un sito Web o in un'app Web. Ciò consente agli autori degli attacchi di eseguire una serie di attività dannose, tra cui il furto di cookie di sessione o token di accesso, e quindi impersonare utenti legittimi.
Isolando le sessioni del browser in un ambiente controllato, i contenuti e il codice dannosi vengono tenuti lontani dai dispositivi degli utenti e dalla rete dell'organizzazione. Ad esempio, un attacco di tipo download drive-by non avrebbe alcun effetto su un utente all'interno di un'organizzazione che utilizza l'isolamento del browser. Il download avverrebbe su un server remoto o in una sandbox e verrebbe eliminato al termine della sessione di navigazione.
Browser Isolation remoto è in grado di bloccare le minacce che non contengono script Web dannosi?
Oltre a bloccare gli attacchi nel browser, altri casi d'uso emergenti per il Browser Isolation remoto includono:
- Isolamento degli utenti dal malware: l'integrazione RBI con ispezione HTTPS, un gateway Web sicuro (SWG) e altri servizi di sicurezza Zero Trust può bloccare la diffusione di virus, worm, trojan, ransomware e altri malware.
- Arresto degli attacchi di phishing multicanale: gli aggressori spesso utilizzano collegamenti e-mail incorporati come mezzo iniziale per esporre gli utenti alla compromissione dell'account o all'esfiltrazione dei dati. Se integrato con la sicurezza della posta elettronica cloud Zero Trust, Browser Isolation remoto può eliminare il rischio di questi attacchi di phishing "multicanale" .
- Gestione delle autorizzazioni di terze parti: l'integrazione di Browser Isolation remoto con soluzioni di gestione di identità e accessi (IAM) basate su cloud può automatizzare i criteri di Browser Isolation remoto per utenti di terze parti ad alto rischio (ad esempio, bloccando l'inserimento di credenziali in determinate pagine Web da parte dei collaboratori esterni).
In che modo Cloudflare Browser Isolation è d'aiuto?
Un modello di sicurezza Zero Trust presuppone che, anche se un utente ha caricato in modo sicuro un sito Web 99 volte, il sito Web potrebbe essere compromesso alla centesima volta. L'isolamento del browser è un modo per implementare questa ipotesi nella pratica.
Come parte della piattaforma Zero Trust di Cloudflare, Cloudflare Browser Isolation applica questa mentalità del "non fidarsi mai" alla navigazione su Internet. La navigazione Zero Trust isola gli utenti da contenuti Web non sicuri e protegge i dati nelle interazioni del browser da utenti e dispositivi non attendibili.
Il servizio Browser Isolation remoto di Cloudflare applica l'NVR per trasmettere comandi di disegno sicuri al dispositivo, garantendo la compatibilità con qualsiasi pagina Web in qualsiasi browser, bloccando le trasmissioni di codice dannoso e minimizzando la latenza. Cloudflare Browser Isolation è incluso in Cloudflare One, una piattaforma SASE che combina i servizi di connettività di rete con i servizi di sicurezza Zero Trust su una rete globale appositamente creata.