NaaS(Network as a Service)とは?
Network as a Service(NaaS)は、お客様が自社でネットワークインフラストラクチャを構築する代わりに、クラウドベンダーからネットワークサービスをレンタルするクラウドサービスモデルです。
学習目的
この記事を読み終えると、以下のことができるようになります。
- 「Network as a Service」を定義する
- レガシーネットワークの構成とNaaSを比較して説明する
- NaaSの利点と課題について議論する
- NaaSとSASEの比較
関連コンテンツ
さらに詳しく知りたいとお考えですか?
是非、Cloudflareが毎月お届けする「theNET」を購読して、インターネットで最も人気のある洞察をまとめた情報を入手してください!
記事のリンクをコピーする
Network as a Service(NaaS)とは?
Network as a Service(NaaS)とは、顧客がクラウド事業者からネットワーキングサービスをレンタルするクラウドサービスモデルです。NaaSを利用することで、顧客は自社のネットワークインフラストラクチャを維持することなく、自社のネットワークを運用することができます。
他のクラウドサービスと同様に、NaaSベンダーはソフトウェアを使ってネットワーク機能を実行するため、基本的に企業はハードウェアなしで完全に独自のネットワークを構築することができます。必要なのは、インターネットへの接続性だけです。
仮想プライベートネットワーク(VPN)、マルチプロトコルラベルスイッチング(MPLS)接続、またはその他のレガシーネットワーク構成をNaaSに置き換えることができます。また、ファイアウォールアプライアンスやロードバランサーなどのオンプレミスのネットワーキングハードウェアを置き換えることができます。トラフィックのルーティングとセキュリティポリシーを適用するための新しいモデルである NaaS は、企業ネットワーキングアーキテクチャに大きな影響を与えました。
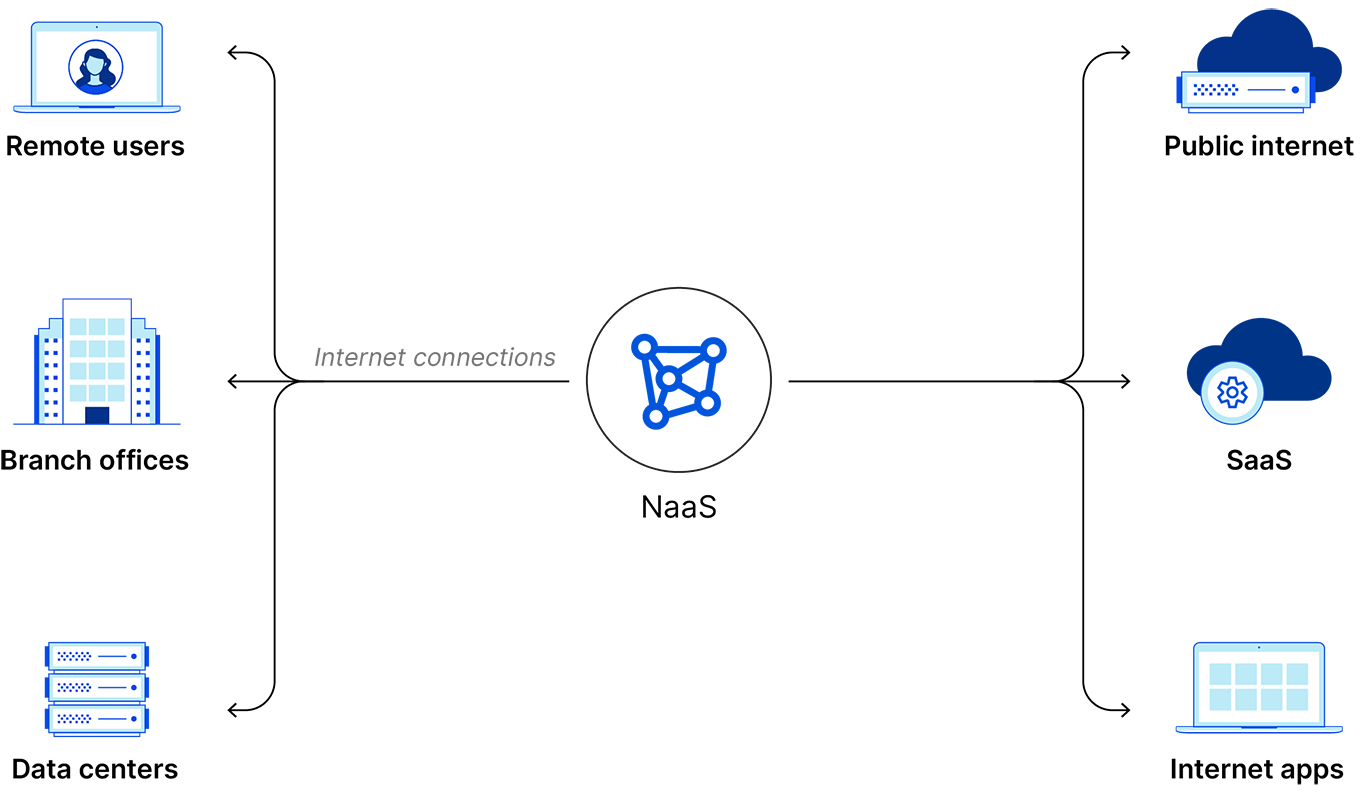
NaaSはどのように発展したか?
多くの企業が自社のネットワークインフラストラクチャを構築していた当時は、インターネットそのものがビジネス場として信頼できるものとは考えられていませんでした。そのため、独自の内部プライベート版のインターネット環境を構築し、設備同士をレンタル回線で接続していました。独自のワイドエリアネットワーク(WAN)を構成する必要があり、各オフィスにはファイアウォール、DDoS攻撃対策、負荷分散などのための専用ハードウェアが必要でした。また、企業は、MPLSなどの方法を用いて、各拠点間に専用接続を設定する必要もありました。
社員が社内ネットワークではなくインターネットに接続する場合、そのトラフィックはまずVPNを経由して社内ネットワークインフラストラクチャを通過してからインターネットに出る必要がありました。例えば、テキサス州オースティンに本社があり、ルイジアナ州ニューオリンズの支店にいる従業員がWebサイトを読み込む必要がある場合、WebサイトへのHTTPリクエストは企業内VPNを経由してMPLSリンクを通り、オースティンにある本社(約800km先)へ送信され、その後さらに広範なインターネットへ出ていくことになります。
このモデルは、一部のビジネス活動がクラウドに移行し始めると、すぐに非効率的なものになりました。例えば、インターネット上のコンテンツを読み込むためにニューオーリンズの社員がSaaSアプリケーションを頻繁に使用する場合を考えます。彼らのリクエストや他の従業員のリクエストが、オースティンのデータセンターでボトルネックとなり、ネットワークサービスの速度が低下してしまうでしょう。
また、クラウドコンピューティングの効率化に伴い、より多くの機能がクラウドを通じて利用できるようになったこともあります。現在では、DDoS軽減、ファイアウォール、負荷分散、その他の重要なネットワーク機能はすべてクラウドで実行できるため、社内の IT チームがこれらのサービスを構築・維持する必要はありません。
このような理由から、常にメンテナンスが必要で、ネットワークトラフィックのボトルネックになりがちな社内で保守されているWANに依存するよりも、NaaSはより効率的な選択肢と言えます。NaaSでは、社内のITチームがネットワークサービスの需要に対応する代わりに、企業の従業員は外部ベンダーが管理・保護する仮想ネットワークを通じて直接クラウドサービスに接続することができます。
この例であげた会社がNaaSモデルに切り替えた場合、ニューオーリンズを拠点とする従業員は、Webトラフィックが社内のすべてのインフラを通過するのを待つ必要がなくなります。代わりに、単純にインターネットに接続してブラウザからサインインするだけで、必要なすべてのクラウドサービスにアクセスできるようになります。一方、NaaSプロバイダーは、従業員のブラウジング活動とデータを保護し、従業員のウェブトラフィックが必要な場所に、可能な限り効率的に移動するようにルーティングを行います。
多くの点で、NaaSは数十年にわたるビジネスプロセスのクラウドへの移行がもたらした論理的な結論です。現在では、ソフトウェア、インフラストラクチャ、プラットフォームだけではなく、ネットワーク全体をサービスとして提供することができるようになりました。
NaaSの課題とは?
互換性:NaaSベンダーのインフラストラクチャは、古いハードウェアやオンプレミスベースのアプリケーションなど、未だ存在しているレガシーシステムとの互換性がない場合があります。
レガシーデータセンター:多くの企業では、重要なアプリケーションやプロセスは、クラウドではなくオンプレミスのデータセンターで今も稼働しています。この場合、NaaSモデルへの移行はやや困難です(ただし、Cloudflare Network Interconnectなどのサービスは、この課題の克服に役立ちます)。
ベンダーロックイン:クラウドサービスに移行すると、企業が特定のサービスプロバイダーに依存しすぎてしまうというリスクが常につきまといます。サービスプロバイダーのインフラストラクチャに不具合が発生したり、価格を引き上げたりした場合、 ベンダーロックイン は大きな影響を及ぼす可能性があります。
NaaSの長所とは?
柔軟性:クラウドサービスは、より柔軟で、より大きなカスタマイズ性を提供します。ネットワークに対する変更は、ハードウェアではなく、ソフトウェアで行われます。ITチームは、ほとんどの場合、オンデマンドで企業ネットワークを再構成することができます。
拡張性:当然ながら、NaaSのようなクラウドサービスは、従来のハードウェアベースのサービスよりも拡張性に優れています。企業のNaaS利用者は、追加のハードウェアを購入し、接続して電源を入れる代わりに、ベンダーから追加の処理能力を購入するだけでよいのです。
どこからでもアクセス可能:クラウドベースのネットワークの構成によっては、ユーザーはVPNを使用せずに、ユーザーがどこからでも、どのデバイスからでもアクセスできる場合がありますが、これには強力なアクセス制御が必要となります。ユーザーがインターネット接続とログイン認証情報だけを必要をすることが理想的です。
保守が不要:クラウド事業者がネットワークの保守や、ソフトウェアとハードウェアのアップグレードの管理を行います。
セキュリティとのバンドル:NaaSの場合、単一のプロバイダーがネットワークサービスとファイアウォールなどのセキュリティサービスの両方を提供することが可能です。ネットワークとネットワークセキュリティの連携が強化されます。
コスト削減:このメリットはベンダーに依存します。しかし、クラウド利用者はハードウェアを購入・維持する必要がなく、ベンダーはサービスを提供するために必要なサーバーを既に所有しているため、多くの場合、独自のサービスを構築するよりもクラウドサービスを購入する方がコスト削減につながります。
NaaSとSASEの関係とは?
Secure access service edge(SASE)は、Software Defined Networking(SDN)とネットワークセキュリティ機能を組み合わせ、すべて単一のサービスプロバイダーを通じて提供されます。SASEは、NaaSと同様に、ネットワーク機能をクラウド上でホスティングし、セキュリティ機能と組み合わせて提供します。多くの点で、NaaSとSASEは、現在ますます多くの企業が運営している方法と類似したモデルです。
Cloudflare WANとは?
Cloudflare WANは、安全で高速、信頼性が高い企業向けのNaaS(サービスとしてのネットワーク)ソリューションです。これは、ハードウェアアプライアンスとWANテクノロジーを単一のネットワークに置き換えるために構築されたネットワークセキュリティソリューションです。Cloudflare WANを使ったエンタープライズネットワーキングの詳細について詳細をご覧ください。
よくある質問
Network as a Service(NaaS)とは?
NaaSは、物理的なネットワーク機器を自社で用意する代わりに、ネットワーク機能をクラウドサービスとして利用する仕組みです。これにより、ルーターやスイッチなどのハードウェアを自分で管理する必要がなくなり、ソフトウェアだけを使用してネットワークを運用することができます。
NaaSモデルと従来のネットワーキングとの違いは?
従来は、企業は専用回線をレンタルしたり自社設備を使用して独自の専用WANを構築していました。NaaSは、こうしたレガシー構成をクラウドベンダーが管理する仮想機能に置き換えます。ユーザーはインターネットに接続し、ブラウザ経由でログインするだけで必要なリソースにアクセスできます。
NaaSソリューションを採用する利点とは?
NaaSは、拡張性の向上、管理の簡素化、コスト削減の可能性など、いくつかの利点を提供します。また、アップデートや保守はサービス提供側が行うため、社内の担当者が保守作業から解放されます。さらに、多くのNaaSソリューションは、ファイアウォールなどのセキュリティサービスをネットワークに直接バンドルしています。
NaaSはリモート勤務の従業員の環境改善に役立つか?
従来のネットワークでは、リモートユーザーからのトラフィックは本社の設備を経由するため、ボトルネックや不要な遅延が発生します。NaaSを使用することで、従業員はセキュリティで保護された仮想ネットワークを通じて、クラウドサービスに直接接続することができます。これにより、遅延が減少し、どこからでも必要なツールに可能な限り効率的にアクセスできるようになります。
NaaSでハードウェア型のセキュリティ機器を置き換えることはできるか?
はい。NaaSは、物理的なファイアウォール機器、分散型サービス拒否(DDoS)攻撃対策ハードウェア、ロードバランサーを置き換えることができます。これらの機能をクラウドネイティブな環境に移行することで、企業は社内で個別のハードウェアを管理する必要なく、セキュリティポリシーを適用し、トラフィックをルーティングすることができます。
NaaSとSASEの関係とは?
NaaSとセキュアアクセスサービスエッジ(SASE)は、現代のネットワークアーキテクチャにおける関連する概念です。SASEは、ソフトウェア定義ネットワーキングと、ゼロトラストネットワークアクセスやセキュアWebゲートウェイなどの包括的なセキュリティ機能を単一のクラウド提供型サービスに統合したものです。
NaaSに移行する際の注意点はありますか?
柔軟性が高い一方で、NaaSはサービスプロバイダーのインフラストラクチャへの依存が生じます。そのため、そのため、十分なセキュリティ対策や安定した運用(障害の少なさ)を提供できるベンダーを選定することが重要です。