Qu'est-ce que le NaaS (network-as-a-service) ?
Network-as-a-service (NaaS) est un modèle de service cloud dans lequel les clients louent des services de mise en réseau auprès d'un fournisseur cloud au lieu de mettre en place leur propre infrastructure de réseau.
Objectifs d’apprentissage
Cet article s'articule autour des points suivants :
- Définir le « réseau en tant que service » (network-as-a-service)
- Expliquer comment le NaaS contraste avec les configurations de réseau traditionnelles.
- Discutez des avantages et des défis du NaaS
- Comparer NaaS et SASE
Contenu associé
Qu'est-ce qu'un réseau d'entreprise ?
Couche réseau
Réseau étendu (WAN)
VPN IPsec et VPN SSL
Qu'est-ce que le MPLS ?
Vous souhaitez continuer à enrichir vos connaissances ?
Abonnez-vous à theNET, le récapitulatif mensuel par Cloudflare des informations les plus populaires sur Internet !
Copier le lien de l'article
Qu'est-ce que le réseau en tant que service (NaaS) ?
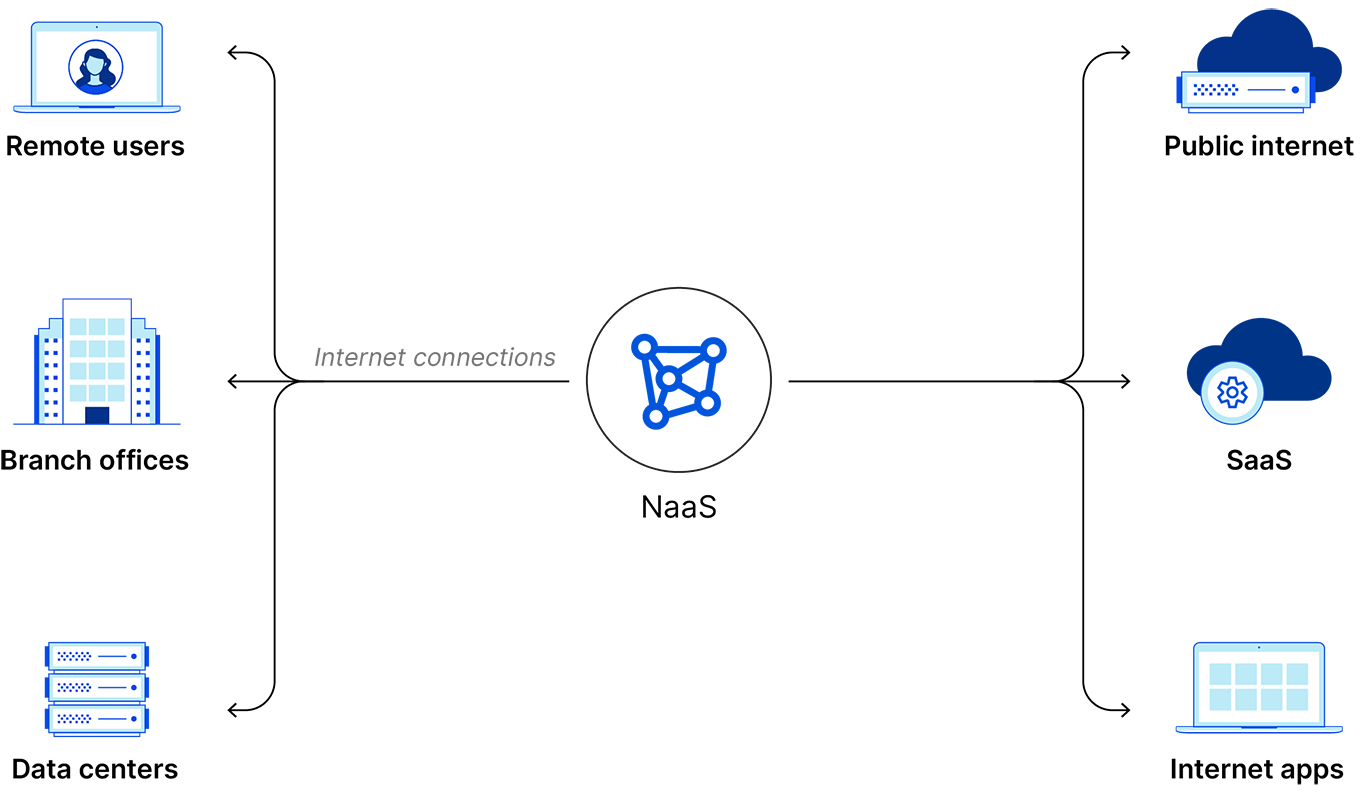
Network-as-a-service (NaaS) est un modèle de service cloud dans lequel les clients louent des services de réseau auprès de fournisseurs cloud. NaaS permet aux clients d'exploiter leurs propres réseaux sans avoir à maintenir leur propre infrastructure de réseau.
À l'instar d'autres services cloud , les fournisseurs de NaaS déploient les fonctions de mise en réseau à l'aide de logiciels. Les entreprises sont ainsi en mesure de mettre en place leurs propres réseaux pratiquement sans aucun équipement matériel.Tout ce dont ils ont besoin, c'est d'une connectivité Internet.
Les NaaS peuvent remplacer les réseaux privés virtuels (VPN), les connexions MPLS (multiprotocol label switching) ou d'autres configurations de réseau existantes. Ils peuvent également remplacer le matériel de mise en réseau sur site, comme les appareils de pare-feu et les load Balancers (équilibreurs de charge). Modèle plus récent d'acheminement du trafic et d'application des politiques de sécurité, le NaaS a eu un impact majeur sur l'architecture réseau des entreprises.
Comment les NaaS se sont-ils développés ?
Lorsque la plupart des entreprises configuraient leur infrastructure réseau, Internet lui-même n'était pas considéré comme un endroit fiable pour mener des activités. Elles ont donc construit leurs propres versions privées internes d'Internet et connecté leurs installations entre elles par des liaisons louées. Elles devaient configurer leurs propres WAN, et chaque bureau avait besoin de son propre matériel pour les pare-feu, la protection contre les attaques DDoS, l'équilibrage de charge, etc. Les entreprises devaient également mettre en place des connexions dédiées entre chaque site en utilisant une méthode telle que MPLS.
Lorsque les employés se connectaient à Internet plutôt qu'au réseau interne, leur trafic devait d'abord passer par l'infrastructure de réseau de l'entreprise via un VPN avant de pouvoir sortir sur Internet. Par exemple, si le siège social d'une entreprise se trouve à Austin, au Texas, et qu'un employé d'une succursale de la Nouvelle-Orléans, en Louisiane, a besoin de charger un site Web, sa requête HTTP pour le site Web passe par le VPN de l'entreprise, traverse une liaison MPLS jusqu'au siège social à Austin (à environ 800 kilomètres), puis sort sur Internet.
Ce modèle est rapidement devenu inefficace lorsque certaines activités commerciales ont commencé à se déplacer vers le cloud. Par exemple, imaginons que l'employé de la Nouvelle-Orléans utilise fréquemment une application SaaS, ce qui signifie qu'il doit constamment charger du contenu sur Internet. Ses requêtes, ainsi que celles des autres employés, se retrouveraient engorgées dans le datacenter d'Austin, ce qui ralentirait le service réseau.
En outre, de nouvelles capacités sont devenues disponibles par le biais du cloud computing à mesure que celui-ci gagne en efficacité. Aujourd'hui, l'atténuation des attaques DDoS, les pare-feux, le load Balancing des charges et d'autres fonctions importantes de mise en réseau peuvent tous être exécutés dans le cloud, ce qui évite aux équipes informatiques internes d'avoir à construire et à maintenir ces services.
Pour ces raisons, le NaaS est une option plus efficace que de s'appuyer sur des réseaux étendus internes qui nécessitent une maintenance constante et créent souvent des goulots d'étranglement pour le trafic réseau. Avec le NaaS, les employés de l'entreprise peuvent se connecter à leurs services de cloud computing directement via un réseau virtuel géré et sécurisé par un fournisseur externe, au lieu que les équipes informatiques internes tentent de répondre à la demande de services réseau.
Si l'entreprise de notre exemple passe à un modèle NaaS, l'employé basé à la Nouvelle-Orléans n'a plus à attendre que son trafic Web passe par toute l'infrastructure interne de l'entreprise. Au lieu de cela, il lui suffit de se connecter à Internet et de se connecter via un navigateur pour accéder à tous les services cloud dont il a besoin. Pendant ce temps, le fournisseur NaaS sécurise leur activité de navigation, protège leurs données et achemine leur trafic web là où il doit aller, aussi efficacement que possible.
À bien des égards, les NaaS sont le résultat logique de plusieurs décennies de migration des processus commerciaux vers le cloud. Aujourd'hui, l'ensemble du réseau peut être proposé en tant que service, et non plus seulement les logiciels, les infrastructures, ou les plateformes.
Quels sont les difficultés du NaaS ?
Compatibilité : L'infrastructure du fournisseur de NaaS peut ne pas être compatible avec les systèmes existants qui sont encore en place, matériel plus ancien, applications sur site, etc.
Centres de données existants : Dans de nombreuses entreprises, les applications et processus importants sont toujours exécutés dans des datacenters sur site, et non dans le cloud. Cela rend la migration vers un modèle NaaS légèrement plus difficile (bien que des services tels que Cloudflare Network Interconnect puissent aider à surmonter ce défi).
Verrouillage du fournisseur : Le passage à un service cloud présente toujours le risque qu'une entreprise devienne trop dépendante de ce fournisseur de services particulier. Si l'infrastructure du fournisseur de services tombe en panne ou s'il augmente ses prix, le verrouillage du fournisseur peut avoir des répercussions majeures.
Quels sont les avantages du NaaS ?
Flexibilité : Les services cloud offrent plus de flexibilité et une plus grande personnalisation. Les modifications sont apportées au réseau par le biais de logiciels, et non de matériel. Les équipes informatiques sont souvent en mesure de reconfigurer leurs réseaux d'entreprise à la demande.
Évolutivité : Les services cloud comme les NaaS sont naturellement plus évolutifs que les services traditionnels basés sur le matériel. Les entreprises clientes des NaaS peuvent simplement acheter plus de capacité auprès d'un fournisseur au lieu d'acheter, de brancher et d'allumer plus de matériel.
Accès depuis n'importe où : Selon la configuration d'un réseau cloud, les utilisateurs peuvent y accéder depuis n'importe où - et sur n'importe quel appareil - sans utiliser de VPN, bien que cela rende nécessaire un contrôle d'accès fort. Dans l'idéal, tout ce dont l'utilisateur a besoin, c'est d'une connexion Internet et d'identifiants de connexion.
Pas de maintenance : Le fournisseur de cloud computing assure la maintenance du réseau et gère les mises à niveau logicielles et matérielles.
Associé à la sécurité : NaaS permet à un seul fournisseur d'offrir à la fois des services de mise en réseau et des services de sécurité tels que des pare-feu. Cela entraîne une intégration plus étroite entre le réseau et la sécurité du réseau.
Économies de coûts : Cet avantage dépend du fournisseur. Toutefois, l'achat de services cloud au lieu de créer ses propres services permet souvent de réaliser des économies : les clients du nuage n'ont pas besoin d'acheter et d'entretenir le matériel, et le fournisseur dispose déjà des serveurs dont il a besoin pour fournir le service.
Quel est le lien entre NaaS et SASE ?
Secure access service edge (SASE) combine une mise en réseau définie par logiciel avec des fonctions de sécurité réseau, le tout proposé par un seul fournisseur de services. Comme pour le NaaS, le SASE héberge des fonctions de mise en réseau dans le cloud et les combine avec des fonctions de sécurité. À bien des égards, le NaaS et le SASE sont des modèles similaires à la manière dont de plus en plus d'entreprises fonctionnent aujourd'hui.
Qu’est-ce que Cloudflare WAN ?
Cloudflare WAN est une solution de réseau en tant que service pour les entreprises conçue pour être sécurisée, rapide et fiable. Il s’agit d’une solution de sécurité réseau conçue pour remplacer les équipements physiques et les technologies WAN par un réseau unique. Cliquez sur le lien pour en savoir plus sur la mise en réseau des entreprises avec Cloudflare WAN.
FAQ
Qu'est-ce que le réseau en tant que service (NaaS) ?
Le réseau en tant que service (NaaS) est un modèle de service cloud dans lequel les clients louent des services de mise en réseau au lieu de mettre en place une infrastructure réseau physique. Il permet aux entreprises d’exploiter leurs réseaux uniquement via des logiciels et de ne plus avoir besoin d’entretenir du matériel comme des routeurs ou des commutateurs.
En quoi le modèle NaaS diffère-t-il du réseau traditionnel ?
Dans une configuration traditionnelle, les entreprises mettent en place leurs propres réseaux étendus privés internes en utilisant des liaisons louées et du matériel sur site. Les NaaS remplacent ces configurations héritées par des fonctions virtuelles gérées par un fournisseur de cloud. Les utilisateurs se connectent simplement à Internet et se connectent via un navigateur pour accéder à leurs ressources.
Quels sont les avantages de l’adoption d’une solution NaaS ?
Le NaaS offre plusieurs avantages, notamment une évolutivité améliorée, une gestion simplifiée et des économies de coûts potentielles. Comme le fournisseur gère toutes les mises à niveau logicielles et matérielles, les équipes internes sont libérées des tâches de maintenance. En outre, de nombreuses solutions NaaS regroupent des services de sécurité, tels que des pare-feu, directement dans le réseau.
Le NaaS contribue-t-il à améliorer l’expérience des collaborateurs à distance ?
Dans une architecture réseau héritée, le trafic des utilisateurs distants doit souvent transiter par l’infrastructure centrale de l’entreprise, ce qui crée des goulets d’étranglement et ajoute une latence inutile. Avec le NaaS, les employés peuvent se connecter directement à leurs services cloud via un réseau virtuel sécurisé. Cela réduit la latence et leur permet d’accéder aussi efficacement que possible aux outils dont ils ont besoin, quel que soit l’endroit où ils se trouvent.
Les NaaS peuvent-ils remplacer les appareils de sécurité matériels ?
Les NaaS peuvent remplacer les appareils de pare-feu physiques, le matériel de protection contre les attaques DDoS et les équilibreurs de charge. En déplaçant ces fonctions vers un environnement cloud natif, les entreprises peuvent appliquer des politiques de sécurité et acheminer le trafic sans avoir à gérer de matériel individuel sur chaque site de bureaux.
Quel est le rapport entre le NaaS et le SASE ?
Le réseau en tant que service (NaaS) et le service d’accès sécurisé en périphérie (SASE) sont des concepts connexes dans l’architecture de réseau moderne. Le modèle SASE (pour Secure Access Service Edge) réunit un réseau défini par logiciel et des fonctions de sécurité complètes, telles que l’accès réseau Zero Trust et des passerelles web sécurisées, en un service unique proposé via le cloud.
Existe-t-il des difficultés à prendre en compte lors du passage au NaaS ?
Le NaaS offre une grande flexibilité, cependant il introduit une dépendance vis-à-vis de l’infrastructure du fournisseur de services. Il oblige également les organisations à choisir un fournisseur qui se conforme à des normes de sécurité élevées pour la transmission des données et dont les pannes de service sont minimes.