Qu'est-ce qu'un SD-WAN ?
Un réseau étendu défini par logiciel (SD-WAN) relie des réseaux locaux (LAN) sur de grandes distances à l'aide d'un logiciel de contrôle qui fonctionne avec divers matériels de mise en réseau.
Objectifs d’apprentissage
Cet article s'articule autour des points suivants :
- Expliquer ce qu'est le SD-WAN
- Comparaison entre les réseaux SD-WAN et les réseaux WAN traditionnels
- Comparer SD-WAN et NaaS
Contenu associé
Réseau étendu (WAN)
Qu'est-ce qu'un réseau SDN ?
Réseau local (LAN)
Plan de contrôle
Qu'est-ce que le MPLS ?
Vous souhaitez continuer à enrichir vos connaissances ?
Abonnez-vous à theNET, le récapitulatif mensuel par Cloudflare des informations les plus populaires sur Internet !
Copier le lien de l'article
Résumé de l’article :
- La technologie SD-WAN dissocie le matériel réseau du plan de contrôle, en utilisant la mise en réseau logicielle pour acheminer le trafic de manière sécurisée sur plusieurs types de connexion, tels que le MPLS, la LTE et le haut débit.
- La mise en œuvre de solutions SD-WAN améliore les performances en dirigeant le trafic de façon dynamique sur les trajets les plus efficaces, ce qui garantit une haute disponibilité et une latence réduite pour les applications stratégiques basées sur le cloud.
- La gestion centralisée au moyen de l’architecture SD-WAN simplifie l’administration réseau. Les entreprises sont ainsi en mesure d’étendre rapidement leur infrastructure et de garantir des protocoles de sécurité solides dans toutes leurs agences décentralisées.
Qu'est-ce qu'un SD-WAN ?
Véritable approche flexible, le réseau étendu défini par logiciel (SD-WAN) permet de proposer une connectivité réseau sur plusieurs emplacements. Il s'appuie sur les concepts de la connectivité réseau définie par logiciel (SDN, Software-Defined Networking) pour gérer le réseau. De nombreuses entreprises trouvent que le SD-WAN prend mieux en charge l'informatique cloud et les effectifs hybrides que les modèles de connectivité réseau traditionnels. Pour toutes ces raisons, le SD-WAN est considéré comme un composant essentiel de l'architecture SASE (Secure Access Service Edge, service d'accès sécurisé en périphérie), qui unifie la connectivité réseau et la sécurité réseau.
Comment fonctionne le SD-WAN ?
Un réseau étendu (WAN, Wide Area Network) est un réseau qui relie des réseaux locaux (LAN, Local Area Networks) sur de longues distances. Les grandes entreprises utilisent des réseaux WAN pour assurer leur connectivité régionale, en connectant leurs différents bureaux et emplacements régionaux au réseau central de l'entreprise. Dans les réseaux WAN traditionnels, le logiciel qui régit la manière dont le trafic circule au sein du réseau est étroitement intégré aux équipements physiques qui dirigent effectivement le trafic. En règle générale, cette combinaison logiciel/physique est acquise auprès d'un unique fournisseur de réseau. De manière traditionnelle, les connexions entre les agences régionales s'appuyaient généralement sur la commutation multiprotocole par étiquette (MPLS, Multiprotocol Label Switching) pour établir des chemins réseau statiques et clairement définis vers des datacenters centralisés, mais aussi entre les agences.
Le réseau WAN défini par logiciel (SD-WAN) constitue une architecture WAN plus flexible. Il peut tirer parti de plusieurs plateformes physiques et de plusieurs options de connectivité. Le logiciel de contrôle fonctionne avec divers équipements physiques de connectivité réseau. Les réseaux SD-WAN peuvent utiliser toute une gamme de méthodes pour assurer la connectivité régionale et des réseaux privés virtuels (VPN, Virtual Private Networks) à l'Internet public et au MPLS (bien que les entreprises cherchent souvent à s'affranchir du MPLS lors de l'adoption du SD-WAN). Les réseaux SD-WAN sont également moins chers, plus flexibles et plus évolutifs que les réseaux WAN traditionnels. Cette architecture leur permet aussi de router le trafic de manière dynamique en fonction des conditions réseau afin d'améliorer les performances.
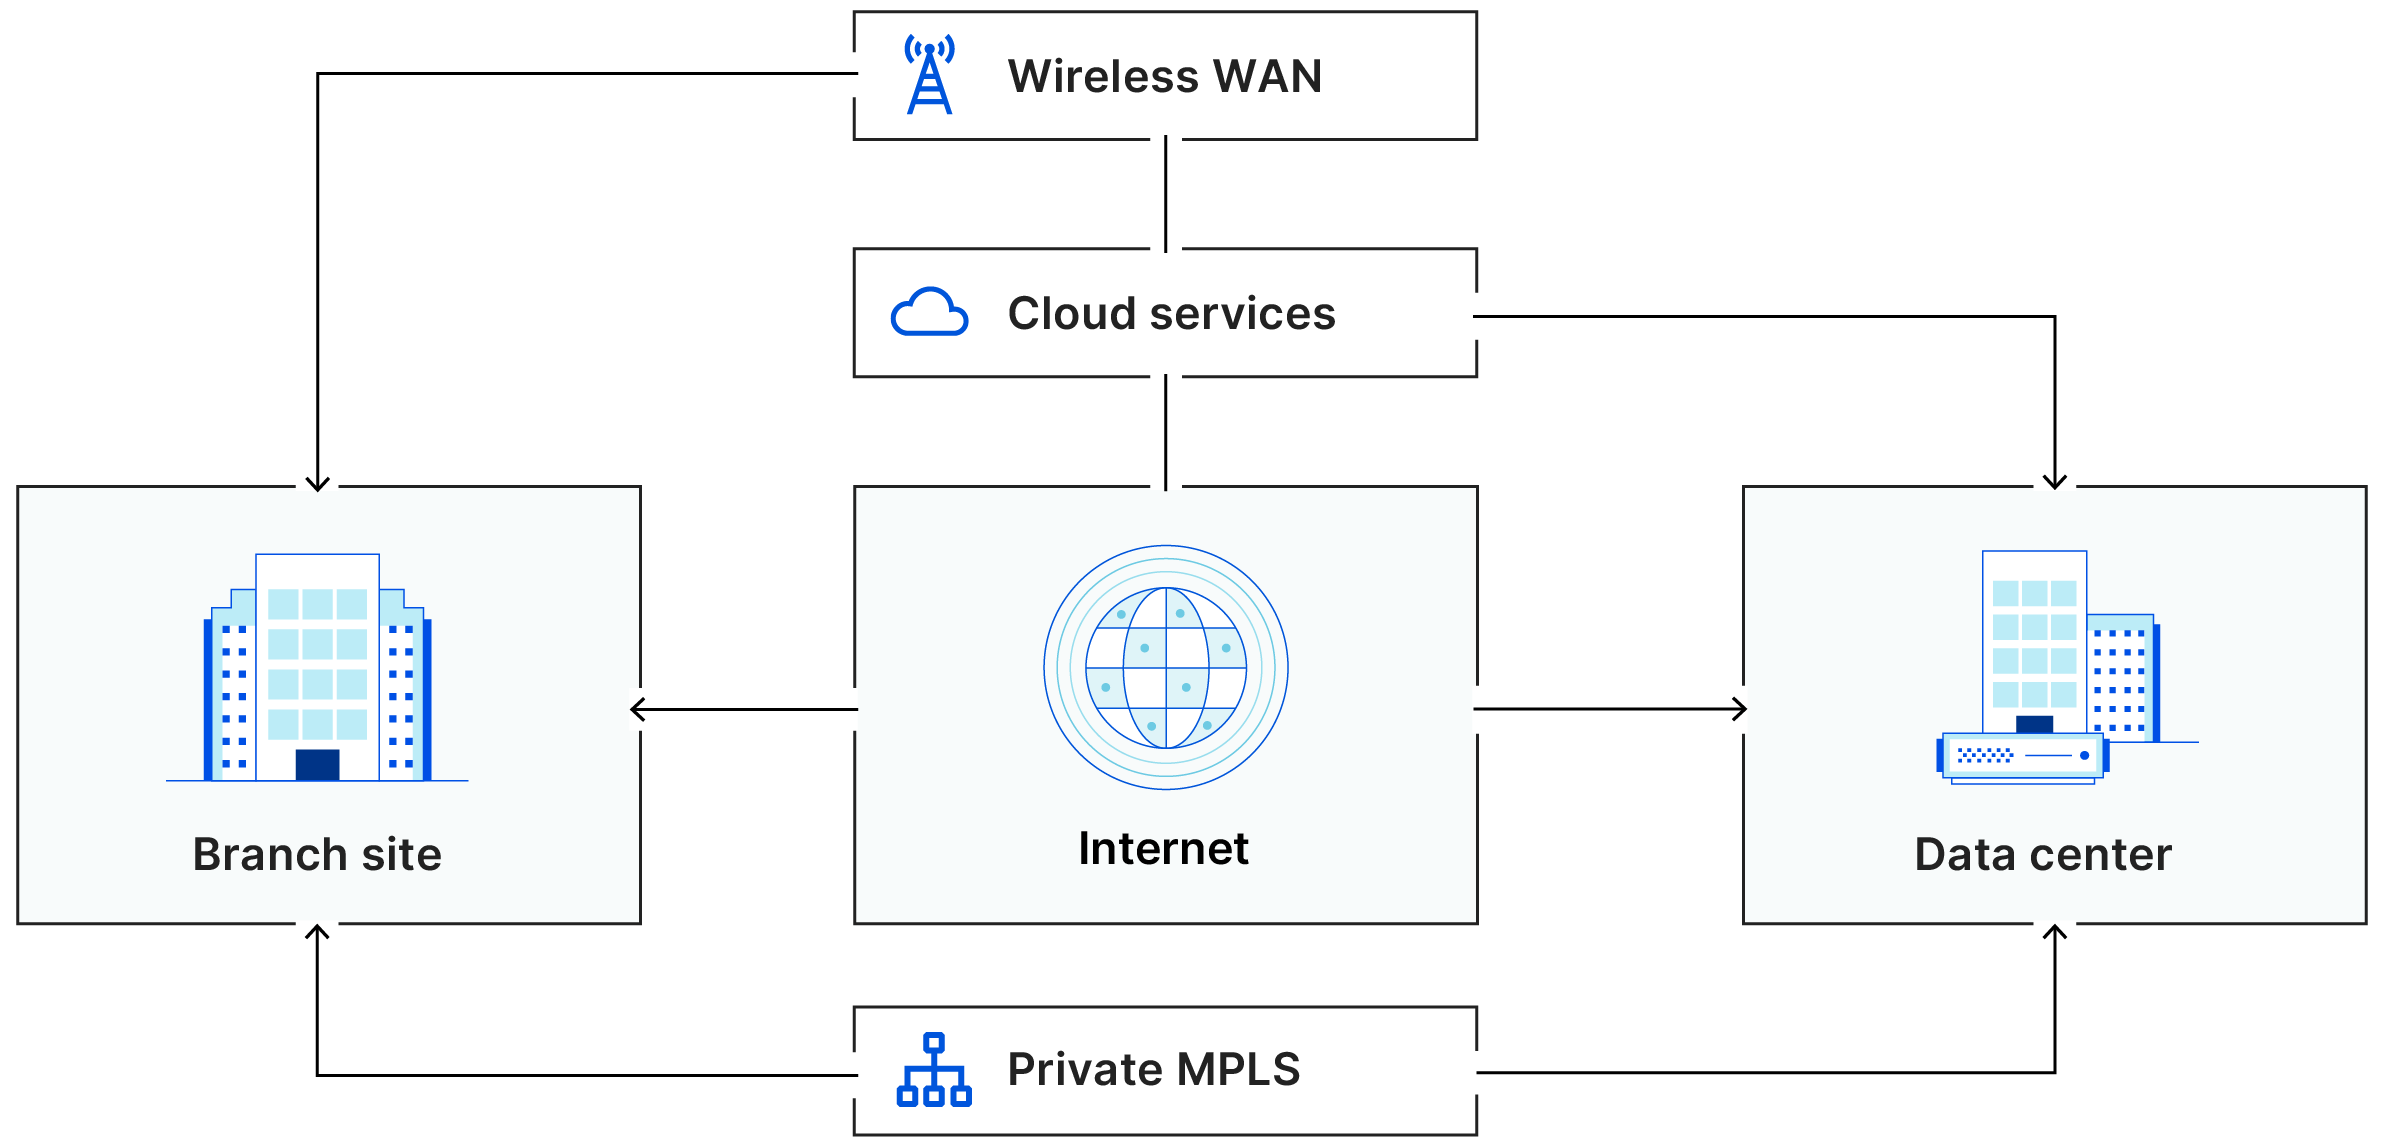
Le SD-WAN est souvent acheté auprès d'un fournisseur unique en tant que service géré. Cet achat permet néanmoins toujours de réaliser des économies.
Composants de l'architecture SD-WAN
- Contrôleur SD-WAN : ce composant centralisé contrôle les décisions relatives aux politiques, comme la manière dont le trafic doit être géré et les itinéraires que ce dernier doit emprunter.
- Périphérie du SD-WAN : c'est le point où le SD-WAN s'entrecoupe avec les réseaux locaux (p. ex., le réseau Wi-Fi d'un bureau régional). La périphérie reçoit des instructions et applique les politiques du contrôleur. Elle intègre souvent des protections de sécurité, comme les pare-feu.
- Orchestrateur SD-WAN : ce composant coordonne l'ensemble du SD-WAN, en appliquant les politiques transmises par le contrôleur. Il permet aux administrateurs de gérer l'ensemble du réseau (notamment les politiques régissant les réseaux locaux) depuis un tableau de bord unique au lieu de plusieurs.
Quels sont les divers avantages liés à l'utilisation d'un SD-WAN ?
- Flexibilité : le SD-WAN peut utiliser diverses approches pour le routage, notamment les méthodes existantes déjà utilisées par les réseaux WAN traditionnels. MPLS, liaisons sans fil, VPN, connexions broadband et Internet public : toutes ces approches peuvent servir à établir des connexions réseau au sein d'un SD-WAN.
- Économies de coûts : le SD-WAN peut utiliser des connexions Internet ordinaires plutôt que des connexions MPLS plus coûteuses.
- Évolutivité : Les réseaux SD-WAN peuvent facilement évoluer vers le haut ou vers le bas pour répondre aux besoins des entreprises. L'utilisation de connexions Internet ordinaires simplifie l'ajout ou la suppression de sites et l'extension de la bande passante.
| Aspect | WAN traditionnel | SD-WAN |
| Architecture | Intégré au matériel | Une approche définie par logiciel |
| Connectivité | S’appuie principalement sur les circuits MPLS | Flexibilité ; utilise MPLS, des VPN, Internet, etc. |
| Gestion | Décentralisé | Centralisation |
| Évolutivité | Limitée, dépend de l’équipement | Hautement évolutif ; ajout de sites via Internet |
| Prise en charge cloud | Conçu pour un datacenter centralisé | Optimisation native du cloud |
Qu'est-ce qu'un réseau défini par logiciel (SDN) ?
Le réseau défini par logiciel (SDN) désigne une catégorie de technologies qui permettent de gérer un réseau et d'en ajuster la topologie par voie logicielle. Les SD-WAN sont l'une des façons d'appliquer les principes du SDN. Tous les SD-WAN utilisent le SDN ; tous les réseaux construits avec le SDN ne sont pas des SD-WAN.
Le SD-WAN fait-il partie d'une stratégie de modernisation du réseau ?
La modernisation du réseau désigne le processus consistant à remplacer ou à renforcer les équipements réseau existants par des services proposés depuis le cloud. Une architecture réseau modernisée peut s'appuyer sur divers modèles, dont le SD-WAN, pour assurer la connectivité réseau des agences régionales et les connexions à distance.
SD-WAN et réseau en tant que service (NaaS)
Network-as-a-service (NaaS) est un modèle dans lequel les services de mise en réseau sont achetés auprès d'un fournisseur cloud , par opposition à une organisation qui configure son propre réseau.
Dans le modèle NaaS, une entreprise n’a besoin que d’une connexion Internet pour configurer et utiliser son réseau interne. Selon la manière dont le service est configuré, le NaaS peut proposer une plus grande flexibilité et davantage d’économies par rapport au SD-WAN, à l’instar de ce que d’autres modèles de services cloud, comme le SaaS et l’IaaS peuvent offrir par rapport à l’informatique traditionnelle sur site. (Cloudflare WAN constitue un exemple du modèle NaaS.)
À mesure qu’elles modernisent leurs réseaux, les entreprises peuvent toutefois suivre plusieurs étapes intermédiaires au cours du processus de transition d’un modèle WAN existant vers le NaaS ou d’autres modèles plus flexibles. Pour assurer la continuité de leur activité, certaines peuvent même préférer une approche prudente plutôt qu’un basculement radical vers un modèle réseau totalement nouveau.
SD-WAN et confiance zéro
Avec les multiples méthodes de connectivité potentiellement utilisées dans un SD-WAN, le trafic peut circuler dans des directions non anticipées par les mesures de sécurité traditionnelles qui supposent qu'elles sont placées à la périphérie d'un réseau et défendent le périmètre de ce réseau . Les mises en œuvre du SD-WAN peuvent également accroître la surface d'attaque de en raison de l'utilisation d'une gamme plus large de matériel et de types de connexions plus variés.
Pour ces raisons, les mesures de sécurité traditionnelles peuvent être mal adaptées pour défendre les SD-WAN contre les attaques. La sécurité zéro confiance, en revanche, est conçue pour vérifier le trafic légitime et bloquer le trafic malveillant, quelle que soit son origine. La sécurité "Zero Trust" exige une vérification stricte de l'identité de toute personne qui tente d'accéder aux ressources d'un réseau privé, qu'elle se trouve à l'intérieur ou à l'extérieur du périmètre du réseau. Alors que la sécurité classique des réseaux informatiques fait confiance à tout ce qui se trouve à l'intérieur du réseau, une architecture de confiance zéro ne fait implicitement confiance à personne.
Une intégration SD-WAN et Zero Trust est donc souvent souhaitable pour les organisations qui veulent une connectivité flexible associée à une sécurité réseau stricte. Plutôt que d'assembler deux solutions disparates, l'idéal serait qu'un fournisseur de SD-WAN intègre nativement des mesures de sécurité Zero Trust. Découvrez comment un tel déploiement fonctionne.
FAQ
Qu'est-ce qu'un SD-WAN ?
Le SD-WAN (réseau étendu défini par logiciel) est une approche réseau flexible qui utilise un logiciel pour gérer la connectivité entre plusieurs emplacements. Le SD-WAN assure une meilleure prise en charge de l'informatique cloud et des effectifs hybrides que les réseaux existants. Il peut utiliser une variété de méthodes de mise en réseau pour connecter des réseaux locaux (LAN) dans un WAN, ce qui permet aux organisations d'étendre leurs réseaux rapidement et à moindre coût.
Comment le SD-WAN offre-t-il de la flexibilité au réseau ?
Le SD-WAN permet aux organisations d'utiliser diverses méthodes de connexion (telles que le MPLS, les VPN, le haut débit ou l'Internet public) pour la connectivité des succursales, le réseau est ainsi plus adaptable et résilient.
Comment le SD-WAN contribue-t-il à réduire les coûts ?
Les réseaux SD-WAN peuvent réduire les coûts de réseau en utilisant des connexions Internet moins coûteuses au lieu de s'appuyer uniquement sur des circuits MPLS coûteux, tandis qu'ils offrent une connectivité fiable.
Qu'est-ce que la sécurité Zero Trust dans le contexte du SD-WAN ?
La sécurité Zero Trust exige une vérification stricte de l'identité et des appareils avant de leur donner accès au réseau, peu importe où se trouvent les utilisateurs ou les appareils. Le modèle de sécurité Zero Trust constitue un complément idéal pour le SD-WAN dont le trafic réseau circule dans diverses directions à partir d'une grande variété de sources. De nombreux fournisseurs intègrent nativement des mesures de sécurité Zero Trust à leurs offres SD-WAN : cette approche est appelée service d'accès sécurisé en périphérie (SASE pour Secure access service edge).
Que signifie la modernisation du réseau avec le SD-WAN ?
La modernisation du réseau implique le remplacement ou l'amélioration des équipements réseau d'ancienne génération par des services fournis via le cloud et des technologies plus flexibles, comme le SD-WAN, afin de mieux répondre aux besoins des entreprises modernes.
Comment le SD-WAN permet-il l'évolutivité ?
Le SD-WAN permet aux organisations d'ajouter ou de supprimer des sites et d'étendre la bande passante selon les besoins grâce à l'utilisation de connexions Internet ordinaires en plus des connexions dédiées via MPLS.
Qu'est-ce que le modèle SASE et comment le SD-WAN s'intègre-t-il à cette approche ?
Le modèle SASE (Secure Access Service Edge, service d'accès sécurisé en périphérie) est un type d'architecture réseau et de sécurité qui associe la connectivité réseau aux fonctions de sécurité Zero Trust dans un service unifié basé sur le cloud, et le SD-WAN est un composant essentiel du SASE.