¿Qué es SD-WAN?
Una red de área amplia definida por software (SD-WAN) conecta redes de área local (LAN) a través de grandes distancias mediante el uso de un software de control que funciona con una variedad de hardware de red.
Metas de aprendizaje
Después de leer este artículo podrás:
- Explicar qué es SD-WAN
- Comparar las SD-WAN con las WAN tradicionales
- Comparar SD-WAN con NaaS
Contenido relacionado
Red de área amplia (Wide Area Network, WAN)
¿Qué es SDN?
Red de área local (Local Area Network, LAN)
Plano de control
¿Qué es MPLS?
¿Quieres saber más?
Suscríbete a theNET, el resumen mensual de Cloudflare sobre las ideas más populares de Internet.
Copiar el enlace del artículo
Resumen del artículo:
- La tecnología SD-WAN desacopla el hardware de red del plano de control, utilizando las redes definidas por software (SDN) para enrutar de manera segura el tráfico a través de múltiples tipos de conexiones como MPLS, LTE y banda ancha.
- Implementar soluciones SD-WAN mejora el rendimiento al dirigir dinámicamente el tráfico por las rutas más eficientes, garantizando alta disponibilidad y una latencia mínima para las aplicaciones críticas basadas en la nube.
- La gestión centralizada a través de la arquitectura SD-WAN simplifica la administración de la red, lo que permite a las organizaciones escalar rápidamente la infraestructura mientras mantienen protocolos de seguridad amplios en todas sus ubicaciones distribuidas.
¿Qué es SD-WAN?
La red de área amplia definida por software (SD-WAN) es un enfoque flexible para ofrecer conectividad de red en varias ubicaciones. Se basa en conceptos de redes definidas por software (SDN) para gestionar la infraestructura de red. Muchas organizaciones consideran que SD-WAN se adapta mejor a la informática en la nube y a los equipos de trabajo híbridos que los modelos de red heredados. Por esta razón, SD-WAN es un componente fundamental de una arquitectura de perímetro de servicio de acceso seguro (SASE), que unifica la conectividad de la red con la seguridad de la red.
¿Cómo funciona SD-WAN?
Una red de área amplia (WAN) es una red que conecta redes de área local (LAN) a largas distancias. Las grandes organizaciones utilizan las WAN para las redes de sucursales, que conecta sus diversas sucursales y ubicaciones a la red corporativa central. En las WAN tradicionales, el software que define cómo fluye el tráfico en la red está estrechamente integrado con el hardware que realmente dirige el tráfico. Normalmente, esta combinación de software y hardware se compra a un único proveedor de redes. También, por lo general, las conexiones entre sucursales han utilizado la conmutación de etiquetas multiprotocolo (MPLS) para establecer rutas de red estáticas y claramente definidas a los centros de datos centralizados y entre sí.
Una WAN definida por software (SD-WAN) es una arquitectura WAN más flexible que puede aprovechar las múltiples plataformas de hardware y las opciones de conectividad. El software de control funciona con una variedad de hardware de red. Las SD-WAN pueden utilizar una variedad de métodos de red para la conectividad de las sucursales, desde las redes privadas virtuales (VPN) hasta la Internet pública y MPLS (aunque las organizaciones a menudo buscan alejarse de MPLS cuando adoptan SD-WAN). Esto hace que las SD-WAN sean más económicas, más flexibles y más escalables que las WAN tradicionales. También les permite enrutar el tráfico de manera dinámica según las condiciones de la red para un mejor rendimiento.
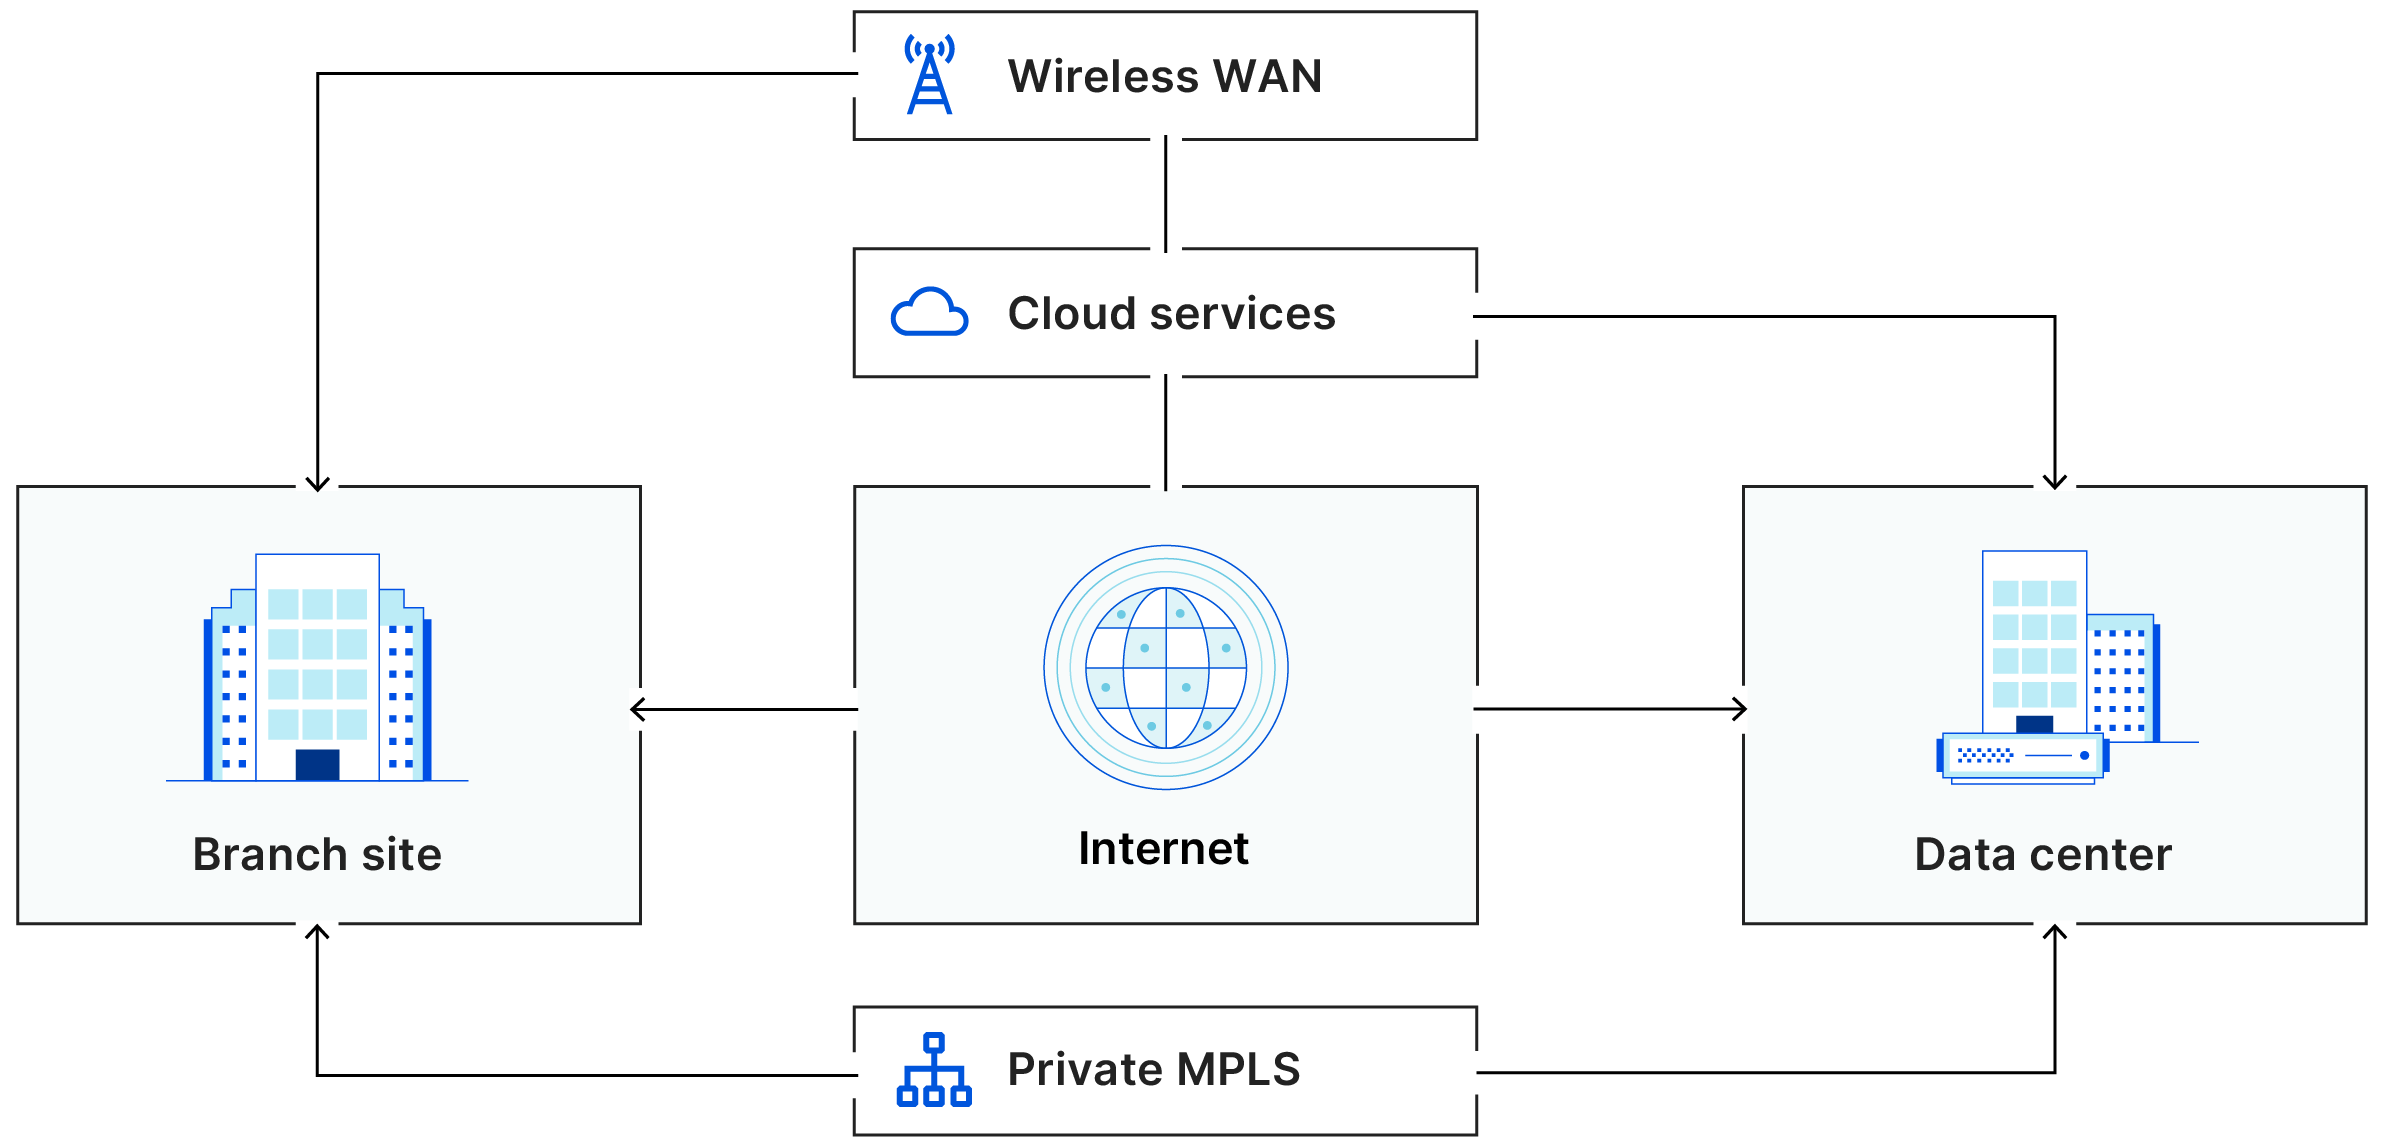
SD-WAN se suele adquirir de un único proveedor como servicio administrado; sin embargo, los ahorros de costos aún se aplican.
Componentes de la arquitectura SD-WAN
- Controlador SD-WAN: este componente centralizado controla las decisiones de política, por ejemplo, cómo se debe gestionar el tráfico y qué rutas se deben utilizar.
- Perímetro SD-WAN: este es el punto en el que la SD-WAN se cruza con las redes locales (p. ej., la red WiFi de una sucursal). El perímetro recibe instrucciones y aplica políticas del controlador. El perímetro suele incluir protecciones de seguridad, como firewalls.
- Orquestador SD-WAN: este componente coordina a través de la SD-WAN, e implementa políticas desde el controlador. Permite a los administradores gestionar toda la red (incluidas las políticas de la red local) desde un único panel de control en lugar de varios.
¿Cuáles son algunas de las ventajas de utilizar SD-WAN?
- Flexibilidad: SD-WAN puede utilizar una variedad de enfoques para el enrutamiento, incluso los métodos heredados utilizados por las WAN tradicionales. MPLS, los enlaces inalámbricos, las VPN, la banda ancha y la Internet pública pueden proporcionar conexiones de red en una SD-WAN.
- Ahorro de costos: SD-WAN puede utilizar conexiones a Internet normales en lugar de conexiones de conmutación de etiquetas multiprotocolo (MPLS), que son más caras.
- Escalabilidad: las SD-WAN se pueden ampliar o reducir con facilidad para satisfacer las necesidades de la empresa. El uso de conexiones regulares a Internet hace que sea más sencillo añadir o eliminar sitios, y ampliar el ancho de banda.
| Aspecto | WAN tradicional | SD-WAN |
| Arquitectura | Integrado en el hardware. | Definida por software |
| Conectividad | Se basa principalmente en circuitos de MPLS. | Es flexible; utiliza MPLS, VPN, Internet, etc. |
| Gestión | Descentralizado. | Centralizada |
| Escalabilidad | Limitados, dependientes del hardware. | Altamente escalable; añade sitios a través de Internet. |
| Soporte en la nube | Diseñado para centro de datos unificado. | Optimización nativa de la nube. |
¿Qué es una red definida por software (SDN)?
Red definida por software (SDN) hace referencia a una categoría de tecnologías que permiten gestionar una red y ajustar la topología de la misma mediante software. Las SD-WAN son una de las formas de aplicar los principios de la SDN. Todas las SD-WAN utilizan SDN, pero no todas las redes desarrolladas con SDN son SD-WAN.
¿SD-WAN forma parte de una estrategia de modernización de la red?
La modernización de la red es el proceso de sustituir o mejorar los equipos de red heredados con los servicios en la nube. Una arquitectura de red modernizada puede depender de una serie de modelos de red diferentes para la conectividad remota y de sucursales, por lo que puede incluir SD-WAN.
SD-WAN vs. red como servicio (NaaS)
La red como servicio (NaaS) es un modelo en el que los servicios de red se compran a un proveedor de la nube, en lugar de que una organización configure su propia red.
Para NaaS, una organización solo necesita una conectividad a Internet para configurar y usar su red interna. En función de la configuración del servicio, NaaS puede ofrecer mayor flexibilidad y un mayor ahorro de costos si se compara con SD-WAN, al igual que otros modelos de servicios en la nube como SaaS y IaaS, si se comparan con la informática tradicional local. (Cloudflare WAN es un ejemplo del modelo NaaS.)
Sin embargo, a medida que las organizaciones modernizan sus redes, pueden seguir varios pasos intermedios en la transición de las WAN heredadas a NaaS, u otros modelos más flexibles. Para garantizar la continuidad operativa, algunos prefieren una aproximación gradual en lugar de un cambio abrupto hacia un modelo de red completamente nuevo.
SD-WAN y Zero Trust
Con los métodos de conectividad que son potencialmente múltiples utilizados en una SD-WAN, el tráfico puede fluir en direcciones no previstas por las medidas de seguridad tradicionales que asumen que están situadas en el borde de una red y defienden el perímetro de esa red. Las implementaciones de SD-WAN también pueden aumentar la superficie de ataque debido al uso de una gama más amplia de hardware y tipos de conexiones involucrados más amplios.
Por estos motivos, las medidas de seguridad tradicionales pueden ser inadecuadas para defender las SD-WAN contra los ataques. La seguridad Zero Trust, en cambio, está diseñada para verificar el tráfico legítimo y bloquear el malicioso sin importar su origen. La seguridad Zero Trust requiere una verificación estricta de la identidad de cualquier cosa que intente acceder a recursos en una red privada, independientemente de si están dentro o fuera del perímetro de la red. Aunque la seguridad de red informática clásica confía en cualquier cosa dentro de la red, una arquitectura Zero Trust no confía implícitamente en nadie.
Por lo tanto, una integración SD-WAN y Zero Trust suele ser deseable para las organizaciones que desean una conectividad flexible combinada con una seguridad estricta de la red. En lugar de coser forzosamente dos soluciones dispares, lo ideal es que un proveedor de SD-WAN incluya de forma nativa medidas de seguridad Zero Trust. Conoce cómo funciona un despliegue de este tipo.
Preguntas frecuentes
¿Qué es SD-WAN?
SD-WAN (red de área amplia definida por software) es un enfoque de red flexible que utiliza software para administrar la conectividad entre varias ubicaciones. SD-WAN es compatible con la informática en la nube y los equipos de trabajo híbridos mejor que las redes heredadas. Puede emplear una variedad de métodos de red para conectar redes de área local (LAN) en una WAN, permitiendo a las organizaciones expandir sus redes de manera rápida y económica.
¿Cómo ofrece SD-WAN flexibilidad en la red?
SD-WAN permite a las organizaciones utilizar varios métodos de conexión, como MPLS, VPN, banda ancha o Internet público, para la conectividad de las sucursales, haciendo que la red sea más adaptable y resiliente.
¿Cómo ayuda SD-WAN a ahorrar costos?
SD-WAN puede reducir los costos de red al utilizar conexiones a Internet menos costosas en lugar de depender únicamente de los costosos circuitos MPLS, mientras sigue proporcionando una conectividad confiable.
¿Qué es la seguridad de Zero Trust en el contexto de SD-WAN?
La seguridad Zero Trust requiere una verificación estricta de la identidad y del dispositivo para el acceso a la red, sin importar dónde se encuentren los usuarios o los dispositivos. Esto convierte al modelo de seguridad Zero Trust en un complemento ideal para SD-WAN, que maneja tráfico de red que fluye en diversas direcciones desde una amplia gama de fuentes. Muchos proveedores integran de forma nativa las medidas de seguridad Zero Trust con sus ofertas de SD-WAN: este enfoque se denomina servicio de acceso seguro en el perímetro (SASE).
¿Qué implica la modernización de la red con SD-WAN?
La modernización de la red implica reemplazar o mejorar los equipos de red heredados con servicios proporcionados en la nube y tecnologías más flexibles como SD-WAN para apoyar mejor las necesidades empresariales modernas.
¿Cómo soporta SD-WAN la escalabilidad?
SD-WAN permite a las organizaciones agregar o eliminar sitios y ampliar el ancho de banda según sea necesario, gracias al uso de conexiones de Internet comunes, además de conexiones dedicadas a través de MPLS.
¿Qué es SASE y cómo se integra SD-WAN?
El servicio de acceso seguro en el perímetro (SASE) es un tipo de arquitectura de red y seguridad que integra la conectividad de red con funciones de seguridad de Zero Trust en un servicio unificado basado en la nube, y SD-WAN es un componente esencial de SASE.