什麼是網域詐騙?| 網站和電子郵件詐騙
網域詐騙是指偽造網站名稱或電子郵件名稱,使不安全或惡意網站和電子郵件看起來很安全。
學習目標
閱讀本文後,您將能夠:
- 瞭解網域是什麼
- 瞭解網站詐騙
- 瞭解電子郵件詐騙
- 探索防範網域詐騙的方法
複製文章連結
使用 Cloudflare 的免費 SSL/TLS 提高安全性和信任
文章摘要:
- 網域詐騙是指偽造網站 URL 或電子郵件地址來欺騙使用者。攻擊者在網路釣魚活動中使用這些手法來竊取認證、散播惡意程式碼或進行廣告詐騙。
- 攻擊者常採用同形異義字攻擊,使用視覺上相似的非拉丁字母 Unicode 字元來建立欺騙性的 URL。仔細檢查網站 URL 並驗證 SSL 憑證詳細資訊,有助於使用者識別這些惡意克隆網站。
- 雖然阻止網域詐騙相當困難,但組織可以透過為電子郵件實施 DMARC 與 DKIM 通訊協定來提升安全性。使用 SSL 憑證可進一步向造訪的使用者驗證網站的合法性。
什麼是網域詐騙?
網域詐騙是指網路犯罪分子假冒網站名稱或電子郵件網域來試圖欺騙使用者。網域詐騙的目的是將惡意電子郵件或網路釣魚網站偽裝成合法電子郵件或網站,誘使使用者與之互動。網域詐騙就像騙子一樣,向人們展示偽造的憑據以獲得信任,然後再利用其獲得好處。
網域詐騙通常用於網路釣魚攻擊。網路釣魚攻擊的目標是竊取個人資訊(例如帳戶登入認證或信用卡詳細資料)、誘騙受害者向攻擊者匯款,或誘騙使用者下載惡意軟體。網域詐騙還可以用於廣告詐騙,以誘使廣告客戶付款,但客戶的廣告展示在假冒網站上,而非他們以為的網站上。
網域詐騙不同於偽造 DNS或快取記憶體中毒,也不同於 BGP 劫持。這些方法用於將使用者導向到錯誤網站,比直接偽造名稱更加複雜。
什麼是網域?
網域(更準確地說是網域名稱)是網站的全名。「cloudflare.com」是網域名稱的一個範例。對於公司和組織,網域出現在員工電子郵件地址中的「@」符號之後。個人電子郵件帳戶可能使用「gmail.com」或「yahoo.com」作為其網域,但公司電子郵件通常使用公司的網站。(要瞭解有關網域的更多資訊,請參閱什麼是 DNS?)
網域詐騙有哪些主要類型?
網站/URL 詐騙
網站詐騙是指攻擊者使用與使用者知道並信任的合法網站的 URL 非常相似甚至完全相同的 URL 構建網站。除了模仿 URL 外,攻擊者還可以複製網站的內容和樣式以及影像和文字。
為了模仿 URL,攻擊者可以使用其他語言的字元或 Unicode 字元,這些字元看起來與常規 ASCII 字元幾乎完全相同。(這稱為同形異義詞攻擊。)有的詐騙 URL 可能會在 URL 中新增或替換常用字元,並期望使用者不會注意到這些字元,這種方式沒那麼有效。
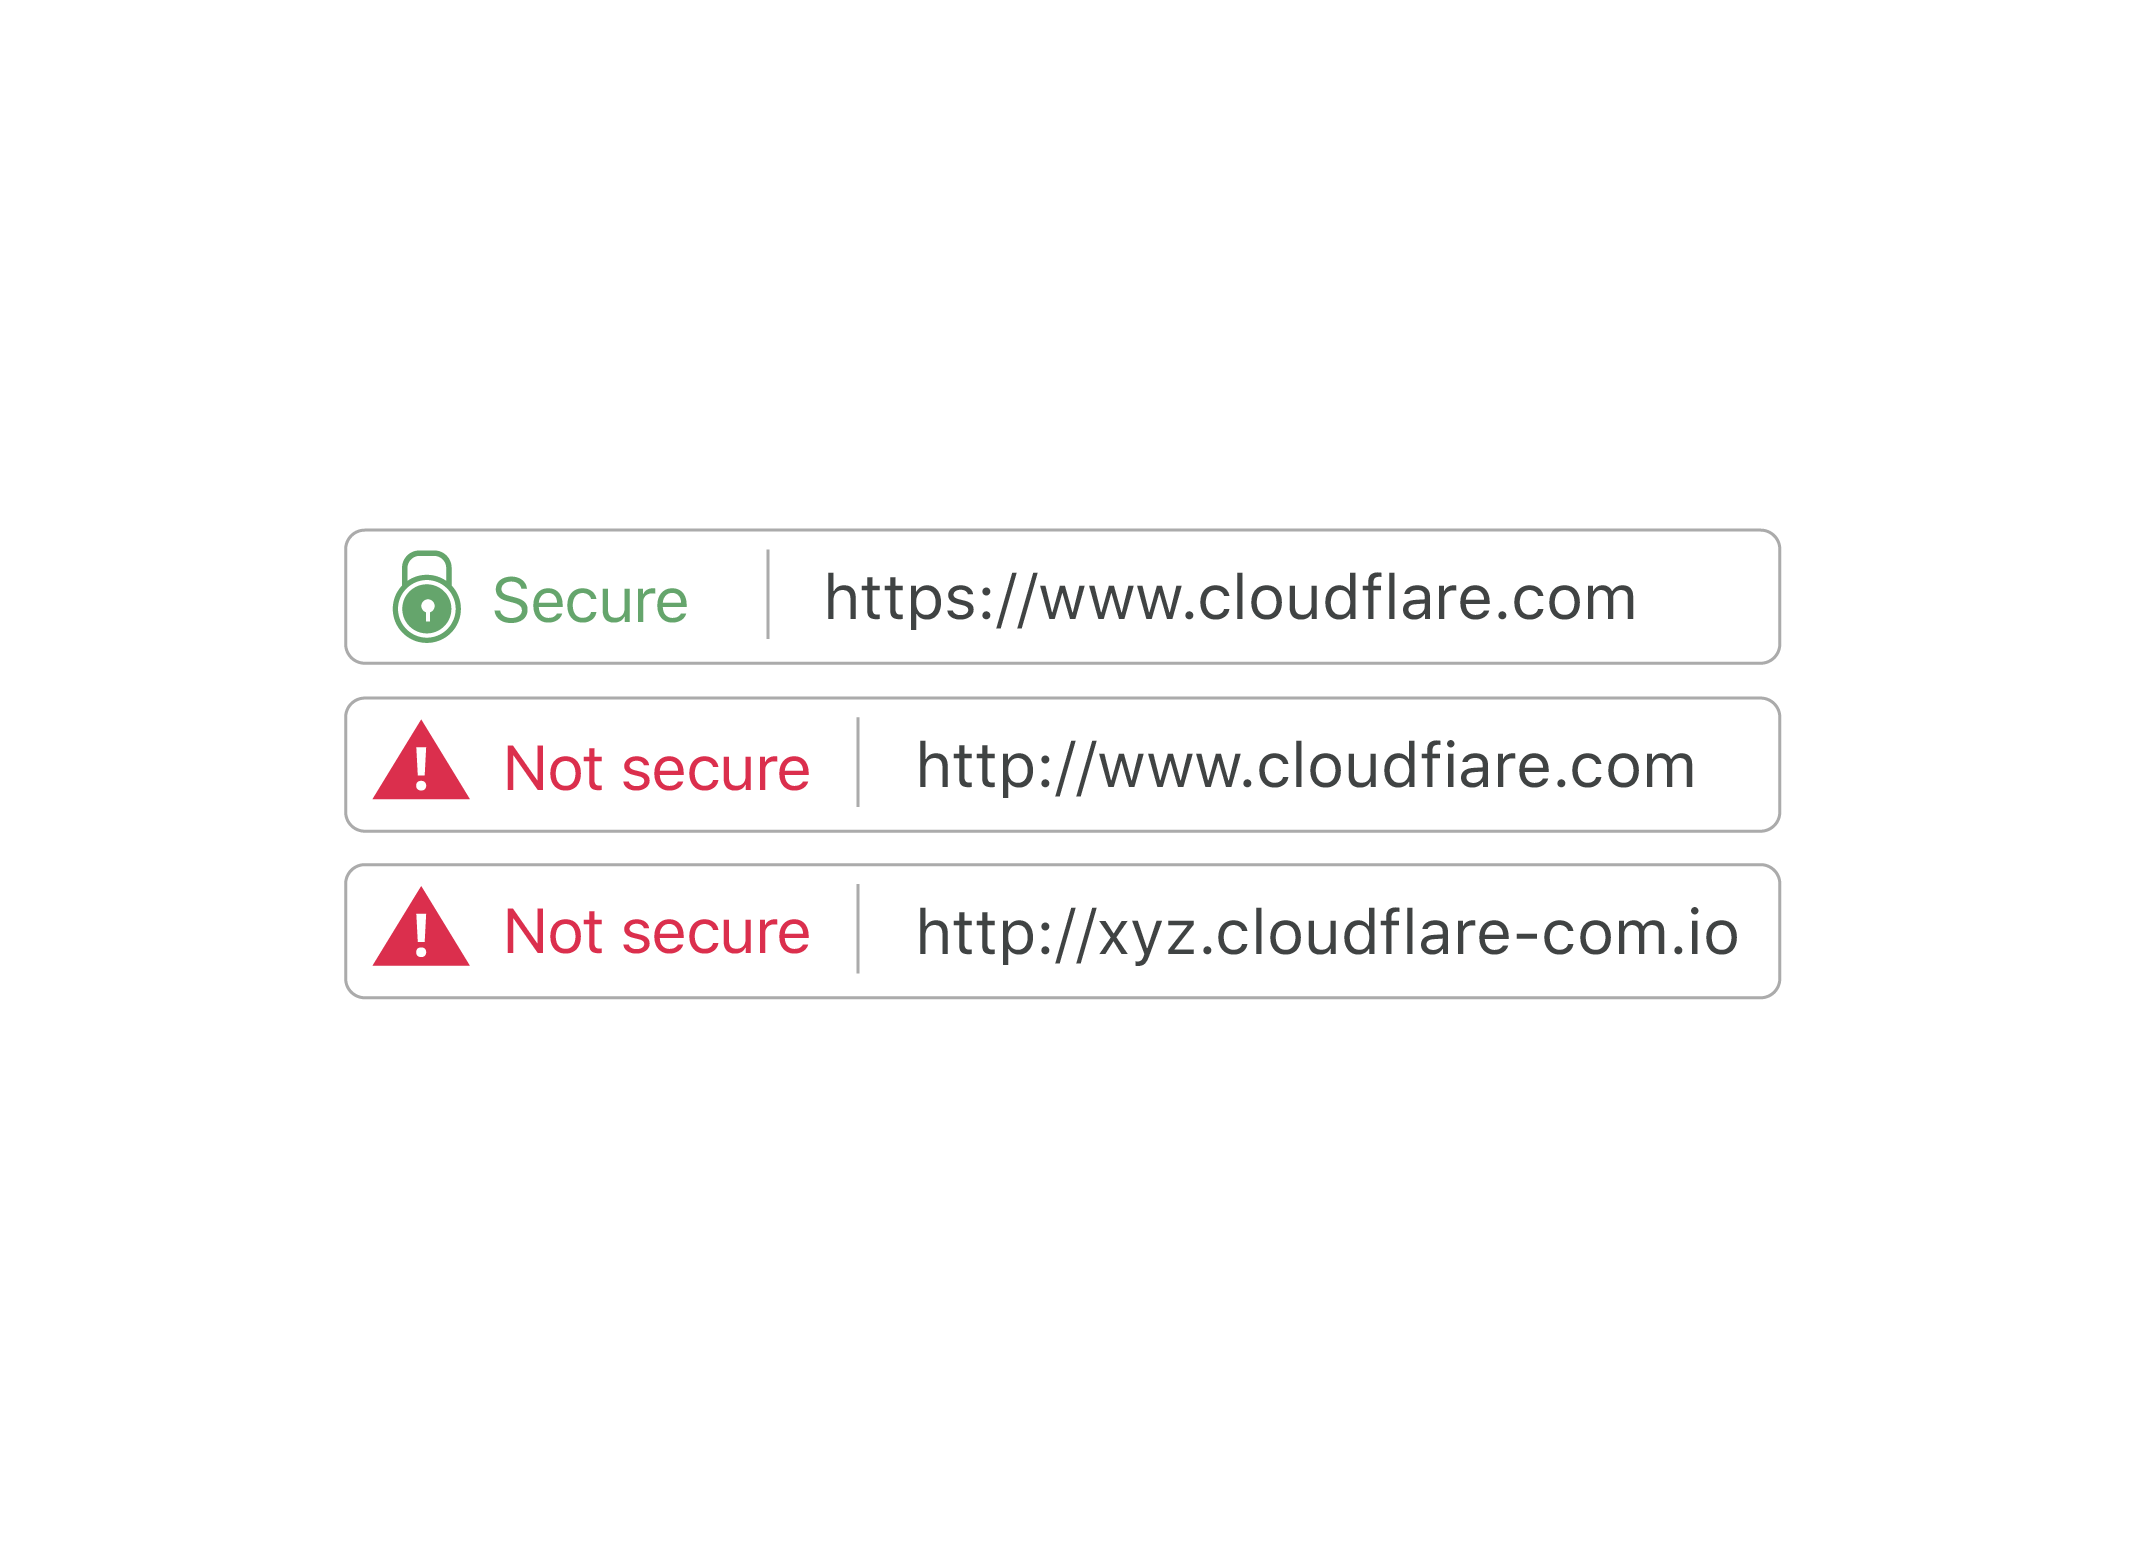
這些假冒網站通常用於網路釣魚等犯罪活動。透過 URL 看似合法的假冒登入頁面,可以誘騙使用者提交其登入認證。詐騙網站也可以用於騙局或惡作劇。
電子郵件詐騙
電子郵件詐騙是指攻擊者使用具有合法網站網域的虛假電子郵件地址。這是可能的,因為網域驗證沒有內建到簡易郵件傳輸通訊協定 (SMTP) 中,電子郵件是基於該通訊協定構建的。最近開發的電子郵件安全通訊協定(例如 DMARC 和 DKIM)提供了更強的驗證。
攻擊者通常會在網路釣魚攻擊中使用電子郵件詐騙。攻擊者會偽造網域名稱,讓使用者相信該網路釣魚郵件是合法郵件。一封看似來自公司代表的電子郵件乍一看比來自某個隨機網域的電子郵件更有說服力。
網路釣魚攻擊的目的可能是讓使用者存取某個網站、下載惡意程式碼、開啟惡意電子郵件附件、輸入帳戶認證,或將資金轉移到攻擊者控制的帳戶。
電子郵件詐騙通常與網站詐騙結合進行:透過電子郵件將使用者引向詐騙網站,然後讓使用者在網站中輸入目標帳戶的使用者名稱和密碼。
廣告中的網域詐騙
廣告詐騙者會偽造其自有網站的名稱,掩蓋其真正的流量來源,並提供欺騙性網域供廣告商出價。然後,展示廣告最終會出現在不良網站上,而不是廣告客戶想要展示其廣告的網站上。
使用者如何保護自己免受網域詐騙?
注意來源。連結來自電子郵件嗎?該電子郵件是意料之中的郵件嗎?意料之外的請求和警告通常來自詐騙者。
仔細查看 URL。是否包含其他多餘的字元?嘗試將 URL 複製並粘貼到新索引標籤中:看起來仍然一樣嗎?(這可以偵測同形異義詞攻擊。)
確保有 SSL 憑證。SSL 憑證是一個文字檔案,可識別網站並幫助加密往返網站的流量。SSL 憑證通常是由外部憑證授權單位頒發的,在頒發憑證之前,憑證授權單位將驗證憑證請求方確實擁有該網域名稱(儘管有時這種驗證相當少)。如今,幾乎所有合法網站都有 SSL 憑證。
檢查 SSL 憑證(若有)。SSL 憑證上列出的網域是預期的網域名稱嗎?(要在 Chrome 瀏覽器中查看 SSL 憑證,請按一下 URL 欄中的掛鎖,然後按一下「憑證」。)欺騙性網站可能有真實的 SSL 憑證,但是是針對欺騙性網域名稱的憑證,而非實際網域名稱的憑證。
將重要網站加入書簽。保留每個合法網站的瀏覽器內書簽。點擊書簽,而不是點選連結或鍵入 URL,可確保每次都載入正確的 URL。例如,不要輸入「mybank.com」或透過 Google 搜尋銀行網站,而是為該網站建立書簽。
公司如何阻止其網域被冒用?
SSL 憑證可以使攻擊者更加難以進行網站詐騙,因為攻擊者除了註冊欺騙性網域外還必須註冊欺騙性 SSL 憑證。(Cloudflare 提供免費 SSL 憑證。)
很遺憾,沒有方法可以阻止電子郵件中的網域詐騙。公司可以在透過 DMARC、DKIM 和其他通訊協定傳送的電子郵件中新增更多驗證,但是在沒有此驗證的情況下,外部方仍可以使用其網域傳送偽造的電子郵件。
常見問題集
什麼是網域詐騙?
網域詐騙是指網路犯罪分子冒充合法的網站名稱或電子郵件網域來欺騙使用者。其目的是獲取使用者的信任,使他們將惡意內容(例如網路釣魚網站或詐騙電子郵件)當作真實可信的內容來互動。
網站詐騙和電子郵件詐騙有什麼區別?
網站詐騙是指建立一個 URL 與可信任網站幾乎完全相同的虛假網站,通常會複製原網站的設計和影像,誘騙使用者輸入認證。電子郵件詐騙是指使用看似合法個人或公司網域的虛假地址傳送郵件。
攻擊者如何讓虛假 URL 看起來像真的一樣?
攻擊者經常使用同形異義字攻擊,將常規字元替換為看起來幾乎相同的 Unicode 字元或外語字元。其他方法包括在 URL 中新增或替換相似的字元,寄希望於受害者不會注意到細微的差異。
如何判斷網站是否被仿冒?
您應始終檢查 SSL 憑證,這有助於驗證網路伺服器的真實性。雖然詐騙網站可能也有憑證,但該憑證是簽發給假網域,而非真正的網域。您也可以透過複製並貼上網址到新分頁來查看字元是否變化,或尋找不屬於該 URL 的意外字元。
公司可以採取哪些步驟來阻止其網域被偽造?
雖然完全阻止網域偽造很困難,但企業可以透過使用需要驗證流程的 SSL 憑證來增加攻擊者的難度。針對電子郵件,組織可以實施 DMARC 和 DKIM 之類的安全通訊協定,為其傳送的郵件提供更好的驗證機制。
網域詐騙與 DNS 詐騙相同嗎?
網域詐騙是一種偽造名稱或外觀的相對簡單技術。而 DNS 詐騙(又稱快取投毒)和 BGP 劫持則是透過操控網際網路底層基礎架構,將使用者重新導向錯誤網站的技術,在技術上更為複雜。