O que é movimento lateral?
O movimento lateral é como os invasores se espalham por várias partes de uma rede.
Objetivos de aprendizado
Após ler este artigo, você será capaz de:
- Defina movimento lateral
- Descreva como ocorre o movimento lateral
- Liste as medidas preventivas para retardar ou interromper o movimento lateral
Conteúdo relacionado
Quer saber mais?
Assine o theNET, uma recapitulação mensal feita pela Cloudflare dos insights mais populares da internet.
Copiar o link do artigo
O que é movimento lateral?
Na segurança de rede, o movimento lateral é o processo pelo qual os invasores se espalham de um ponto de entrada para o resto da rede. Existem muitos métodos pelos quais eles podem fazer isso. Por exemplo, um ataque pode começar com um malware no computador desktop de um funcionário. A partir daí, o invasor tenta mover-se lateralmente para infectar outros computadores na rede, infectar servidores internos e assim por diante até atingir seu alvo final.
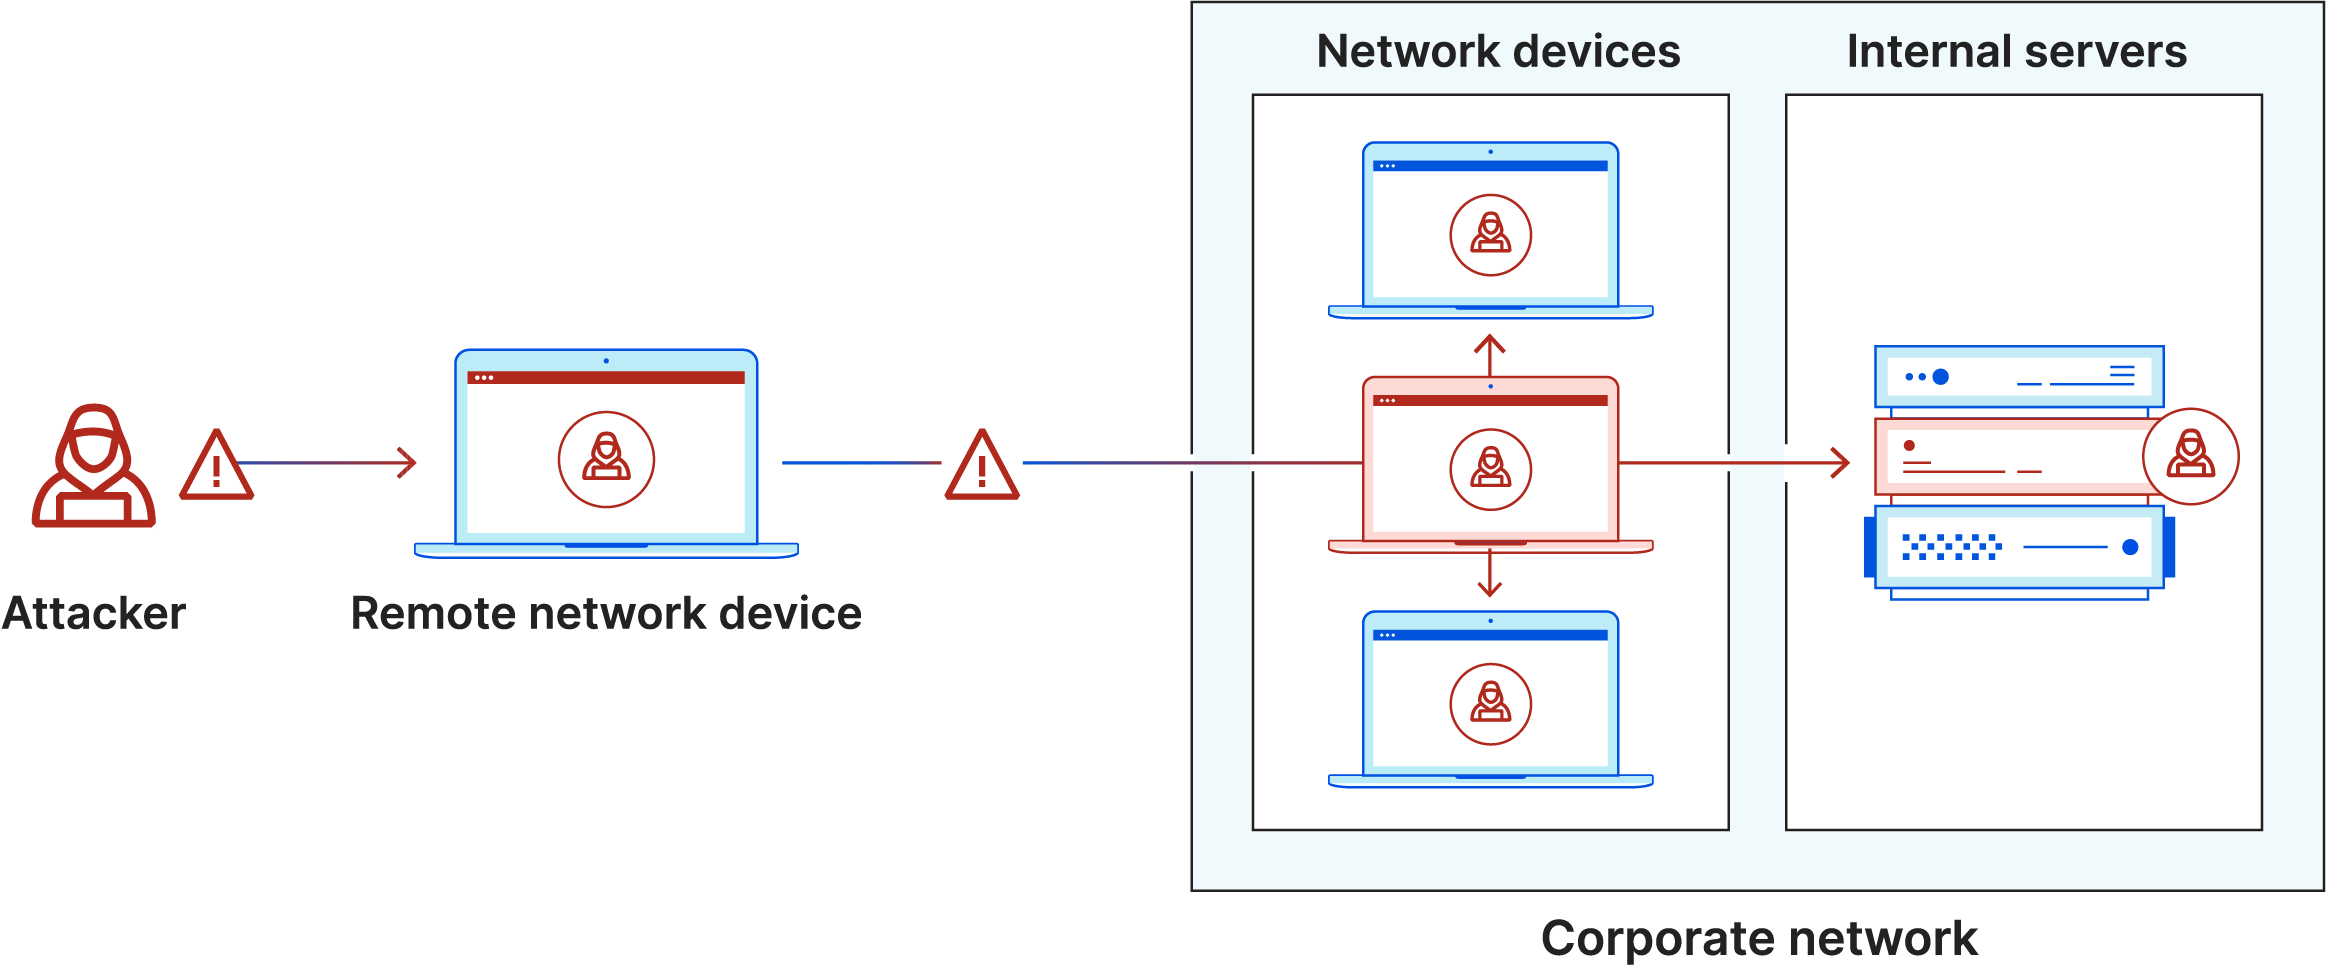
O objetivo dos invasores é mover-se lateralmente sem serem detectados. Mas mesmo se uma infecção for descoberta no dispositivo inicial, ou se suas atividades forem detectadas, o invasor pode manter sua presença na rede se tiver infectado uma ampla variedade de dispositivos.
Imagine um grupo de ladrões que entra em uma casa por uma janela aberta e, em seguida, cada um vai para um cômodo diferente da casa. Mesmo que um único ladrão seja descoberto em um cômodo, os outros podem continuar roubando itens. Da mesma forma, o movimento lateral permite que um invasor entre nas várias "salas" de uma rede — servidores, endpoints, acesso ao aplicativo — tornando o ataque difícil de conter.
Embora alguns aspectos possam ser automatizados, o movimento lateral costuma ser um processo manual dirigido por um invasor ou grupo de invasores. Essa abordagem prática permite que os invasores ajustem seus métodos à rede em questão. Também permite que eles respondam rapidamente a contramedidas de segurança aplicadas por administradores de rede e segurança.
Como acontece o movimento lateral?
O movimento lateral começa com um ponto de entrada inicial na rede. Este ponto de entrada pode ser uma máquina infectada por malware que se conecta à rede, um conjunto roubado de credenciais do usuário (nome de usuário e senha), uma exploração de vulnerabilidade por meio da porta aberta de um servidor ou vários outros métodos de ataque .
Normalmente, o invasor estabelece uma conexão entre o ponto de entrada e seu servidor de comando e controle (C&C). Seu servidor C&C emite comandos para qualquer malware instalado e armazena os dados coletados de dispositivos infectados por malware ou controlados remotamente.
Assim que o invasor se firma em um dispositivo dentro da rede, ele realiza o reconhecimento. Ele descobre o máximo que pode sobre a rede, incluindo a que o dispositivo comprometido tem acesso e, se ele comprometeu a conta de um usuário, quais privilégios o usuário possui.
A próxima etapa para o invasor começar a se mover lateralmente é um processo denominado "escalonamento de privilégios".
Escalonamento de privilégios
O escalonamento de privilégios ocorre quando um usuário (legítimo ou ilegítimo) ganha mais privilégios do que deveria. O escalonamento de privilégios às vezes ocorre acidentalmente no gerenciamento de identidade e acesso (IAM) quando os privilégios do usuário não são rastreados e atribuídos corretamente. Por outro lado, os invasores exploram intencionalmente as falhas nos sistemas para aumentar seus privilégios em uma rede.
Se eles entraram na rede por meio de uma vulnerabilidade ou infecção por malware, os invasores podem usar um keylogger (que rastreia as teclas que os usuários digitam) para roubar as credenciais do usuário. Ou eles podem ter entrado em uma rede inicialmente roubando credenciais em um ataque de phishing. Seja como for, os invasores começam com um conjunto de credenciais e os privilégios associados a essa conta de usuário. Eles visam maximizar o que podem fazer com essa conta e, em seguida, se espalham para outras máquinas e usam ferramentas de roubo de credenciais para assumir o controle de outras contas à medida que avançam.
Para obter o tipo de acesso necessário para causar o máximo de dano ou atingir seu alvo, o invasor geralmente precisa de privilégios de nível de administrador. Portanto, eles se movem lateralmente pela rede até adquirirem credenciais de administrador. Depois que essas credenciais são obtidas, isso basicamente dá a ele o controle de toda a rede.
Camuflagem e contramedidas durante o movimento lateral
Durante todo o processo de movimentação lateral, o invasor provavelmente está prestando muita atenção às contramedidas da equipe de segurança da organização. Por exemplo, se a organização descobrir uma infecção por malware em um servidor e desligar esse servidor do resto da rede para colocar a infecção em quarentena, o invasor pode esperar algum tempo antes de realizar outras ações para que sua presença não seja detectada em dispositivos adicionais.
Os invasores podem instalar backdoors para garantir que possam entrar novamente na rede se sua presença for detectada e removida com êxito de todos os terminais e servidores. (Um backdoor é uma maneira secreta de entrar em um sistema seguro).
Os invasores também tentam combinar suas atividades com o tráfego de rede normal, pois o tráfego de rede incomum pode alertar os administradores sobre sua presença. A integração torna-se mais fácil, pois eles comprometem mais contas de usuários legítimos.
Que tipos de ataques usam movimento lateral?
Muitas categorias de ataques dependem de movimento lateral para alcançar tantos dispositivos quanto possível ou para viajar por toda a rede até que um objetivo específico seja alcançado. Alguns desses tipos de ataque incluem:
- Ransomware: os invasores de ransomware visam infectar o maior número possível de dispositivos para garantir que tenham o máximo de poder para exigir o pagamento do resgate. Em particular, o ransomware tem como alvo servidores internos que contêm dados essenciais para os processos diários de uma organização. Isso garante que, uma vez ativada, a infecção do ransomware danificará gravemente as operações da organização, pelo menos temporariamente.
- Exfiltração de dados: exfiltração de dados é o processo de mover ou copiar dados de um ambiente controlado sem autorização. Os invasores exfiltram dados por uma série de razões: roubar propriedade intelectual, obter dados pessoais para realizar roubo de identidade ou para manter os dados que roubam para obter resgate, como em um ataque doxware ou certos tipos de ataques de ransomware. Os invasores geralmente precisam se mover lateralmente a partir de um ponto inicial de comprometimento para alcançar os dados que desejam.
- Espionagem: estados-nações, grupos do crime cibernético organizado ou corporações rivais podem ter seus motivos para monitorar atividades dentro de uma organização. Se o objetivo de um ataque for espionagem, em vez de puro ganho financeiro, os invasores tentarão não ser detectados e integrados à rede pelo maior tempo possível. Isso contrasta com os ataques de ransomware, nos quais o invasor deseja eventualmente chamar a atenção para suas ações para receber um resgate. Também difere da exfiltração de dados, na qual o invasor pode não se importar se ele será detectado ao obter os dados que buscava.
- Infecção de botnet: os invasores podem adicionar os dispositivos que controlam a uma botnet. As botnets podem ser usadas para vários fins maliciosos; em particular, elas são comumente usadas em ataques de negação de serviço distribuída (DDoS). O movimento lateral ajuda um invasor a adicionar tantos dispositivos quanto possível à sua botnet, tornando-a mais poderosa.
Como parar o movimento lateral
Essas medidas preventivas podem tornar o movimento lateral muito mais difícil para os invasores:
O teste de penetração pode ajudar as organizações a fechar as partes vulneráveis da rede que poderiam permitir o movimento lateral. No teste de penetração, uma organização contrata um hacker ético para testar a segurança de sua segurança, tentando penetrar o mais profundamente possível na rede, sem ser detectado. O hacker então compartilha suas descobertas com a organização, que pode usar essas informações para consertar as falhas de segurança exploradas pelo hacker.
A segurança Zero Trust é uma filosofia de segurança de rede que não confia em nenhum usuário, dispositivo ou conexão por padrão. Uma rede Zero Trust pressupõe que todos os usuários e dispositivos representam uma ameaça e reautentica continuamente os usuários e os dispositivos. O Zero Trust também usa uma abordagem de privilégios mínimos para controle de acesso e divide as redes em pequenos segmentos. Essas estratégias tornam a escala de privilégios muito mais difícil para o invasor e tornam a detecção e a quarentena da infecção inicial muito mais fáceis para os administradores de segurança.
A segurança de endpoint envolve a varredura regular de dispositivos endpoint (computadores desktop, notebooks, smartphones, etc.) com software antimalware, entre outras tecnologias de segurança.
O IAM é um componente essencial para prevenir o movimento lateral. Os privilégios do usuário devem ser gerenciados de perto: se os usuários tiverem mais privilégios do que estritamente precisam, as consequências de um controle de conta tornam-se mais sérias. Além disso, o uso da autenticação de dois fatores (2FA) pode ajudar a interromper o movimento lateral. Em um sistema que usa autenticação de dois fatores, obter as credenciais do usuário não é suficiente para que um invasor comprometa uma conta; o invasor também precisa roubar o token de autenticação secundário, o que é muito mais difícil.
O Cloudflare One combina serviços de rede com serviços de segurança Zero Trust. Ele se integra com soluções de gerenciamento de identidade e segurança de endpoints para substituir um mosaico de produtos de segurança por uma única plataforma que evita movimento lateral e outros ataques. Saiba mais sobre o Cloudflare One e outras soluções de segurança de rede.
Perguntas frequentes
Qual é a definição de movimento lateral em um ataque cibernético?
O movimento lateral é uma técnica em que um invasor, após conseguir a entrada inicial em uma rede, espalha seu alcance para outros aplicativos e dispositivos dentro dessa mesma rede. Os invasores usam o movimento lateral para encontrar dados ou ativos de alto valor que não estavam acessíveis a partir de seu ponto de entrada original.
Por que os invasores usam movimento lateral?
A maioria das violações de segurança iniciais ocorre em endpoints que não abrigam as informações mais confidenciais de uma organização, como o notebook de um único funcionário. Os invasores usam o movimento lateral para se afastar desse ponto de entrada e encontrar ativos mais valiosos, assim como um assaltante de banco pode começar pela porta da frente do banco antes de tentar alcançar o cofre do banco.
Quais são os estágios típicos de um ataque de movimento lateral?
Este processo geralmente segue uma sequência de três etapas:
- Reconhecimento: o invasor examina a rede para mapear usuários, dispositivos e a estrutura geral da rede.
- Roubo de credenciais: os invasores tentam roubar informações de login de outros usuários para aumentar seu nível de acesso.
- Obter acesso: eles usam essas credenciais roubadas para fazer login em sistemas adicionais até atingirem seu alvo final.
Como a segurança Zero Trust pode ajudar a impedir o movimento lateral?
A segurança Zero Trust opera com base no princípio de que nenhum usuário ou dispositivo deve ser confiável por padrão, mesmo que já estejam dentro da rede. Ela pressupõe que as ameaças já podem estar presentes dentro de uma rede e usa tecnologias como a microssegmentação para cortar o acesso não autorizado ao restante da rede, contendo o ataque inicial antes que ele possa se espalhar.
Qual é o papel da microssegmentação em impedir invasores?
A microssegmentação divide uma rede em zonas muito menores e isoladas. Isso limita o raio de impacto de um ataque. Se um segmento é comprometido, o invasor fica preso lá e não consegue se mover facilmente para outras partes da rede.
Como a Cloudflare ajuda as organizações a se defenderem contra essas técnicas?
A Cloudflare oferece uma plataforma Zero Trust que substitui modelos de rede tradicionais e vulneráveis. Isso permite que as organizações implementem controles de acesso baseados em identidade e microssegmentação, bloqueando os caminhos que os invasores usam para se mover lateralmente.