La cerimonia di firma della root DNSSEC
La zona DNS principale contiene informazioni su come interrogare i server dei nomi dei domini di primo livello (TLD) (.com, .edu, .org ecc.) Consente agli utenti di Internet di accedere a nomi di dominio in tutti i TLD, anche quelli nuovi come .software e .bank, rendendolo parte integrante dell'Internet globale.
Obiettivi di apprendimento
Dopo aver letto questo articolo sarai in grado di:
- Comprendere cos'è la Cerimonia di firma della root
- Identificare le figure principali coinvolte nella Cerimonia di firma della root
- Conoscere i dettagli della Cerimonia di firma della root
Argomenti correlati
Vuoi saperne di più?
Abbonati a theNET, il riepilogo mensile di Cloudflare sulle tematiche più discusse in Internet.
Copia link dell'articolo
Nell'articolo Come funziona DNSSEC, abbiamo spiegato come la fiducia nel DNSSEC derivi dal record di risorse DS della zona madre. Tuttavia, la zona DNS root non ha un genitore, quindi come possiamo fidarci dell'integrità e dell'autenticità delle sue informazioni?
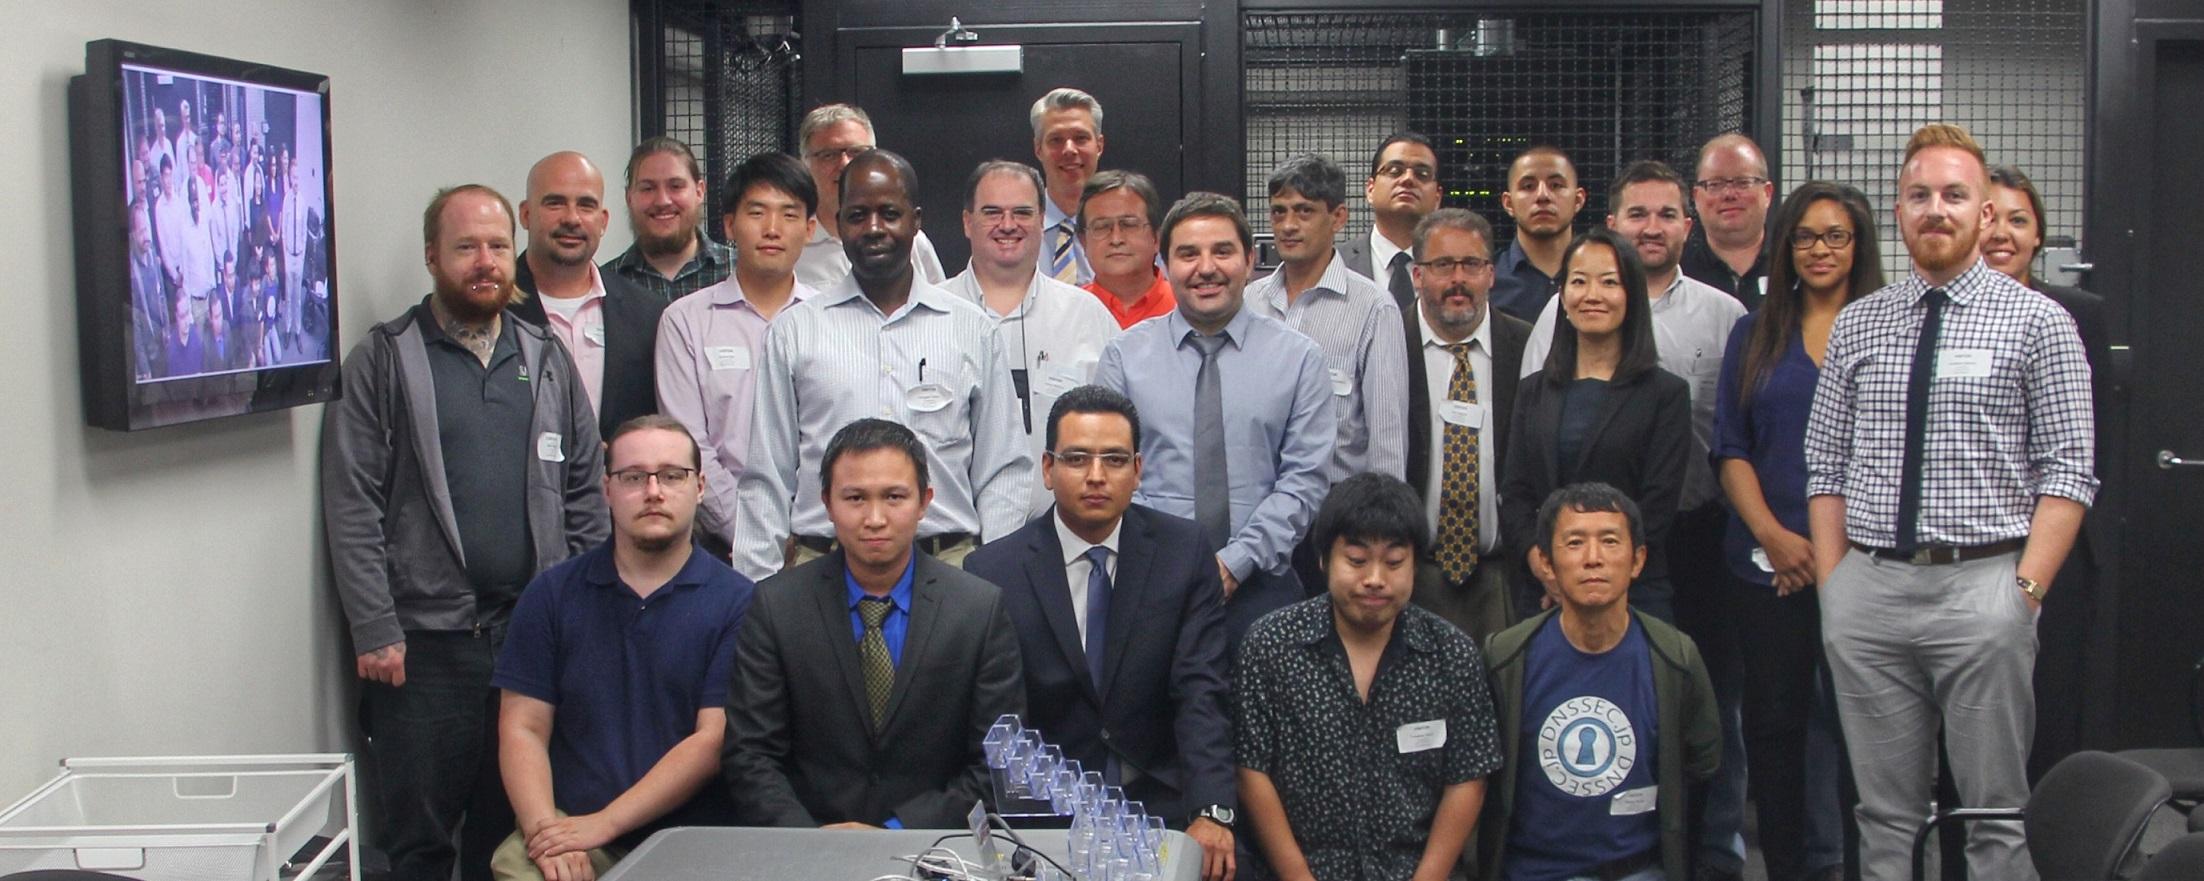
Foto per gentile concessione di IANA
Questo è lo scopo della Cerimonia di firma della root, una procedura rigorosa che prevede la firma delle informazioni di chiave pubblica della zona DNS principale per i prossimi mesi. La chiave di firma privata utilizzata in questo processo è letteralmente la chiave dell'intera Internet protetta dal protocollo DNSSEC. Una cerimonia pubblica, verificata e strettamente controllata per l'accesso a questa chiave è una necessità per il successo del DNSSEC come standard globale.
Ólafur Guðmundsson, responsabile dell'ingegneria di Cloudflare e Crypto Officer dell'ICANN, ha partecipato alla cerimonia lo scorso agosto. Queste sono le sue riflessioni sulla Cerimonia.
Dove si trova la chiave di firma della root?
Esistono due sedi geograficamente distinte che custodiscono la chiave di firma fondamentale, ovvero El Segundo in California e Culpeper in Virginia. Entrambe le strutture sono sicure e custodiscono copie di riserva della chiave. La cerimonia si alterna tra le sedi di El Segundo e Culpeper.
I partecipanti alla cerimonia
- L'Amministratore della cerimonia
- Un testimone interno
- Il Credentials Safe Controller
- L'Hardware Safe Controller
- Crypto Officer 1
- Crypto Officer 2
- Crypto Officer 3
Ognuno di questi partecipanti può compiere solo alcune parti della cerimonia. I loro ruoli sono ripartiti in modo da assicurare una probabilità inferiore a 1:1.000.000 che un gruppo di cospiratori possa compromettere la chiave di firma fondamentale, ipotizzando un tasso di disonestà del 5% (sì, questa percentuale è formalmente inserita nelle specifiche) tra questi individui.

I primi quattro fanno parte dello staff dell'ICANN, mentre i tre crypto officer sono dei volontari affidabili della comunità di Internet. Anche Verisign svolge un ruolo importante, in quanto è il manutentore della zona root responsabile della generazione della chiave di firma della zona root che viene firmata durante la cerimonia. Inoltre, l'intera procedura è controllata da due società di revisione delle Big Four che non sono associate né a Verisign né all'ICANN.
I preparativi della Cerimonia
Ci sono solo 14 Crypto Officer disponibili in tutto il mondo (7 sono affiliati a ciascuna località), e almeno tre di loro devono partecipare alla cerimonia. Quindi, il primo passo consiste nel sondare i Crypto Officer per trovare una finestra di due giorni in cui 4-5 di loro possano partecipare. Di solito cerchiamo di trovare un periodo in cui siano disponibili più dei tre minimi, poiché emergenze o problemi di viaggio possono causare la cancellazione di una cerimonia.
L'ultima cerimonia si è svolta il 13 agosto presso la struttura di El Segundo. Per entrare nella struttura, ho dovuto esibire un documento d'identità ufficiale e mostrare il contenuto della mia borsa. In cambio, ho ricevuto una striscia identificativa attaccata alla camicia. Poi ho aspettato che un addetto dell'ICANN mi accompagnasse all'interno. Per passare la porta, ha dovuto strisciare una carta d'accesso e mettere la mano su uno scanner.
La prima tappa è stata una sala conferenze dove veniva servito il pranzo. Ci siamo mescolati lì in attesa dell'arrivo del resto dei partecipanti alla cerimonia. Essendo dei Crypto Officer, la maggior parte delle chiacchiere ruotavano intorno a modi per sottrarre la chiave di firma di root. Abbiamo pensato che sarebbe bastata mezz'ora o poco più per fare un buco nel muro e uscire con la cassaforte; tuttavia, questo avrebbe probabilmente fatto scattare i sensori sismici, così avremmo saputo che la chiave era compromessa.
Una volta che tutti si sono presentati, siamo stati accompagnati alla sala della cerimonia in piccoli gruppi, poiché la sala d'ingresso può contenere solo circa 8 persone. In questa sala firmiamo un registro prima di poter accedere alla sala della cerimonia principale. Per accedere alla sala d'ingresso, un membro del personale ICANN deve utilizzare una smart card. Per accedere alla sala principale è necessaria la scansione della sua retina.
Un uomo entra in una stanza con due casseforti
La sala della cerimonia dispone di una gabbia sul lato che contiene due casseforti. Queste casseforti custodiscono tutto il materiale sensibile utilizzato durante la cerimonia. L'ingresso nella gabbia può avvenire solo in presenza dell'Amministratore della cerimonia e di un testimone interno. Questo è reso possibile da una seconda scansione della retina e dalle carte di accesso dell'amministratore della cerimonia e del testimone interno.

Tuttavia, né l'Amministratore della cerimonia né il testimone interno possono effettivamente aprire le casseforti. Per farlo, sono necessari i Safe Controllers
La cassaforte delle credenziali
Il Credentials Safe Controller apre la prima cassaforte e all'interno troviamo diverse cassette di sicurezza, ognuna delle quali richiede due chiavi. L'Amministratore della cerimonia ha una di queste chiavi, e ognuno dei Crypto Officer ha una chiave per una casella diversa. Insieme (e in presenza del testimone interno e del Credentials Safe Controller), l'Amministratore della cerimonia e i Crypto Officer aprono tre cassette di sicurezza.

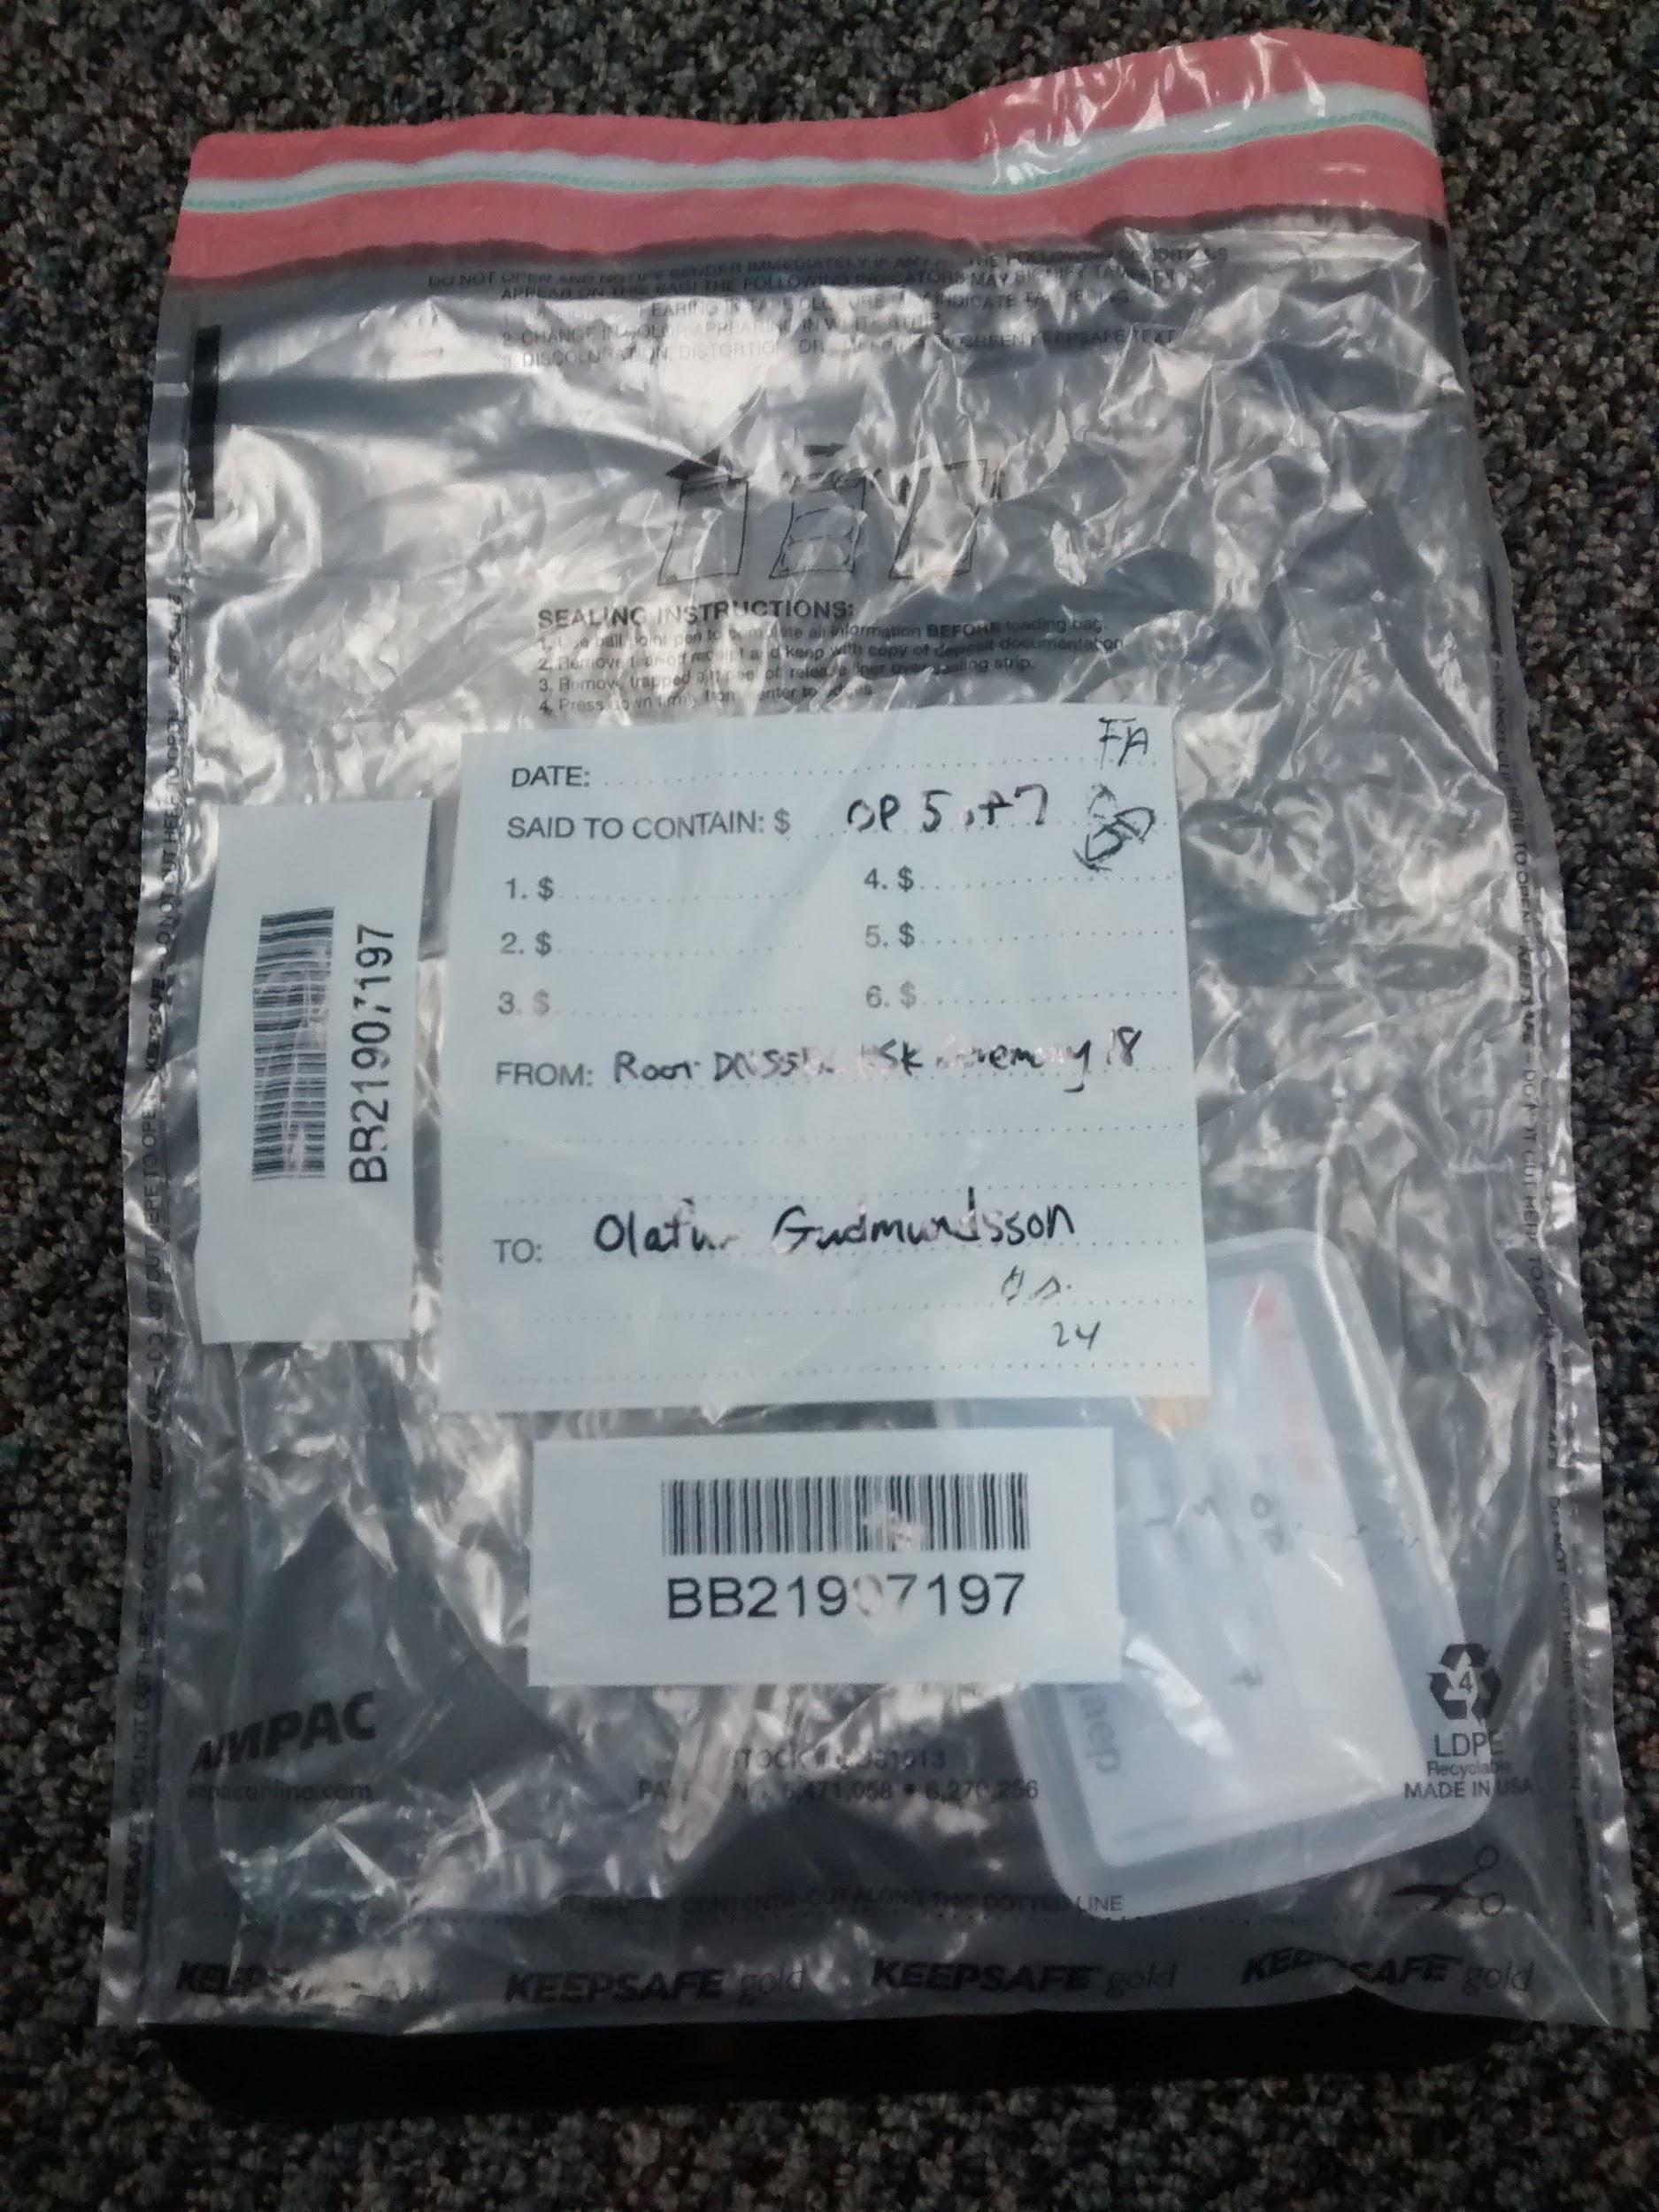
Ogni cassetta di sicurezza contiene una scheda operatore e una scheda di autorizzazione di sicurezza per l'Hardware Security Module (HSM), di cui parleremo nella prossima sezione. Per sbloccare l'HSM sono necessarie tre schede operatore, motivo per cui sono tre i Crypto Officer che devono partecipare alla cerimonia. Le carte dei permessi di sicurezza vengono utilizzate solo quando dobbiamo trasferire la chiave di firma di root, quindi di solito le lasciamo nella cassetta di sicurezza.
Entrambe le carte sono conservate all'interno di custodie di plastica avvolte in buste antimanomissione (se non si fosse già capito, gran parte della cerimonia ruota attorno allo scovare eventuali malintenzionati). Quando non vengono utilizzate, queste tessere rimangono nella cassaforte, il che significa che l'ultima volta che qualcuno le ha toccate è stato in occasione della precedente Cerimonia di firma della root. I sacchetti antimanomissione aiutano a garantire che non siano stati alterati nel frattempo.
Anche le custodie di plastica sono molto importanti, poiché qualcuno ha scoperto che era possibile manipolare le carte infilando degli aghi nella busta antimanomissione, cosa che non sarebbe stata necessariamente notata durante l'ispezione della busta. Questo è un buon esempio di come le procedure di sicurezza intorno alla cerimonia siano in continua evoluzione.
La cassaforte hardware
L'Hardware Safe Controller entra quindi nella camera blindata e apre la seconda cassaforte, che contiene un modulo di sicurezza hardware (HSM) a prova di manomissione. L'HSM è un dispositivo fisico di calcolo progettato specificamente per lavorare con materiale crittografico sensibile. Si può pensare che sia una cassetta di sicurezza digitale per la chiave di firma a cui si può accedere solo con le tre carte operatore che abbiamo raccolto dalla cassaforte delle credenziali.

L'HSM non può essere utilizzato senza un'interfaccia esterna, quindi la cassaforte hardware contiene anche uno speciale computer portatile che può inviare comandi all'HSM. Questo portatile non ha una batteria, un disco rigido e nemmeno una batteria di backup dell'orologio e quindi non può memorizzare lo stato una volta scollegato. L'obiettivo è eliminare qualsiasi possibilità che la chiave di firma principale lasci l'HSM al termine della cerimonia.
Ora abbiamo l'hardware per eseguire la Cerimonia di firma della root. Si noti che la presenza di tutti e 7 i partecipanti è necessaria per accedere fisicamente ai materiali per la cerimonia. Anche in questo caso, l'idea è di ridurre al minimo il rischio di malintenzionati, separando l'accesso all'HSM da quello alle schede operatore che lo attivano.
Da questa cassaforte sono stati estratti anche una USB contenente i registri di ciascuna delle cerimonie precedenti e un DVD utilizzato per avviare il computer portatile (entrambi nelle loro buste antimanomissione).
Configurazione dell'apparecchiatura
Ora siamo pronti per la Cerimonia di firma della root. Tutte le attrezzature sono disposte su un tavolo, ben visibili a tutti i partecipanti, così come la telecamera utilizzata per verificare le procedure.
Uno alla volta, ciascuno dei tre Crypto Officer viene chiamato al tavolo e gli viene chiesto di consegnare la scheda operatore HSM che ha prelevato dalla sua cassetta di sicurezza. Prima di consegnare la scheda, ogni Crypto Officer si accerta che la busta antimanomissione sia nelle medesime condizioni di quando è stata riposta nella cassetta di sicurezza al termine della cerimonia precedente. Una volta consegnata la scheda, solo l'amministratore della cerimonia ha facoltà di toccarla.

L'amministratore della cerimonia avvia il portatile da un DVD e inizializza l'USB che registra i log della cerimonia. Bisogna ricordare che il portatile non dispone di una batteria di backup, quindi l'ora deve essere impostata manualmente osservando uno speciale orologio a parete posto nella sala della cerimonia. È il medesimo orologio utilizzato dalla prima cerimonia avvenuta cinque anni fa ed è completamente isolato dal resto del mondo. L'ora indicata è leggermente imprecisa ma questo non è un problema dato che viene utilizzata solo a scopo di registrazione.
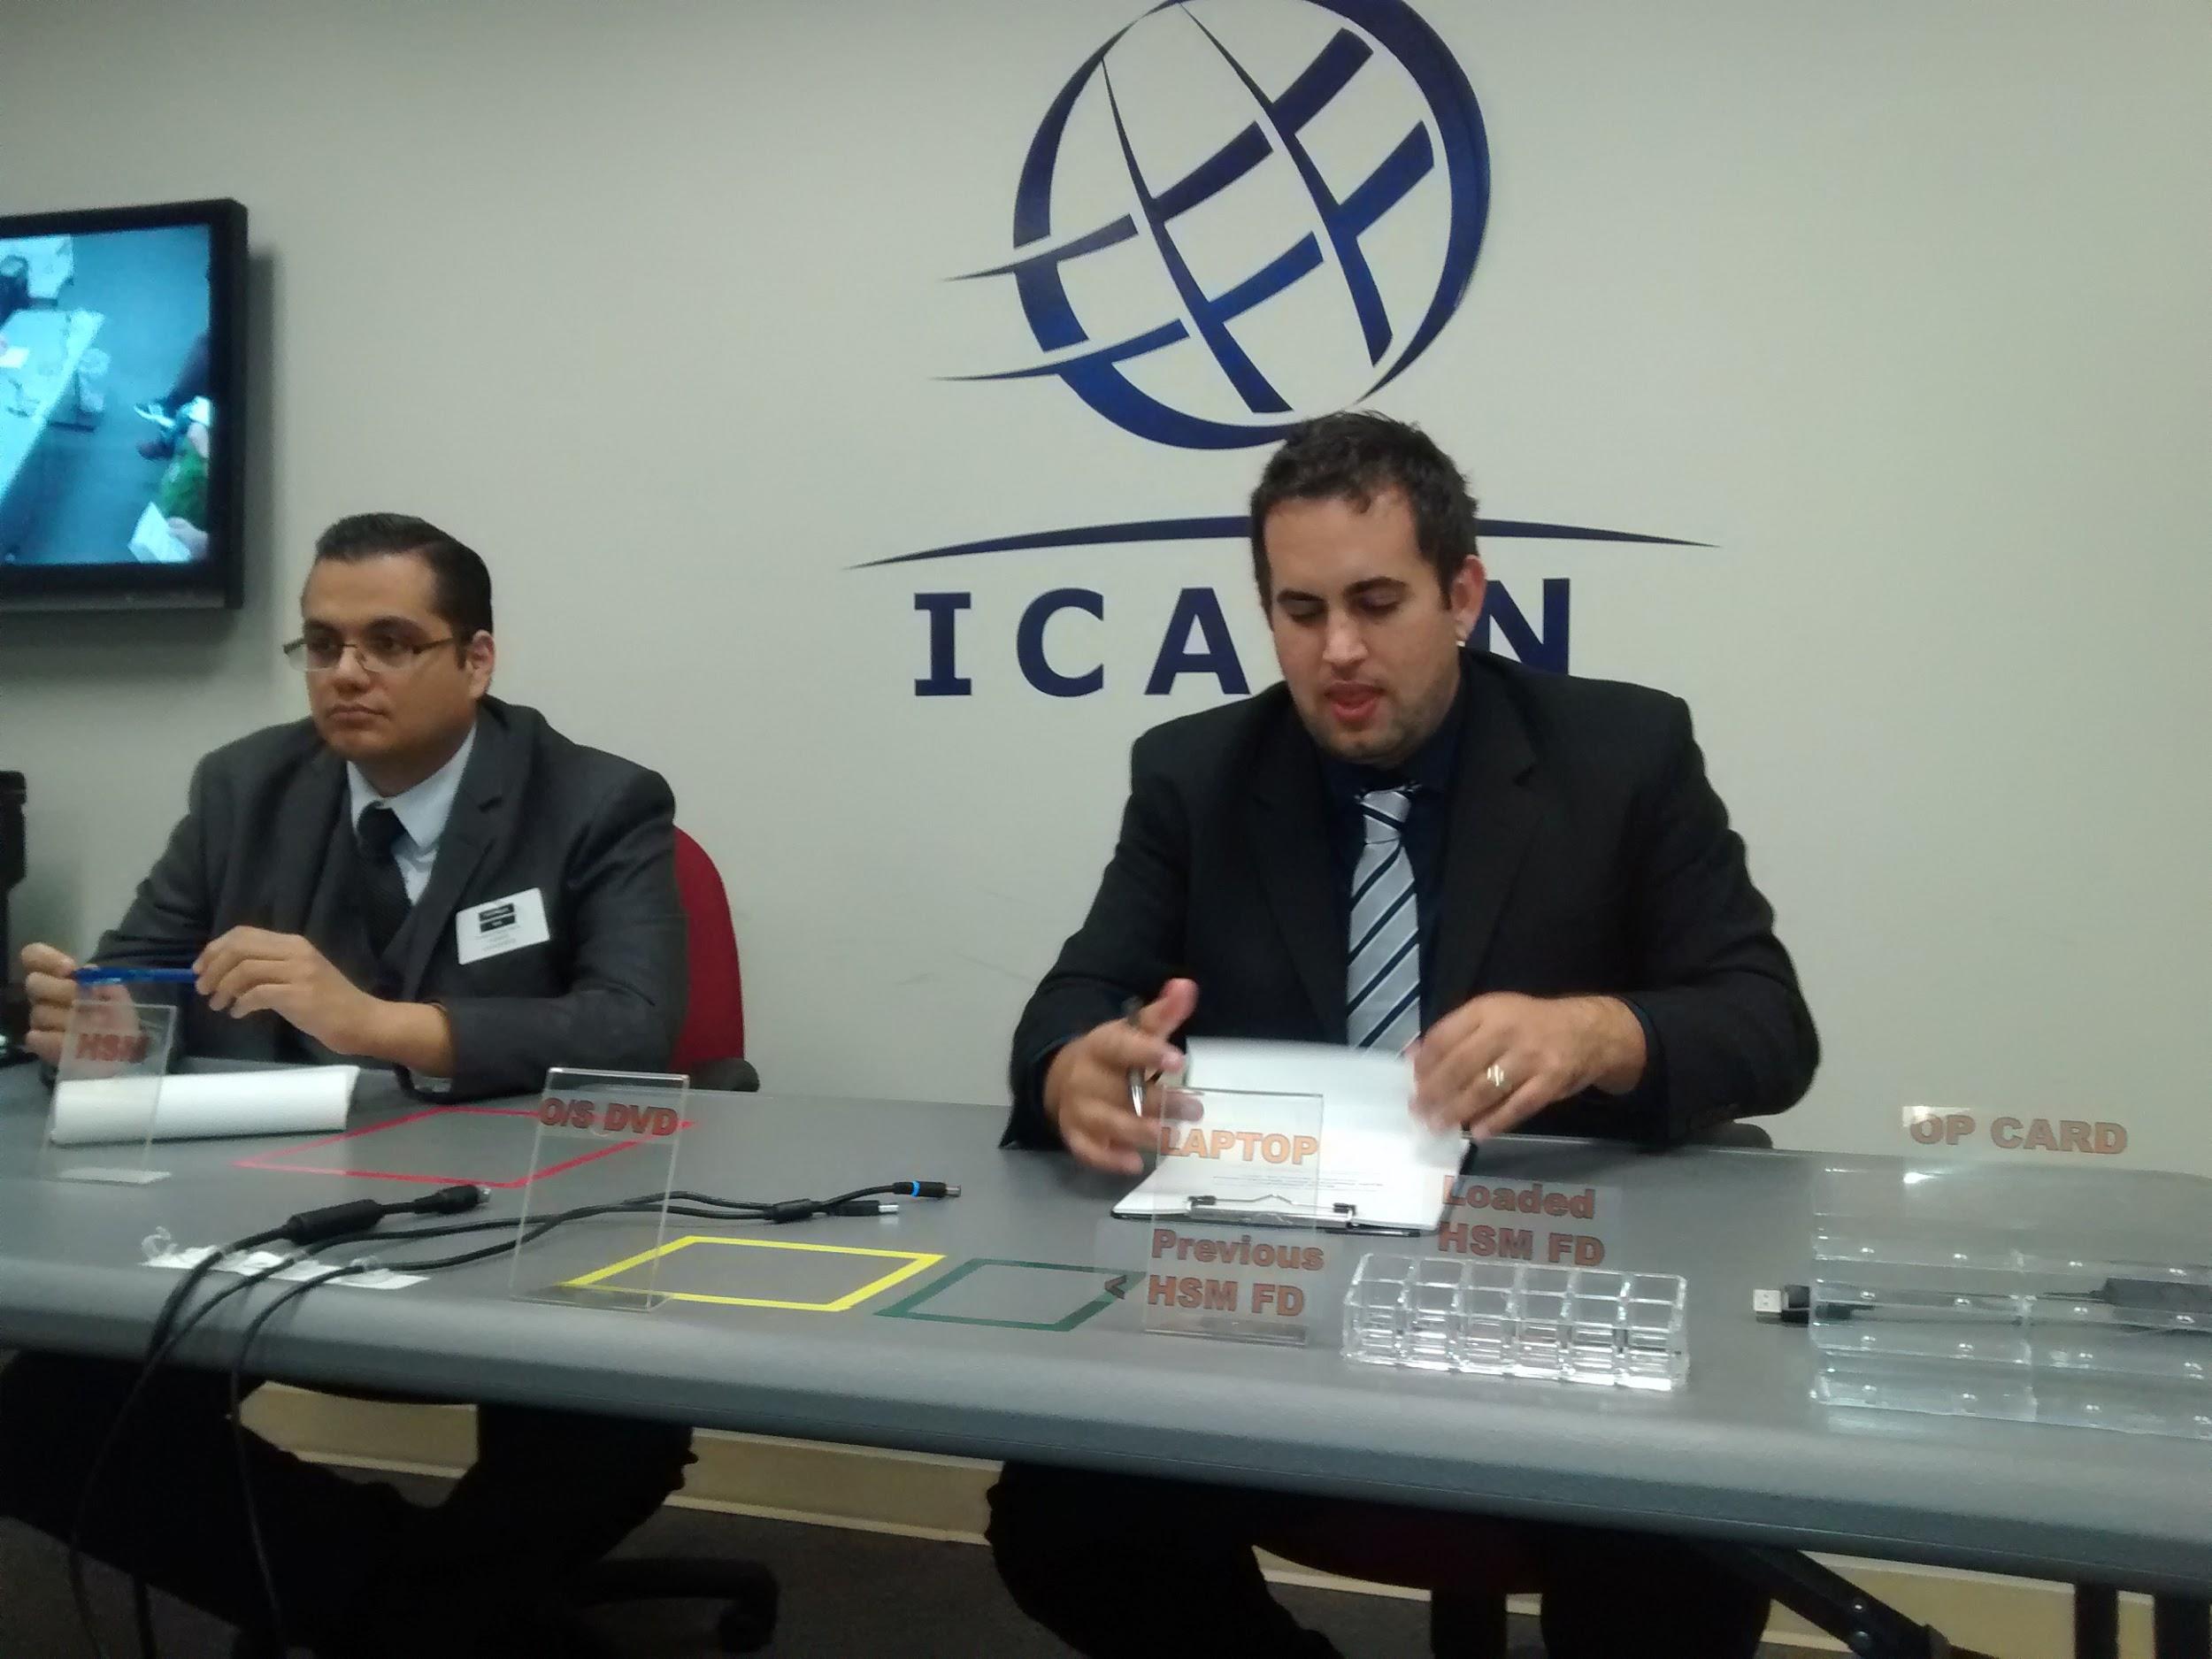
Tavolo della cerimonia, prima della configurazione delle apparecchiature
Successivamente, l'Amministratore della cerimonia deve attivare l'HSM inserendo nella macchina le tre schede operatore raccolte dai Crypto Officer. Quindi, l'HSM viene collegato al computer portatile tramite un cavo Ethernet. L'Amministratore della cerimonia ha ora accesso alla chiave di firma di root.
La firma delle chiavi DNS root
Esistono due sedi geograficamente distinte che custodiscono la chiave di firma fondamentale, ovvero El Segundo in California e Culpeper in Virginia. Entrambe le strutture sono sicure e custodiscono copie di riserva della chiave. La cerimonia si alterna tra le sedi di El Segundo e Culpeper.

Il sistema laptop/HSM è fisicamente isolato da qualsiasi rete informatica potenzialmente insicura (ad esempio, Internet). L'unico modo per trasferire le informazioni dal mondo esterno al portatile/HSM è tramite l'unità USB. Di conseguenza, la richiesta di firma della chiave viene caricata sul portatile tramite USB. Per assicurare che venga firmata la chiave corretta, viene calcolato un hash PGP della richiesta di firma della chiave, e Verisign verifica che sia identico a quello fornito.
Infine, l'amministratore della cerimonia può firmare il KSR con la chiave di firma privata. Egli digita "Y" su un prompt di comando e la parte più scenografica della cerimonia ha termine. Il risultato è una raccolta di firme digitali, altrimenti nota nel DNSSEC come record RRSIG, che tratteremo in dettaglio tra poco.
Si noti che il KSR contiene in realtà un pacchetto di chiavi di firma di zona che vengono modificate ogni 15-16 giorni. Il mazzo contiene un numero di chiavi sufficiente a garantire la durata della prossima Cerimonia di firma della root, che avverrà tra tre mesi.
Dominio pubblico
Ogni minimo dettaglio viene registrato dagli auditor e videoregistrato. Ciò fa sì che l'intera cerimonia sia di pubblico dominio. Questo è fondamentale se l'intera Internet protetta dal protocollo DNSSEC deve fidarsi delle firme dei server dei nomi della root.
Il video viene trasmesso in diretta durante la cerimonia e siamo stati in grado di verificare quante persone stavano assistendo alla cerimonia in tempo reale. Questa volta abbiamo avuto un numero record di spettatori, probabilmente grazie a una migliore pubblicità rispetto alle cerimonie precedenti. Abbiamo anche avuto la possibilità che un partecipante rispondesse alle domande del pubblico via chat, e siamo stati contenti di vedere questo livello di coinvolgimento.
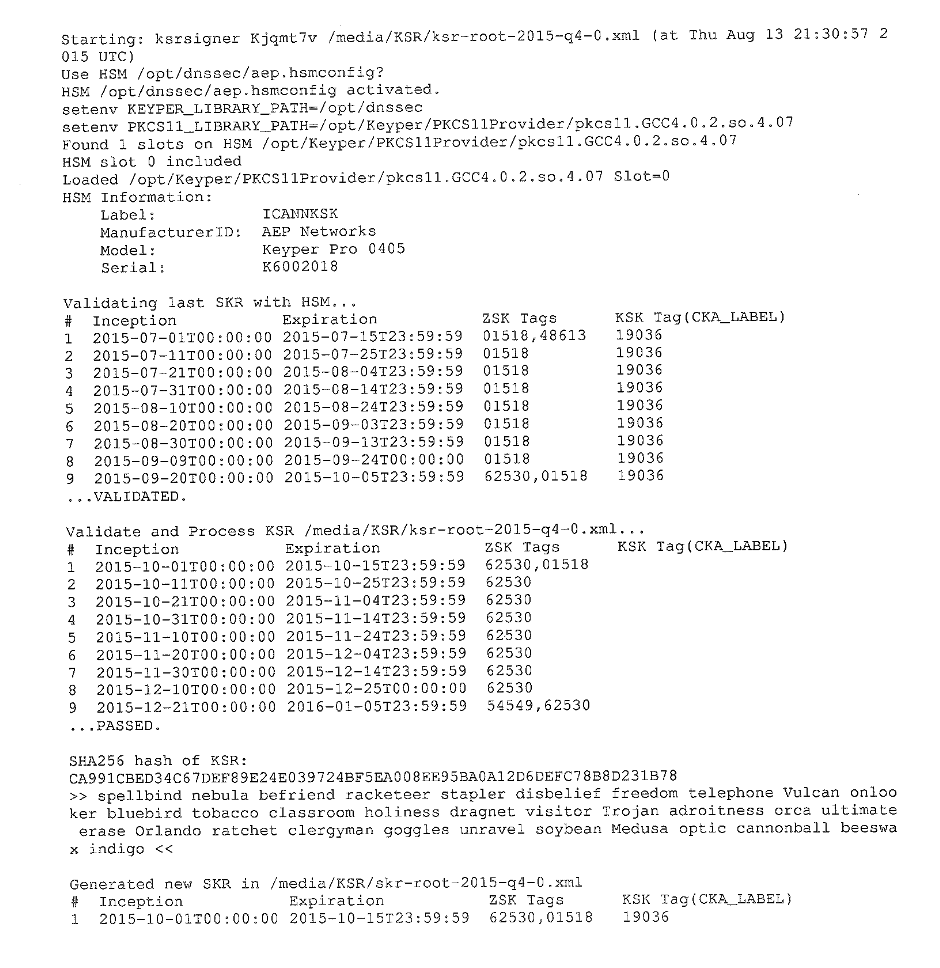
Al termine della cerimonia, i log vengono stampati e consegnati a tutti i presenti che ne desiderano una copia. Verisign riceve una copia del set di chiavi firmate su una chiavetta USB e utilizzerà questi DNSKEY RRset firmati nella zona root durante il quarto trimestre di quest'anno. Tutti i materiali vengono rimessi in buste antimanomissione e riposti nelle rispettive casseforti.
Vediamo le chiavi firmate!
Esistono due sedi geograficamente distinte che custodiscono la chiave di firma fondamentale, ovvero El Segundo in California e Culpeper in Virginia. Entrambe le strutture sono sicure e custodiscono copie di riserva della chiave. La cerimonia avviene alternativamente nelle sedi di El Segundo e Culpeper.
dig . dnskey +dnssec
Richiede i record dnskey dai nameserver DNS principali. La parte interessante della risposta dovrebbe essere simile alla seguente:
. 20868 IN DNSKEY 257 3 8 AwEAAagAIKlVZrpC6Ia7gEzahOR+9W29euxhJhVVLOyQbSEW0O8gcCjF FVQUTf6v58fLjwBd0YI0EzrAcQqBGCzh/RStIoO8g0NfnfL2MTJRkxoX bfDaUeVPQuYEhg37NZWAJQ9VnMVDxP/VHL496M/QZxkjf5/Efucp2gaD X6RS6CXpoY68LsvPVjR0ZSwzz1apAzvN9dlzEheX7ICJBBtuA6G3LQpz W5hOA2hzCTMjJPJ8LbqF6dsV6DoBQzgul0sGIcGOYl7OyQdXfZ57relS Qageu+ipAdTTJ25AsRTAoub8ONGcLmqrAmRLKBP1dfwhYB4N7knNnulq QxA+Uk1ihz0= . 20868 IN DNSKEY 256 3 8 AwEAAa67bQck1JjopOOFc+iMISFcp/osWrEst2wbKbuQSUWu77QC9UHL ipiHgWN7JlqVAEjKITZz49hhkLmOpmLK55pTq+RD2kwoyNWk9cvpc+tS nIxT7i93O+3oVeLYjMWrkDAz7K45rObbHDuSBwYZKrcSIUCZnCpNMUtn PFl/04cb . 20868 IN RRSIG DNSKEY 8 0 172800 20150913235959 20150830000000 19036 . QKU/YSUHNXa0coshORV2r8o0PWZ43dn/u1ml4DglqLXTi2WJh+OyMFgi w4Xc7cF4T8Eab5TLbwqDHOrE87fmvcdSgQQOVwYN6jwStHAliuEICs6X rd+sqanyyMpaynLI630k5PuuQVOWxHn/Hyn4yFN5MJoQG9Pz+gn8FjCB oNGs0vu1TQm2m6DSGfjRTd7tRIchXAbOUvEVVnDWaTNPX3c35xqoHlUZ Ta00N9FvKqEwZDjdR1e0BCaDLL/Pk+CRygzOyfSKiuULzKEecsp3jPYY nXfKZmTuMuaQNRmcyJD+WSFwi5XyRgqrnxWUYmFcum4zw1NXdyp0mlGO slQ6NQ==
Il primo record è la controparte pubblica della chiave di firma privata nell'HSM, il secondo è la chiave di firma della zona fornita da Verisign e il terzo record RRSIG è ciò che abbiamo creato durante la cerimonia di firma della root. Senza quest'ultima, il sistema DNSSEC mondiale non funzionerebbe.
Riassunto
La Cerimonia di firma della root trasforma i nameserver DNS della root in un caposaldo di fiducia, o "trust anchor". Invece di derivare la fiducia da una zona madre, la fiducia viene presupposta. L'intera cerimonia è pensata per rafforzare questa fiducia. È un aspetto molto umano della sicurezza di Internet: il motivo per cui ci si può fidare dei server DNS della root è che ci si può fidare delle persone che li firmano. Il motivo per cui ci si può fidare delle persone che lo firmano è il protocollo rigoroso che esse seguono. Il senso della cerimonia di firma della root, alla fine dei conti, è proprio questo.