Cos'è Anycast? | Come funziona Anycast?
Anycast è un metodo di indirizzamento e routing di rete in cui le richieste in arrivo possono essere deviate a una varietà di posizioni diverse.
Obiettivi di apprendimento
Dopo aver letto questo articolo sarai in grado di:
- Spiega il routing di rete Anycast
- Differenziare tra Anycast e Unicast
- Scopri come Anycast mitiga gli attacchi DDoS
Argomenti correlati
Cos'è una CDN?
Prestazioni delle CDN
Server di origine
Cos'è un server perimetrale?
Cos'è un datacenter CDN?
Vuoi saperne di più?
Abbonati a theNET, il riepilogo mensile di Cloudflare sulle tematiche più discusse in Internet.
Copia link dell'articolo
Cos'è Anycast?
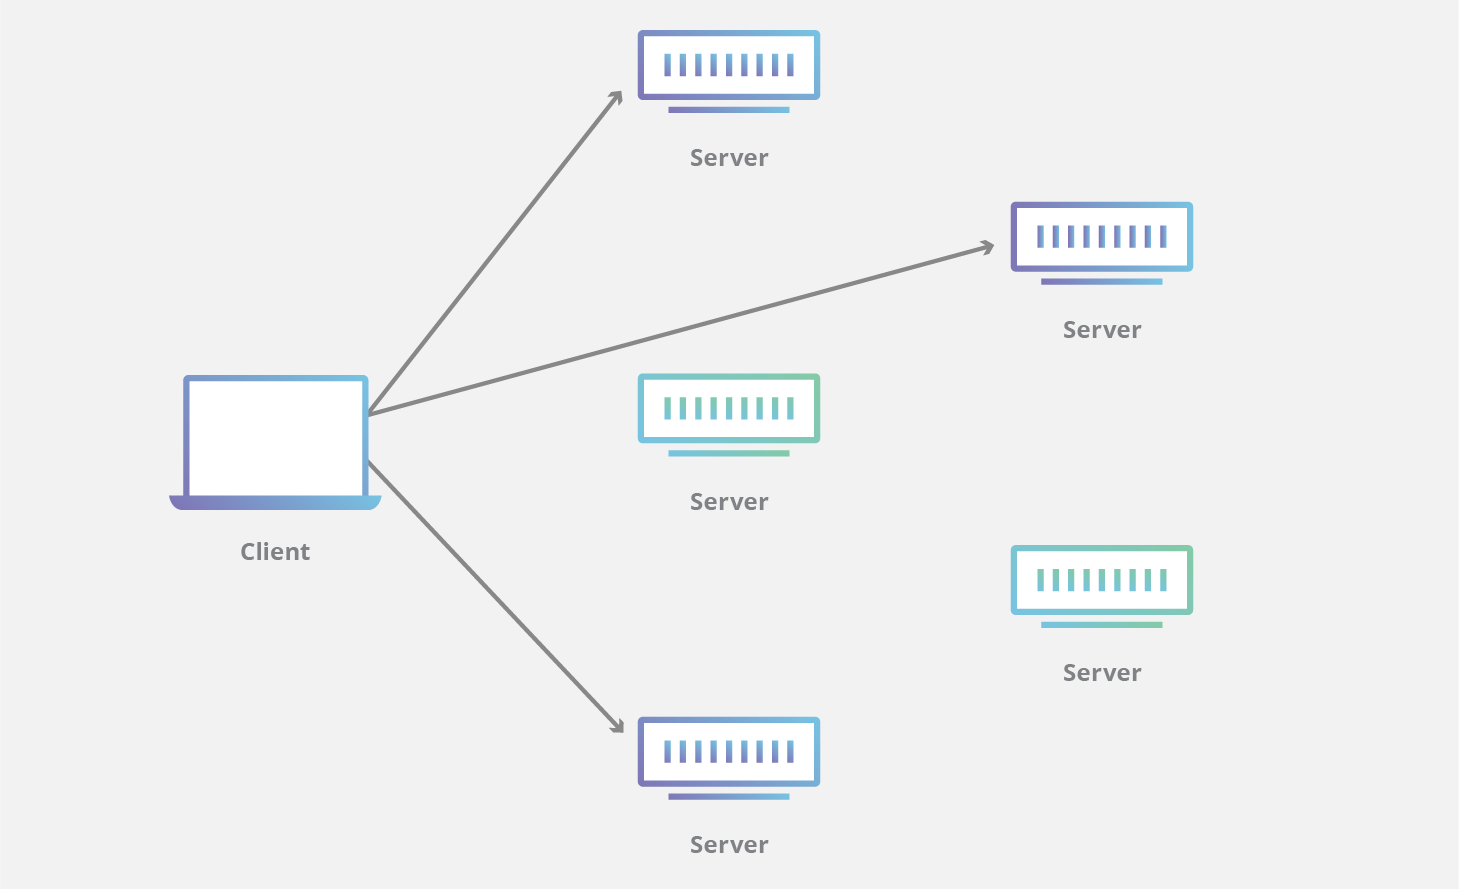
Anycast è un metodo di indirizzamento e routing di rete in cui le richieste in arrivo possono essere instradate a una varietà di posizioni o "nodi" diversi. Nel contesto di una CDN, Anycast in genere instrada il traffico in entrata al datacenter più vicino in grado di elaborare la richiesta in modo efficiente. Il routing selettivo consente a una rete Anycast di essere resiliente a fronte di elevati volumi di traffico, congestione della rete e attacchi DDoS.
Come funziona Anycast?
Il routing di rete Anycast è in grado di instradare le richieste di connessione in arrivo su più datacenter. Quando le richieste giungono a un singolo indirizzo IP associato alla rete Anycast, la rete distribuisce i dati in base a una metodologia di definizione delle priorità. Il processo di selezione alla base della scelta di un particolare datacenter sarà in genere ottimizzato per ridurre la latenza selezionando il data center con la distanza più breve dal richiedente. Anycast è caratterizzato da un'associazione 1-a-1 di molti ed è uno dei cinque principali metodi di protocollo di rete utilizzati nel protocollo Internet.
Perché utilizzare una rete Anycast?
Se vengono effettuate molte richieste contemporaneamente allo stesso server di origine, il server potrebbe essere sopraffatto dal traffico e non essere in grado di rispondere in modo efficiente a ulteriori richieste in arrivo. Con una rete Anycast, invece di un server di origine che assume il peso maggiore del traffico, il carico può essere distribuito su altri datacenter disponibili, ognuno dei quali avrà server in grado di elaborare e rispondere alla richiesta in arrivo. Questo metodo di routing può impedire a un server di origine di estendere la capacità ed evita interruzioni del servizio ai client che richiedono contenuto dal server di origine.
Qual è la differenza tra Anycast e Unicast?
La maggior parte di Internet funziona tramite uno schema di routing chiamato Unicast. In Unicast, ogni nodo della rete ottiene un indirizzo IP univoco. Le reti domestiche e dell'ufficio utilizzano Unicast; quando un computer è connesso a una rete wireless e riceve un messaggio che informa che l'indirizzo IP è già in uso, si è verificato un conflitto di indirizzi IP perché un altro computer sulla stessa rete Unicast sta già utilizzando lo stesso IP. Nella maggior parte dei casi, ciò non è consentito.
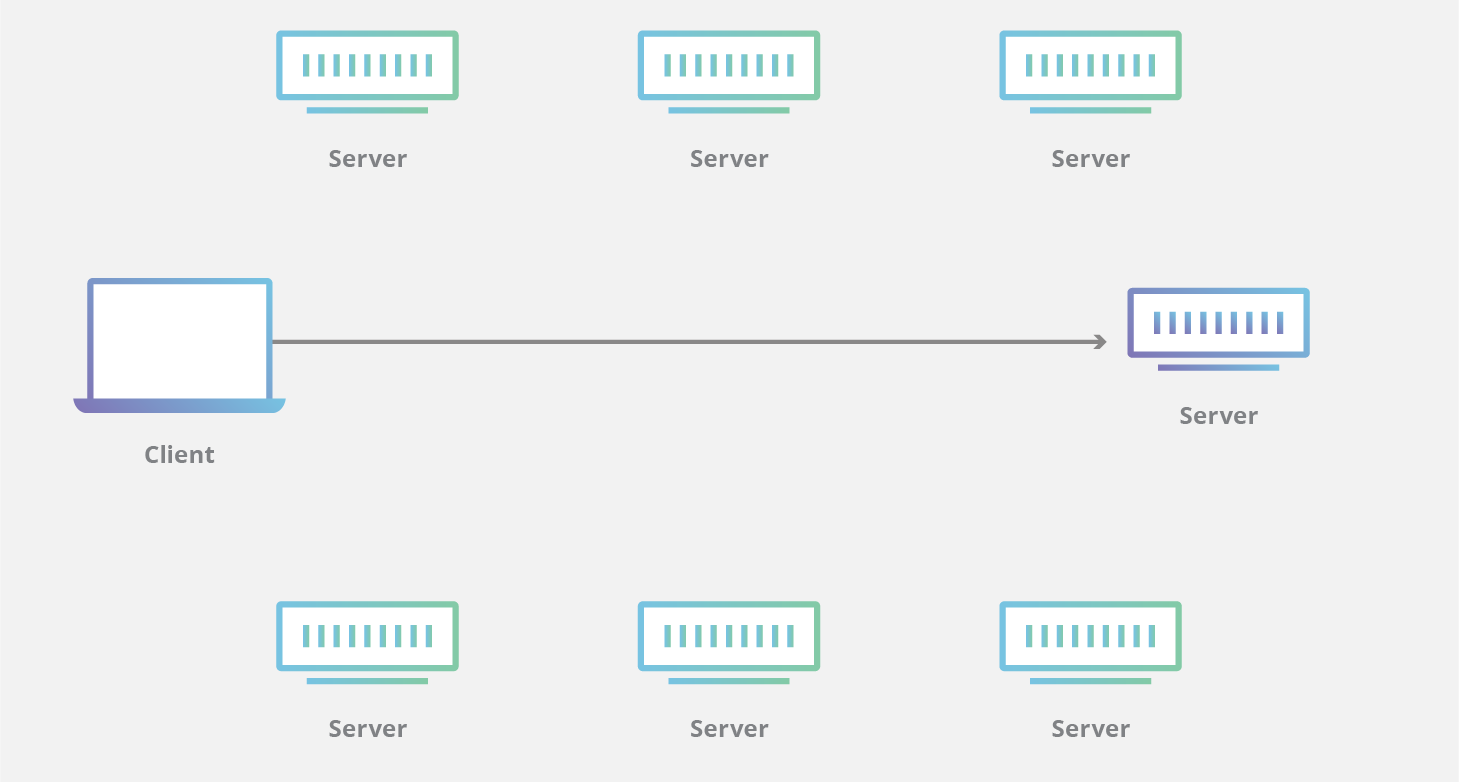
Quando una CDN utilizza un indirizzo Unicast, il traffico viene instradato direttamente al nodo specifico. Ciò crea una vulnerabilità quando la rete subisce traffico straordinario, ad esempio durante un attacco DDoS. Poiché il traffico viene instradato direttamente a un determinato datacenter, la posizione o l'infrastruttura circostante potrebbero essere sovraccaricate dal traffico, con conseguente potenziale denial-of-service per richieste legittime.
L'utilizzo di Anycast significa che la rete può essere estremamente resiliente. Poiché il traffico troverà il percorso migliore, un intero datacenter può essere messo offline e il traffico verrà automaticamente indirizzato a un datacenter più vicino.
In che modo una rete Anycast mitiga un attacco DDoS?
Dopo che altri strumenti di mitigazione degli attacchi DDoS hanno filtrato parte del traffico di attacco, Anycast distribuisce il traffico di attacco rimanente su più datacenter, impedendo che una singola sede venga sopraffatta dalle richieste. Se la capacità della rete Anycast è maggiore del traffico di attacco, l'attacco viene effettivamente mitigato. Nella maggior parte degli attacchi DDoS, molti computer "zombie" o "bot" compromessi vengono utilizzati per formare quella che è nota come botnet. Queste macchine possono essere sparse sul Web e generare così tanto traffico da poter sovraccaricare una tipica macchina connessa a Unicast.
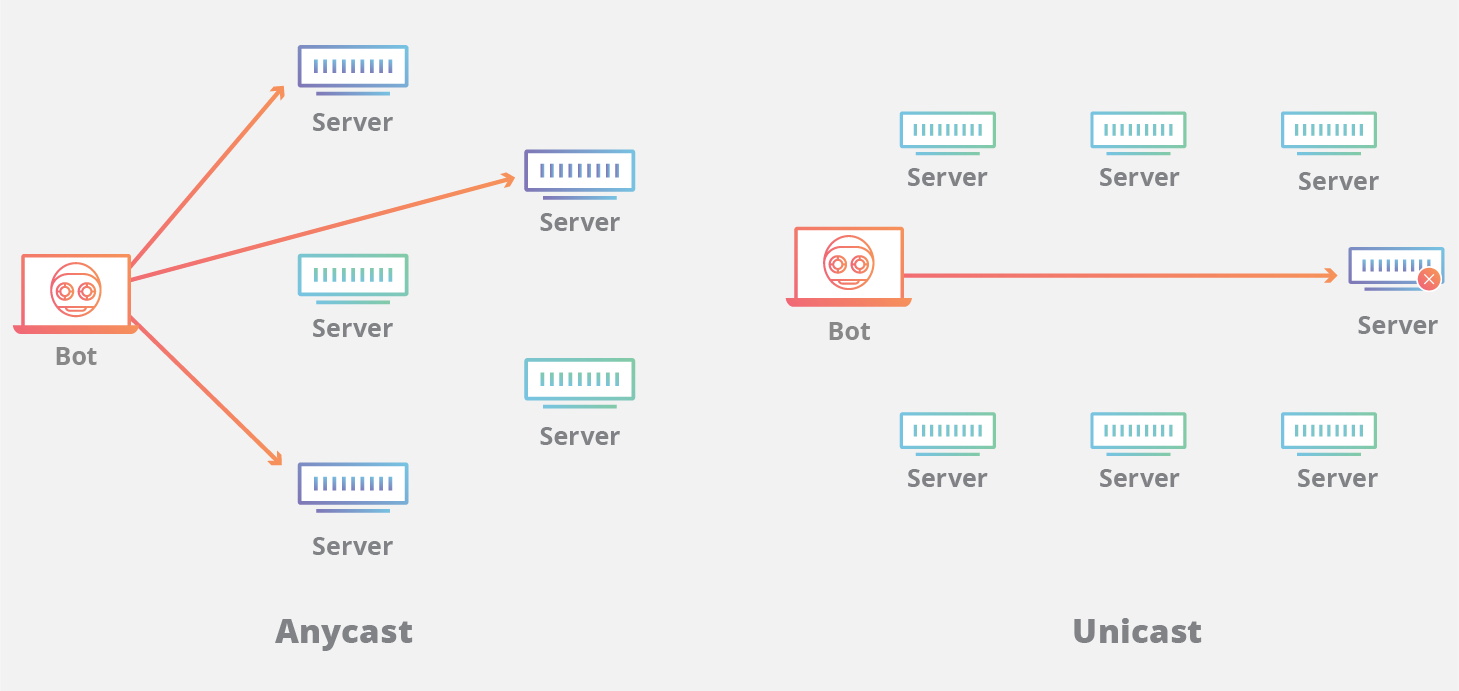
Una CDN con Anycast correttamente aumenta la superficie della rete ricevente in modo che il traffico denial-of-service non filtrato da una botnet distribuita venga assorbito da ciascuno dei datacenter della CDN. Di conseguenza, man mano che una rete continua a crescere in termini di dimensioni e capacità, diventa sempre più difficile lanciare un attacco DDoS efficace contro chiunque utilizzi la CDN.
Non è facile configurare una vera rete Anycast. Una corretta implementazione richiede che un provider di CDN mantenga il proprio hardware di rete, costruisca relazioni dirette con i propri vettori a monte e ottimizzi i percorsi di rete per garantire che il traffico non "rimbalzi" tra più posizioni. Questo post del blog di Cloudflare spiega come Cloudflare utilizza Anycast per il bilanciamento del carico senza bilanciatori di carico.