Affidabilità e ridondanza di una CDN
Una CDN è progettata per aggirare la congestione della rete ed essere flessibile all'interruzione del servizio. Scopri di più sull'affidabilità di una CDN.
Obiettivi di apprendimento
Dopo aver letto questo articolo sarai in grado di:
- Capire come funziona il bilanciamento del carico della CDN
- Capire come una CDN può utilizzare il failover
- Scoprire come alcune CDN utilizzano il routing Anycast
Argomenti correlati
Sicurezza TLS SSL delle CDN
Prestazioni delle CDN
Cos'è un datacenter CDN?
Round-Trip Time (RTT)
Cos'è una CDN?
Vuoi saperne di più?
Abbonati a theNET, il riepilogo mensile di Cloudflare sulle tematiche più discusse in Internet.
Copia link dell'articolo
Vantaggi di una CDN: affidabilità e ridondanza
Una delle caratteristiche importanti di una CDN è la sua capacità di mantenere online i contenuti di un sito Web, anche in presenza di problemi di rete comuni, come guasti hardware e congestioni. Bilanciando il carico del traffico Internet, utilizzando il failover intelligente e mantenendo i server in molti datacenter, una CDN è progettata per aggirare la congestione della rete ed essere resiliente all'interruzione del servizio.
Cos'è il bilanciamento del carico? In che modo una CDN bilancia il traffico?
Lo scopo di un bilanciatore del carico è distribuire equamente il traffico di rete tra diversi server. Il bilanciamento del carico può essere basato su hardware o software. Una CDN utilizza il bilanciamento del carico in un datacenter per distribuire le richieste in entrata tra i server disponibili, garantendo che i picchi di traffico vengano gestiti nel modo più efficiente possibile. Utilizzando in modo efficiente le risorse disponibili, il bilanciamento del carico è in grado di aumentare la velocità di elaborazione e di utilizzare efficacemente la capacità del server. Un corretto bilanciamento del carico del traffico in entrata è un componente chiave per mitigare i picchi di traffico che si verificano durante attività Internet atipiche, come quando un sito Web sta subendo un numero insolitamente elevato di visitatori o durante un attacco DDoS.
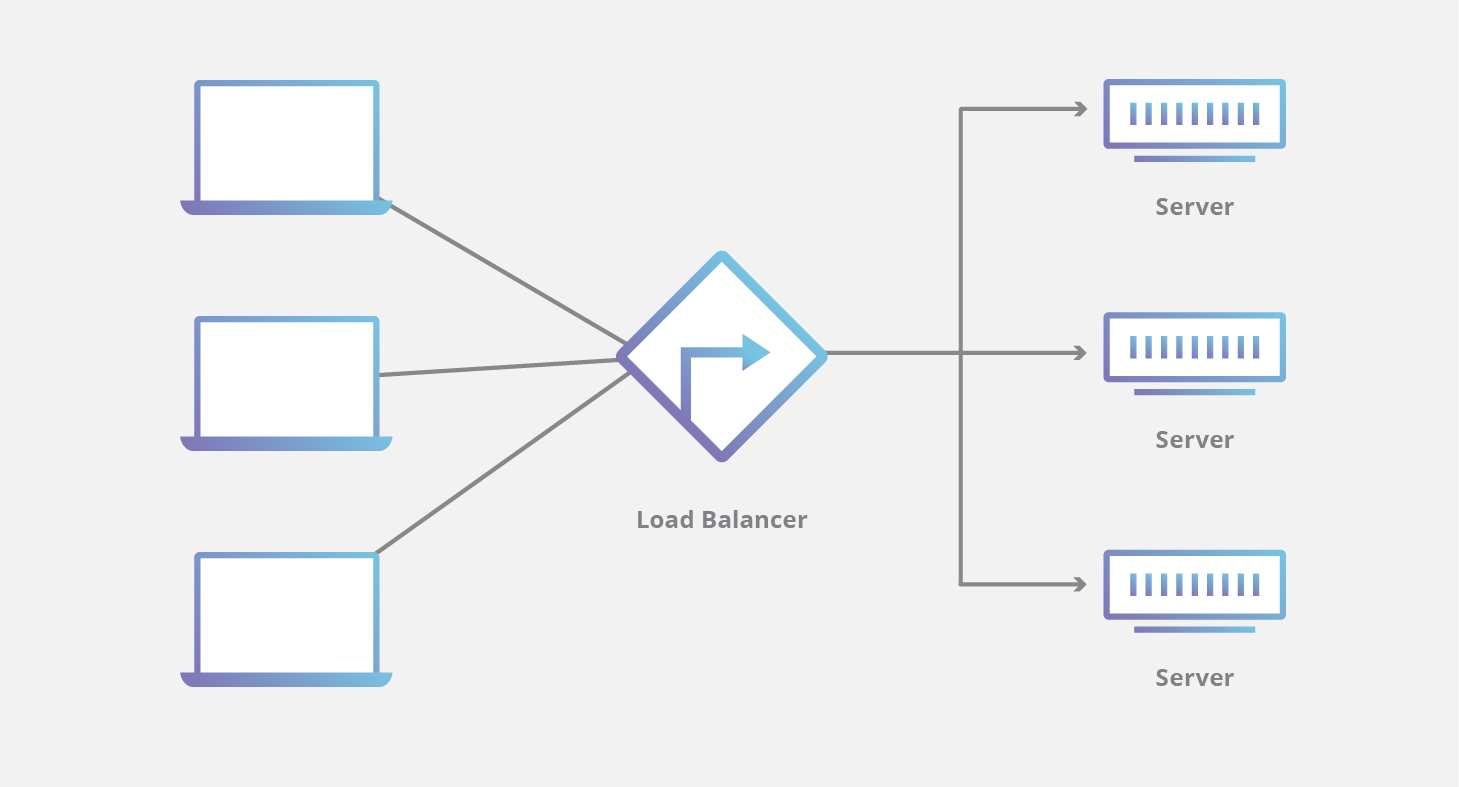
Una CDN utilizza il bilanciamento del carico anche per apportare modifiche in modo rapido ed efficiente quando la disponibilità delle risorse del server aumenta o diminuisce. Nel caso in cui un server si guasti e si verifichi un failover, un sistema di bilanciamento del carico reindirizzerà il traffico allocato al server guasto e lo distribuirà proporzionalmente tra i server rimanenti. Ciò garantisce resilienza e affidabilità aumentando la probabilità che i guasti hardware non interrompano il flusso del traffico. Quando un nuovo server entra in funzione nel datacenter, un bilanciatore del carico ridurrà proporzionalmente il carico sugli altri server e aumenterà l'utilizzo del nuovo hardware. I servizi di bilanciamento del carico basati su software consentono a una CDN di scalare rapidamente la capacità di bilanciamento del carico, evitando i colli di bottiglia che si verificano con l'hardware fisico di bilanciamento del carico.
Cos'è il failover? Come funziona il failover di una CDN tra server?
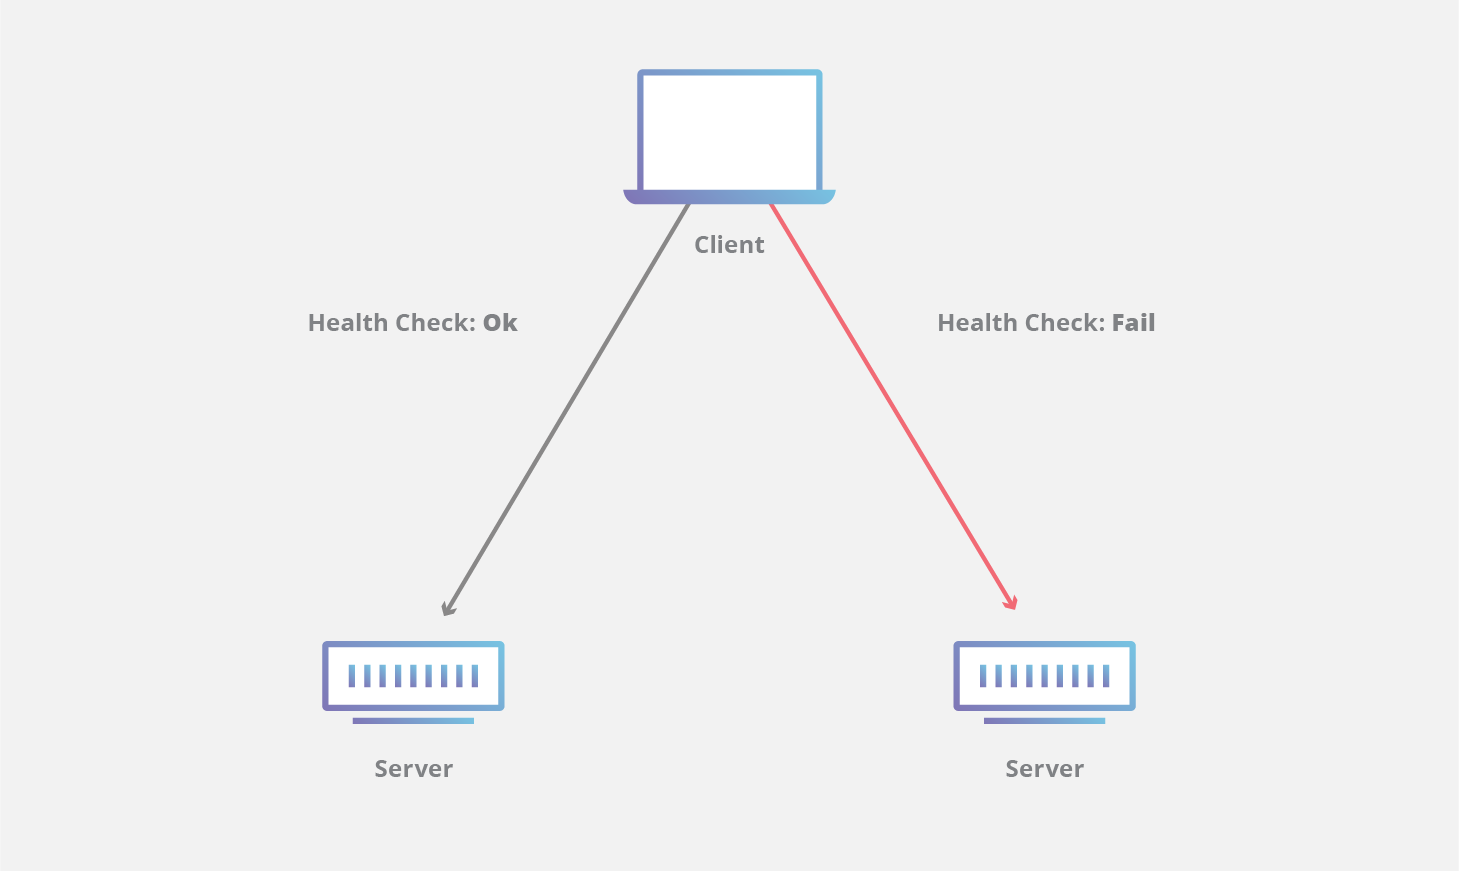
Nei sistemi informatici che richiedono un alto grado di affidabilità e una disponibilità pressoché continua, il failover viene utilizzato per prevenire la perdita di traffico quando un server non è disponibile. Quando un server si guasta, il traffico deve essere reindirizzato a un server ancora funzionante. Scaricando automaticamente le attività su un sistema di standby o su un'altra macchina con capacità disponibile, il failover intelligente può prevenire interruzioni del servizio per gli utenti.
In che modo una CDN distribuisce in modo affidabile i contenuti su Internet?
Una CDN è come un sistema GPS abbinato a strade a pedaggio; una CDN è in grado di trovare il percorso ottimale per raggiungere una posizione distante e di utilizzare la propria rete per arrivarci il più rapidamente possibile.
Quando un utente carica contenuto da una proprietà Internet, come una pagina Web o un'applicazione Web, vengono stabilite una serie di connessioni per raggiungere la posizione in cui il contenuto è ospitato. Il traffico di rete può essere considerato metaforicamente come un sistema stradale e autostradale; le strade di superficie più piccole spostano il traffico locale nella stessa area e le autostrade interstatali trasferiscono il traffico in regioni diverse. Quando qualcosa va storto, come quando un'autocisterna blocca tutte le corsie di un'autostrada interregionale sul percorso principale verso un'altra regione, il traffico deve trovare un percorso alternativo. Come un'autostrada che attraversa diverse regioni, il traffico spesso deve spostarsi su reti diverse per raggiungere la destinazione finale. Se esiste un blocco in una particolare rete, il traffico deve essere reindirizzato su un percorso differente. Questo processo può essere lungo e inefficiente.
Supponiamo che un utente di San Francisco stia caricando un sito Web a Los Angeles. La connessione prevede diverse fasi, ma in questo esempio, una delle più importanti è quella in cui il segnale di rete passa attraverso un fornitore di telecomunicazioni con sede a San Jose nel suo percorso verso la destinazione finale. Quando un tecnico di rete versa accidentalmente del caffè sulle apparecchiature di routing a San Jose, il provider va offline, interrompendo la connessione (sono successe cose ancora più strane). Quando ciò accade, l'utente non è più in grado di caricare i propri contenuti Internet, a meno che il traffico di rete non venga reindirizzato per adattarsi al nuovo panorama di rete. Ora la richiesta dell'utente deve passare attraverso un altro provider di servizi di telecomunicazioni se vuole arrivare a Los Angeles.
Ora che il traffico non è più in grado di passare attraverso la rete prevista, deve invece passare a una rete completamente diversa, gestita da un'organizzazione diversa. Questo processo di rinegoziazione e commutazione di rete può verificarsi più volte in una richiesta di rete e istanze come questa possono aggiungere latenza e possono spingere il traffico su un percorso congestionato, causando un ritardo. Una CDN di dimensioni sufficienti controllerà in genere le proprie connessioni di rete posizionando i server in punti di scambio Internet (IXP) e in altre posizioni strategiche. Questi schemi di rete ottimizzati consentono ai provider CDN di ottimizzare il percorso e ridurre la latenza.
In che modo una CDN può utilizzare una rete Anycast per aumentare l'affidabilità?
Alcune CDN utilizzano un metodo di routing Anycast per trasferire il traffico Internet a specifici datacenter disponibili. Ciò si verifica per garantire tempi di risposta migliori e per evitare che un singolo datacenter venga sovraccaricato dal traffico in caso di domanda straordinaria, ad esempio durante un attacco DDoS.
Con Anycast, più macchine possono condividere lo stesso indirizzo IP. Quando una richiesta viene inviata a un indirizzo IP Anycast, i router la indirizzano al computer più vicino sulla rete. Nel caso in cui un intero datacenter si guasti o sia altrimenti reso inutilizzabile da un elevato traffico, una rete Anycast può rispondere all'interruzione in modo simile a come un bilanciatore del carico trasferisce il traffico tra più server all'interno di un datacenter; i dati vengono instradati dalla posizione non funzionante verso un altro datacenter ancora online e funzionante.
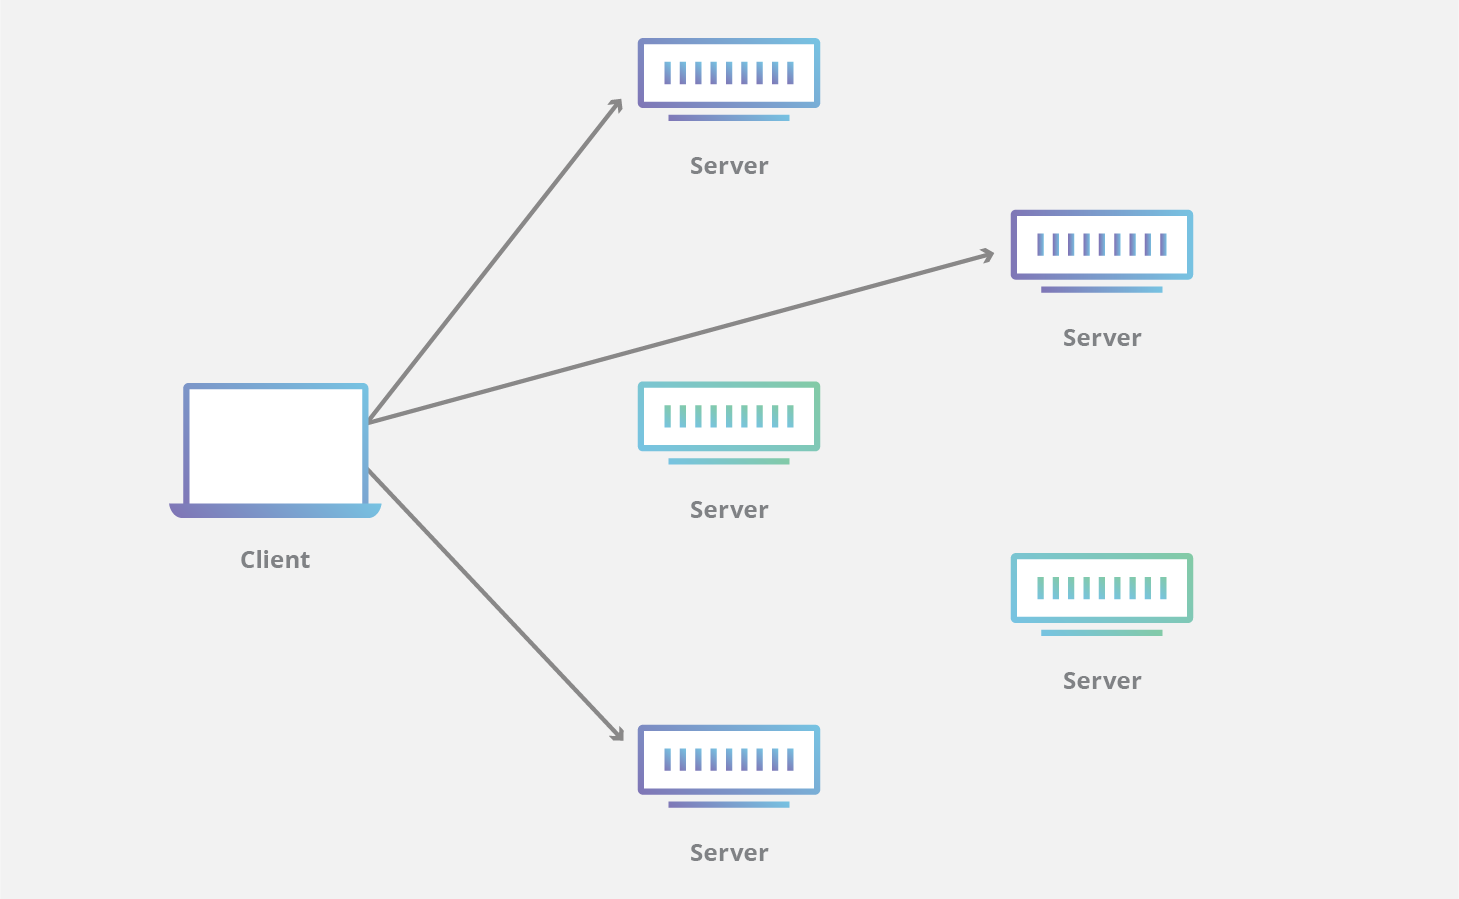
Gli attacchi DDoS rappresentano attualmente una delle minacce più gravi all'affidabilità delle proprietà Internet. Le CDN che utilizzano Anycast offrono maggiore flessibilità nella mitigazione degli attacchi DDoS. Nella maggior parte degli attacchi DDoS moderni, molti computer compromessi o "bot" vengono utilizzati per formare quella che è nota come botnet. Queste macchine compromesse possono generare così tanto traffico Internet da poter sovraccaricare una tipica macchina connessa a Unicast. Con una rete Anycast, una parte del traffico di attacco botnet può essere distribuita su più datacenter, riducendo l'impatto dell'attacco. Scopri di più sulla CDN di Cloudflare con routing Anycast.