Qu'est-ce que le protocole SSL ? | Définition du protocole SSL
Secure Sockets Layer (SSL) est un protocole de sécurité qui assure la confidentialité, l'authentification et l'intégrité des communications sur Internet. SSL a finalement évolué pour devenir Transport Layer Security (TLS).
Objectifs d’apprentissage
Cet article s'articule autour des points suivants :
- Définir le protocole SSL
- Comprendre la différence entre SSL et TLS
- Comprendre les certificats SSL
Contenu associé
Qu'est-ce qu'un certificat SSL ?
Négociation SSL
Keyless SSL
Cryptographie à clé publique
Pourquoi utiliser HTTPS ?
Vous souhaitez continuer à enrichir vos connaissances ?
Abonnez-vous à theNET, le récapitulatif mensuel par Cloudflare des informations les plus populaires sur Internet !
Copier le lien de l'article
Qu'est-ce que le protocole SSL ?
SSL (Secure Sockets Layer) est un protocole de sécurité Internet reposant sur le chiffrement. Il a été développé pour la première fois par Netscape en 1995, dans le but de garantir la confidentialité, l'authentification et l'intégrité des données dans les communications Internet. Le protocole SSL est le prédécesseur du chiffrement moderne TLS utilisé aujourd'hui.
L'URL d'un site web utilisant le protocole SSL/TLS comporte l'indication «HTTPS », au lieu de « HTTP ».
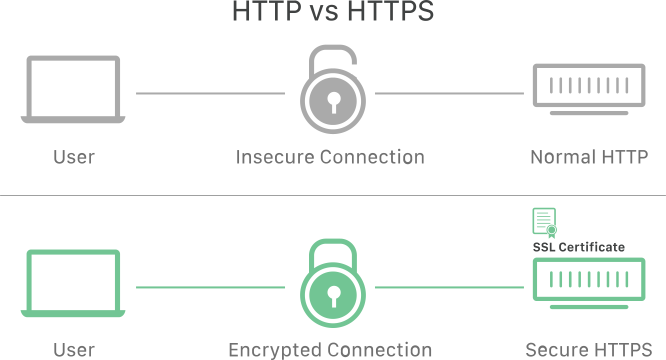
Comment fonctionnent les protocoles SSL/TLS ?
- Pour garantir un degré de confidentialité élevé, le protocole SSL chiffre les données transmises sur le web. Cela signifie que toute personne qui tenterait d'intercepter ces données ne verrait qu'un amoncellement de caractères illisibles, pratiquement impossible à décrypter.
- SSL exécute un processus d'authentification appelé négociation entre deux appareils de communication, afin de s'assurer que les deux appareils sont vraiment ceux qu'ils prétendent être.
- SSL signe également numériquement les données afin d'assurer l'intégrité des données, en vérifiant que les données n'ont pas été altérées avant de parvenir à leur destinataire.
Plusieurs versions du protocole SSL ont été publiées, chacune plus sécurisée que la précédente. En 1999, le protocole SSL a été mis à jour et est devenu TLS.
Pourquoi le protocole SSL/TLS est-il important ?
À l'origine, les données sur le web étaient transmises en texte clair ; quiconque pouvait donc intercepter un message et le lire. Par exemple, si un utilisateur consultait un site web commercial, passait une commande et saisissait son numéro de carte de paiement sur le site, ces informations étaient transmises sur Internet sans être chiffrées.
Le protocole SSL a été créé pour remédier à ce problème et protéger la confidentialité des utilisateurs. En chiffrant toutes les données circulant entre un utilisateur et un serveur web, le protocole SSL garantit que quiconque intercepte les données ne peut voir qu'un amoncellement de caractères brouillés. Le numéro de carte de paiement de l'utilisateur est maintenant sécurisé, visible uniquement sur le site web où il a été saisi.
Le protocole SSL empêche également certains types de cyberattaques en authentifiant les serveurs web. Cet aspect est important, car les acteurs malveillants tentent souvent de créer de faux sites web afin de tromper les utilisateurs et de dérober des données. Il empêche également les acteurs malveillants de manipuler les données en transit, à l'instar d'un sceau inviolable sur un flacon de médicaments.
SSL et TLS sont-ils identiques ?
SSL est le prédécesseur direct d'un autre protocole appelé TLS (Transport Layer Security). En 1999, l'organisme de normalisation Internet Engineering Task Force (IETF) a proposé une mise à jour du protocole SSL. Puisque cette mise à jour était développée par IETF et que Netscape n'était plus impliqué, le nom a été changé en TLS. Les différences entre la version finale du protocole SSL (3.0) et la première version du protocole TLS ne sont pas radicales ; le changement de nom a été appliqué pour signifier le changement de propriété.
Puisqu'ils sont étroitement liés, ces deux termes sont souvent utilisés de manière interchangeable et confondus. Certaines personnes utilisent encore le terme SSL pour désigner le protocole TLS, d'autres emploient le terme de « chiffrement SSL/TLS » parce que le nom SSL est encore dans toutes les mémoires.
Le protocole SSL est-il toujours à jour ?
Le protocole SSL n'a pas été mis à jour depuis SSL 3.0, en 1996, et est désormais considéré comme obsolète. Le protocole SSL comporte plusieurs vulnérabilités connues, et les experts en sécurité recommandent de cesser de l'utiliser. En réalité, la plupart des navigateurs web modernes ne prennent plus du tout en charge le protocole SSL.
TLS est le protocole de chiffrement actuel, toujours utilisé en ligne, même si beaucoup l'appellent encore « chiffrement SSL ». Pour une personne recherchant des solutions de sécurité, cela peut prêter à confusion. En réalité, tout fournisseur proposant aujourd'hui le protocole « SSL » offre presque certainement une protection par TLS, qui est la norme dans le secteur depuis plus de 20 ans. Toutefois, comme beaucoup de gens saisissent encore « protection SSL » dans les moteurs de recherche, ce terme figure toujours en bonne place sur de nombreuses pages de produits.
Qu'est-ce qu'un certificat SSL ?
Le protocole SSL peut uniquement être mis en œuvre par les sites web qui possèdent un certificat SSL (techniquement, un « certificat TLS »). Un certificat SSL est semblable à une carte d'identité ou un badge qui prouve qu'une personne est bien celle qu'elle prétend être. Les certificats SSL sont stockés et affichés sur le web par le serveur d'un site ou d'une application.
L'une des informations les plus importantes contenues dans un certificat SSL est la clé publique du site web. La clé publique permet le chiffrement et l'authentification. L'appareil d'un utilisateur affiche la clé publique et l'utilise pour établir des clés de chiffrement sécurisées avec le serveur web. Par ailleurs, le serveur web dispose également d'une clé privée, gardée secrète, qui déchiffre les données chiffrées avec la clé publique.
Les autorités de certification sont responsables de l'émission des certificats SSL.
Quels sont les types de certificats SSL ?
Il existe plusieurs types de certificats SSL. Un certificat peut s'appliquer à un site web unique ou à plusieurs sites web, selon le type :
- Domaine unique : un certificat SSL à domaine unique s'applique à un seul domaine (un « domaine » est le nom d'un site web, comme www.cloudflare.com).
- Générique : comme un certificat à domaine unique, un certificat SSL générique s'applique à un seul domaine ; cependant, il inclut également les sous-domaines de ce domaine. Par exemple, un certificat générique pourrait couvrir www.cloudflare.com, blog.cloudflare.com, et developers.cloudflare.com, tandis qu'un certificat à domaine unique ne couvrirait que le premier domaine.
- Multi-domaines : comme leur nom l'indique, les certificats SSL multi-domaines peuvent s'appliquer à plusieurs domaines non liés.
Les certificats SSL sont également assortis de différents niveaux de validation. Un niveau de validation est semblable à une vérification des antécédents, et le niveau change en fonction de la profondeur de la vérification.
- Validation de domaine : il s'agit du niveau de validation le moins strict et le moins cher. Tout ce qu'une entreprise doit faire, c'est prouver qu'elle contrôle le domaine.
- Validation de l'organisation : il s'agit d'un processus plus « concret » : l'autorité de certification contacte directement la personne ou l'entreprise qui demande le certificat. Ces certificats sont plus fiables pour les utilisateurs.
- Validation étendue : cette démarche nécessite une vérification complète des antécédents d'une organisation avant l'émission du certificat SSL.
Comment une entreprise peut-elle obtenir un certificat SSL ?
Cloudflare propose des certificats SSL gratuits pour toutes les entreprises. Un site web protégé par Cloudflare peut activer le protocole SSL en quelques clics seulement. Les sites web peuvent également avoir besoin d'installer un certificat SSL sur leur serveur d'origine : cet article contient des instructions supplémentaires.
En savoir plus sur le protocole SSL/TLS
Pour en savoir plus sur le fonctionnement du chiffrement SSL/TLS, consultez la section Qu'est-ce que le protocole TLS ?