Guía de seguridad de sitios web: una lista de verificación de 10 pasos
Consulta esta lista de verificación de seguridad de sitios web de 10 medidas clave que las organizaciones deben adoptar para autenticar y autorizar a los usuarios, cifrar el tráfico web, mitigar los riesgos de terceros, bloquear los ataques DDoS y los bots, y mucho más.
Metas de aprendizaje
Después de leer este artículo podrás:
- Identificar diferentes formas de proteger los sitios web
- Comprender las formas clave de autenticar y autorizar a los usuarios web
- Explicar algunos de los ataques a sitios web más comunes
Contenido relacionado
¿Qué es la seguridad de las aplicaciones web?
¿Qué es la encriptación?
Transport Layer Security
Cómo prevenir los ataques DDoS
Tráfico de bots
¿Quieres saber más?
Suscríbete a theNET, el resumen mensual de Cloudflare sobre las ideas más populares de Internet.
Copiar el enlace del artículo
Importancia de la seguridad del sitio web
La seguridad de los sitios web es fundamental para todas las organizaciones que dependen de las aplicaciones web como fuente de ingresos, eficiencia y conocimiento de los clientes. Las organizaciones con sitios web que reciben y almacenan datos confidenciales, o proporcionan infraestructura y servicios críticos, son particularmente susceptibles a ataques que varían en complejidad, escala y origen.
La seguridad de las aplicaciones web es una especialidad amplia y en constante evolución, ya que el panorama de las amenazas de Internet y el entorno normativo cambian constantemente. Por ejemplo, esta lista de verificación se enfoca en la protección de los sitios web, pero la protección de las API y las aplicaciones habilitadas para IA (que los sitios web incorporan gradualmente) es cada vez más importante para las grandes empresas.
Sin embargo, los sitios web públicos de todos los tamaños y sectores pueden beneficiarse de las medidas esenciales de control técnico, control de acceso y gestión de usuarios. Con ese fin, esta guía de seguridad de sitios web brinda las siguientes 10 recomendaciones:- Proteger las cuentas con una autenticación sólida
- Aplicar permisos en base a funciones
- Cifrar el tráfico web con TLS/ SSL
- Cifrar el tráfico DNS a través de HTTPS o TLS
- Integrar la seguridad del DNS
- Ocultar la dirección IP de origen
- Evita los ataques DDoS
- Gestionar el uso de cookies y scripts de terceros
- Bloquear bots y otro tráfico no válido
- Rastrear y analizar el tráfico web y las métricas de seguridad
1) Proteger las cuentas con una autenticación sólida
Recomendación: utiliza la autenticación en dos fases en lugar de la autenticación solo con contraseña
Al igual que una aerolínea debe verificar la identidad de un pasajero con un documento de identidad válido antes de permitirle abordar un avión, las organizaciones también deben verificar quién inicia sesión en los sistemas digitales que impulsan sus aplicaciones web.
El proceso de impedir el acceso no autorizado (al garantizar que las personas son quienes dicen ser) se denomina autenticación. La autenticación verifica la identidad al comparar características específicas, o "factores", con un registro digital.
Factores de autenticación más comunes:
- Algo que la persona sabe: esto busca información secreta que solo la persona debe tener, como una combinación de nombre de usuario y contraseña, preguntas de seguridad o códigos PIN.
- Algo que la persona tiene: esto verifica si la persona posee un objeto que se le haya entregado o que se sepa que tiene (similar a la necesidad de una llave física para abrir la puerta principal de una casa). En los sistemas digitales, la autenticación verifica si hay un token blando (como un código generado por el dispositivo móvil) o un token duro (como un pequeño objeto físico que debe conectarse al dispositivo a través de Bluetooth o un puerto USB), antes de permitir el acceso.
- Algo que la persona es: evalúa las cualidades físicas inherentes a una persona mediante la biometría; por ejemplo, verificación de la huella digital o reconocimiento facial.
El problema con el primer tipo es que los atacantes suelen adivinar o robar las contraseñas. Con el predominio del phishing, los ataques en ruta, intentos con contraseñas por fuerza bruta y la reutilización de contraseñas, se ha vuelto más sencillo para los atacantes robar credenciales de inicio de sesión.
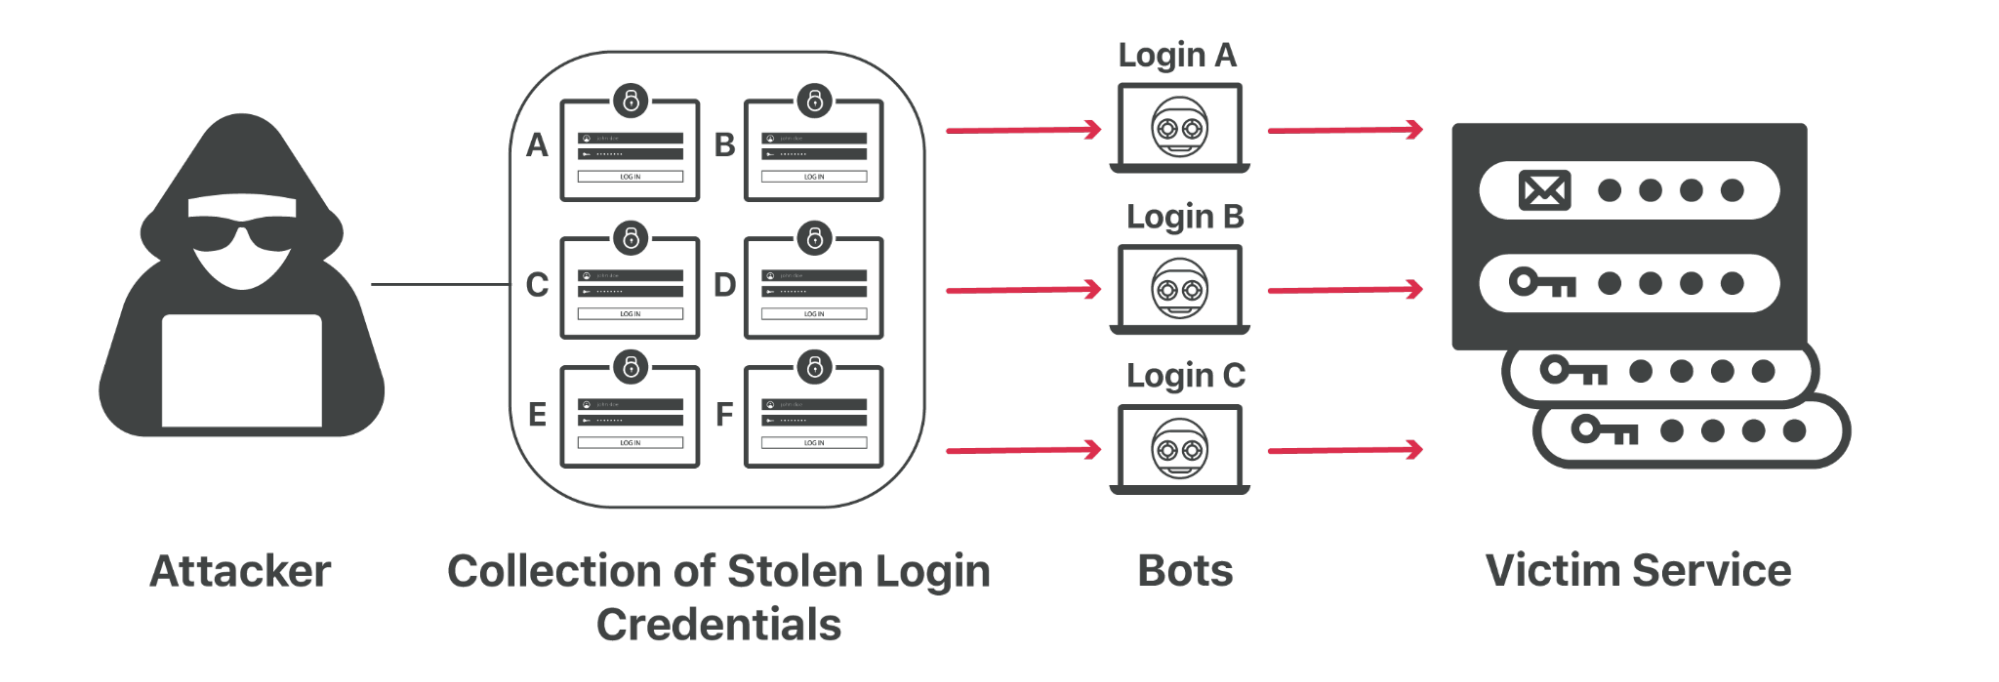
Por esta razón, las organizaciones deben implementar la autenticación en dos fases (2FA) para sus cuentas. La autenticación en dos fases (2FA) requiere (al menos) dos formas distintas de autenticación, lo que es más eficaz que exigir solo una. Si bien la autenticación en dos fases (2FA) no es imposible de descifrar para los atacantes, es significativamente más difícil y costosa que la autenticación con contraseña.
2) Aplicar permisos en base a funciones
Recomendación: establecer permisos en base a funciones solo para usuarios autorizados
Sin embargo, que la identidad de alguien esté verificada no significa que deba tener el control sobre todo. La autorización ayuda a determinar lo que un usuario autenticado puede ver y hacer (es decir, sus permisos).
Por ejemplo, un "superadministrador" puede ser el único autorizado para editar todas las configuraciones y páginas; mientras que un usuario de "solo lectura" solo puede ver las estadísticas del sitio, y nada más.
A medida que las organizaciones crecen, también lo hace el número de funciones en sus equipos web: puede haber desarrolladores front-end, desarrolladores back-end, analistas de seguridad, analistas de informes, diseñadores web, editores de contenido y mucho más. Por lo tanto, es importante auditar y actualizar periódicamente los permisos en base a las funciones.
3) Cifrar el tráfico web con SSL/ TLS
Recomendación: establecer conexiones con SSL/ TLS autogestionado
Cualquier sitio web que recopile y transmita datos confidenciales, como credenciales de inicio de sesión, información de contacto, datos de tarjetas de crédito, información de salud, etc., necesita HTTPS. HTTPS impide que los sitios web difundan su información de forma que pueda ser vista fácilmente por cualquiera que curiosee en la red.
HTTPS funciona mediante un protocolo que se denomina seguridad de la capa de transporte o Transport Layer Security (TLS) — las versiones anteriores del protocolo se conocían como capa de puertos seguros o Secure Socket Layer (SSL).
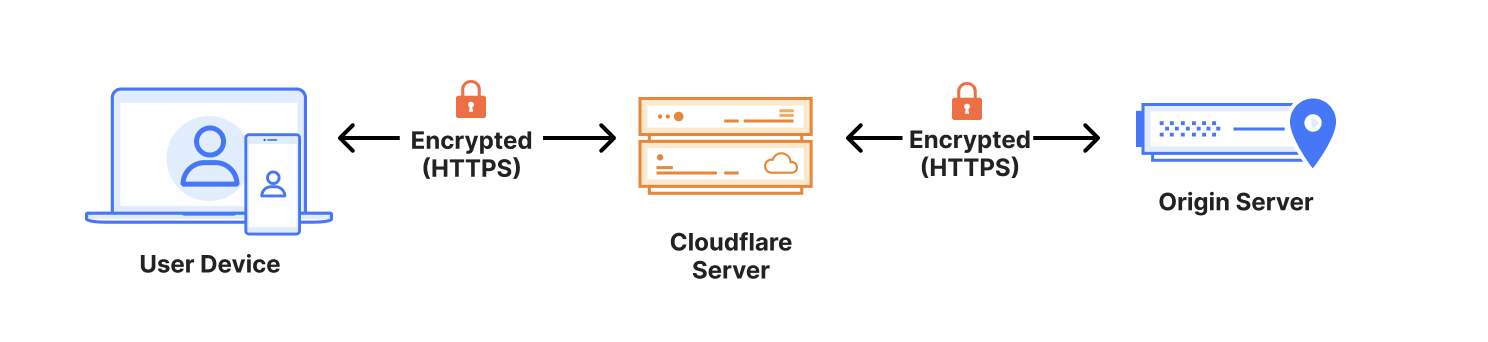
Busca un servicio que ofrezca certificados SSL/ TLS autogestionados, que son los que permiten a los sitios web y las aplicaciones establecer conexiones seguras.
TLS es la red troncal de las comunicaciones para la privacidad y la seguridad de los datos. Permite a los usuarios navegar por Internet de forma privada, sin exponer los datos de tu tarjeta de crédito u otra información personal y confidencial.
Con SSL/TLS, un cliente (como un navegador) puede verificar la autenticidad e integridad del servidor con el que se conecta y utilizar el cifrado para intercambiar información. Esto, a su vez, ayuda a evitar los ataques en ruta y a cumplir con ciertos requisitos de cumplimiento normativo de datos .
También hay otros beneficios: TLS ayuda a minimizar la latencia para acelerar los tiempos de carga de las páginas web, y los motores de búsqueda suelen restar prioridad a los sitios web que no utilizan el cifrado.
Ten en cuenta que cada certificado SSL/TLS tiene una fecha de vencimiento fija, y que los periodos de validez de estos certificados se han acortado con el tiempo. Si un certificado está caducado, los clientes, como el navegador del visitante, considerarán que no se puede establecer una conexión segura, lo que generará advertencias o errores. No renovar la certificación también puede afectar el posicionamiento de un sitio web en los motores de búsqueda, pero algunos servicios pueden gestionar la renovación automática.
4) Cifrar el tráfico de DNS a través de HTTPS o TLS
Recomendación: garantizar la seguridad y la privacidad de la navegación de los usuarios con el cifrado DNS
El contenido de un sitio web no está alojado técnicamente en una URL como www.example.com, sino en una dirección IP única como 192.0.2.1. El proceso de convertir una URL en una dirección IP accesible para la máquina se conoce como búsqueda en el sistema de nombres de dominio (DNS) ; y los registros DNS son las instrucciones de Internet para saber qué dirección IP está asociada con un dominio determinado.
Sin embargo, de forma predeterminada, las consultas y respuestas de DNS se envían en texto sin formato (UDP), lo que significa que pueden ser leídas por las redes, los proveedores de servicios de Internet y otros que puedan estar supervisando las transmisiones. Esto puede tener enormes implicancias en la seguridad y la privacidad. Si las consultas de DNS no son privadas, es más fácil para los gobiernos censurar Internet y para los atacantes acechar el comportamiento en línea de los usuarios.
Utiliza una resolución de DNS gratis para cifrar el tráfico DNS con una de estas opciones:
- DNS sobre TLS, o DoT, es un estándar para cifrar las consultas de DNS y mantener la seguridad y la privacidad. Ofrece a los administradores de red la posibilidad de supervisar y bloquear las consultas de DNS , lo cual es importante para identificar y detener el tráfico malicioso.
- DNS sobre HTTPS, o DoH, es una alternativa a DoT. Con DoH, las consultas y respuestas de DNS están cifradas, pero se envían a través de los protocolos HTTP o HTTP/2 en lugar de hacerlo directamente a través de UDP. Esto les da a los administradores de red menos visibilidad, pero ofrece a los usuarios más privacidad.
5) Integrar la seguridad de DNS
Recomendación: abordar ciertas limitaciones del sistema DNS con seguridad DNS específica.
El propio sistema DNS no se diseñó pensando en la seguridad y tiene varias limitaciones de diseño. Por ejemplo, no garantiza automáticamente de dónde provienen los registros DNS , y acepta cualquier dirección que se le proporcione, sin hacer preguntas. Por lo tanto, los servidores DNS pueden ser vulnerables a la suplantación de dominio, ataques DoS (denegación de servicio) y más.
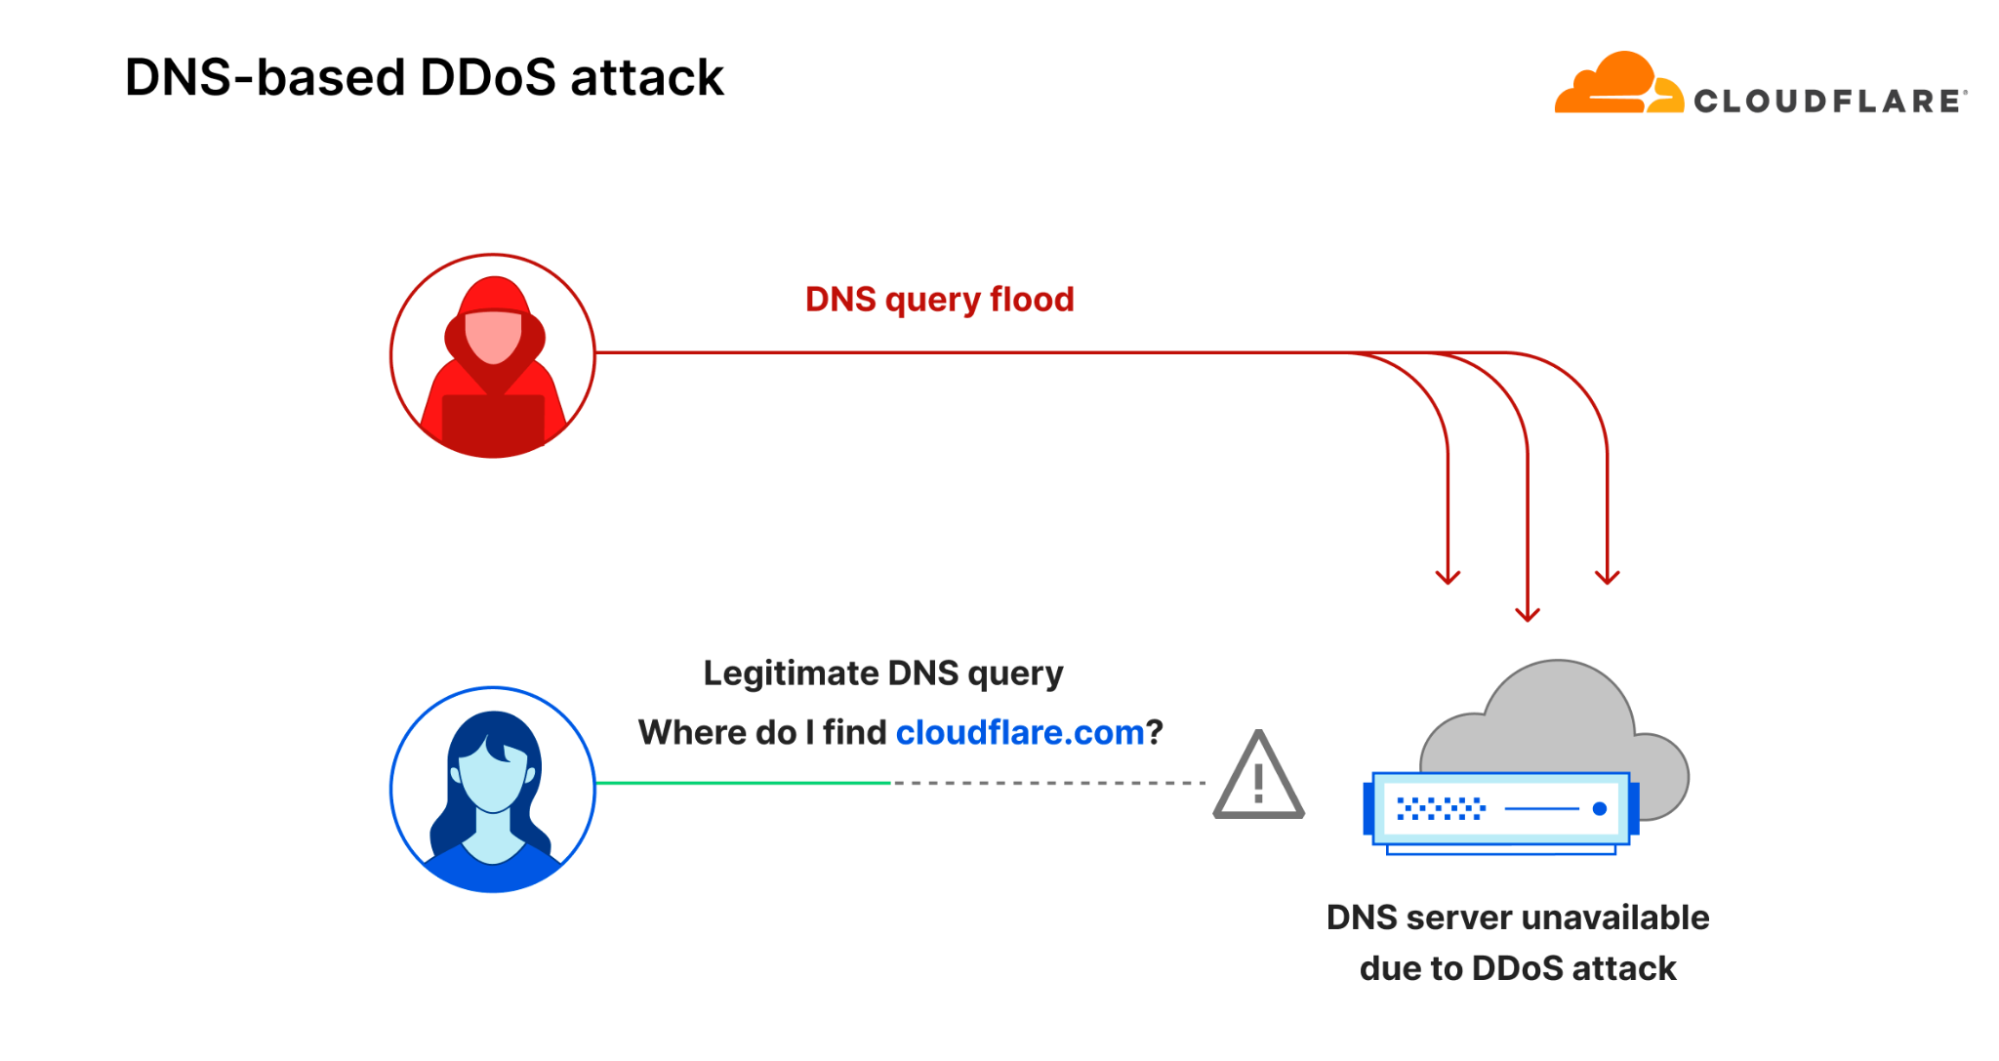
La seguridad de DNS (DNSSEC) ayuda a solucionar algunas de las fallas de diseño del DNS. Por ejemplo, DNSSEC crea un sistema de nombres de dominio seguro al agregar firmas criptográficas a los registros DNS existentes. Al verificar su firma asociada, las organizaciones pueden verificar que un registro DNS solicitado procede de su servidor de nombres autorizado, y no de un registro falso.
Algunas resoluciones de DNS ya integran DNSSEC. Además, busca una resolución de DNS que pueda ofrecer funciones como filtrado de contenido (que puede bloquear sitios conocidos por distribuir malware y spam) y la protección contra red de robots (botnet) (que bloquea la comunicación con redes de robots conocidas). Muchas de estas resoluciones de DNS seguras son de uso gratuito y se pueden activar cambiando una única configuración del enrutador.
6) Ocultar la dirección IP de origen
Recomendación: haz que sea más difícil para los atacantes encontrar tu servidor
Si los atacantes encontraran la IP de origen del servidor de una organización (que es donde se alojan los recursos reales de la aplicación web), podrían enviar tráfico o ataques directamente a los servidores.
Según la resolución de DNS que ya esté instalada, los siguientes pasos también pueden ayudar a ocultar la IP de origen:
- No alojar un servicio de correo en el mismo servidor que el recurso web que se está protegiendo, ya que los correos electrónicos enviados a direcciones inexistentes se devuelven al atacante, revelando la IP del servidor de correo.
- Verificar que el servidor web no se conecta a direcciones arbitrarias suministradas por los usuarios.
- Rotar las IP de origen, ya que los registros DNS son de dominio público.
7) Impide los ataques DDoS
Recomendación: implementar la mitigación de DDoS siempre activa y rate limiting
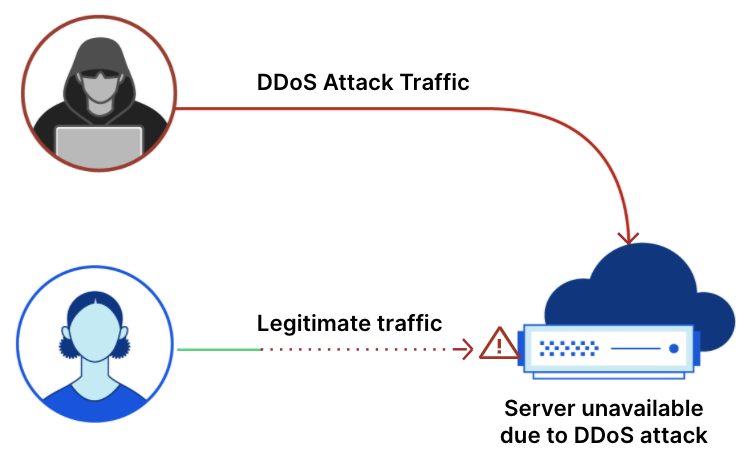
En el peor de los casos, los ataques de denegación de servicio distribuidos (DDoS) pueden dejar fuera de servicio un sitio web o toda la red durante periodos prolongados.
Los ataques DDoS ocurren cuando un gran número de computadoras o dispositivos, por lo general controlados por un único atacante, intentan acceder a un sitio web o servicio en línea al mismo tiempo. Estos ataques maliciosos tienen como objetivo desconectar recursos y hacer que no estén disponibles.
Los ataques DDoS a la capa de aplicación siguen siendo el tipo de ataque más común contra las aplicaciones web, y cada vez son más sofisticados en cuanto a magnitud y frecuencia.
Busca las siguientes herramientas esenciales para prevenir ataques DDoS :
- Mitigación de DDoS siempre activa: busca una protección contra DDoS escalable y "siempre activa" con las siguientes funciones:
- Absorción automática del tráfico malicioso lo más cerca posible del origen del ataque (lo que reduce la latencia del usuario final y el tiempo de inactividad de la organización)
- Mitigación ilimitada y no medida de ataques DDoS (lo que evita cargos adicionales por picos en el tráfico de ataques)
- Protecciones centralizadas y autónomas contra todos los tipos de ataques DDoS (incluidos los ataques a la capa de la aplicación y de la red)
- Rate limiting: rate limiting es una estrategia para limitar el tráfico de red. Básicamente, limita la frecuencia con la que alguien puede repetir una acción en un plazo determinado, por ejemplo, cuando las redes de robots (botnets) intentan lanzar ataques DDoS contra una aplicación web. Es comparable a un oficial de policía que detiene a un conductor por exceder el límite de velocidad permitido. Hay dos tipos de rate limiting:
- La rate limiting basada en una IP standard, que protege los puntos finales sin autenticación, limita la cantidad de solicitudes de direcciones IP específicas y gestiona el abuso de ciberdelincuentes reincidentes.
- Rate limiting avanzada, que también protege las API de los abusos, mitiga los ataques volumétricos de las sesiones de API autenticadas y ofrece más personalización
Una protección integral contra las amenazas DDoS también depende de múltiples métodos que pueden variar según el tamaño de una organización, su arquitectura de red y otros factores. Más información sobre cómo evitar ataques DDoS.
8) Gestionar el uso de cookies y scripts de terceros
Recomendación: buscar herramientas específicas para abordar los riesgos del lado del cliente
En el campo de desarrollo de páginas web, "el lado del cliente" hace referencia a todo lo que se muestra o tiene lugar en una aplicación web por parte del cliente (dispositivo del usuario final). Esto incluye lo que ve el usuario del sitio web, como texto, imágenes y el resto de la IU, junto con las acciones que realice una aplicación dentro del navegador del usuario.
La mayoría de los eventos del lado del cliente requieren la carga de JavaScript y otros códigos de terceros en el navegador del visitante web. Sin embargo, los atacantes tratan de comprometer esas dependencias (por ejemplo, con ataques al estilo Magecart). Esto hace que los visitantes sean vulnerables al malware, al robo de datos de tarjetas de crédito, a la minería de criptomonedas, etc.
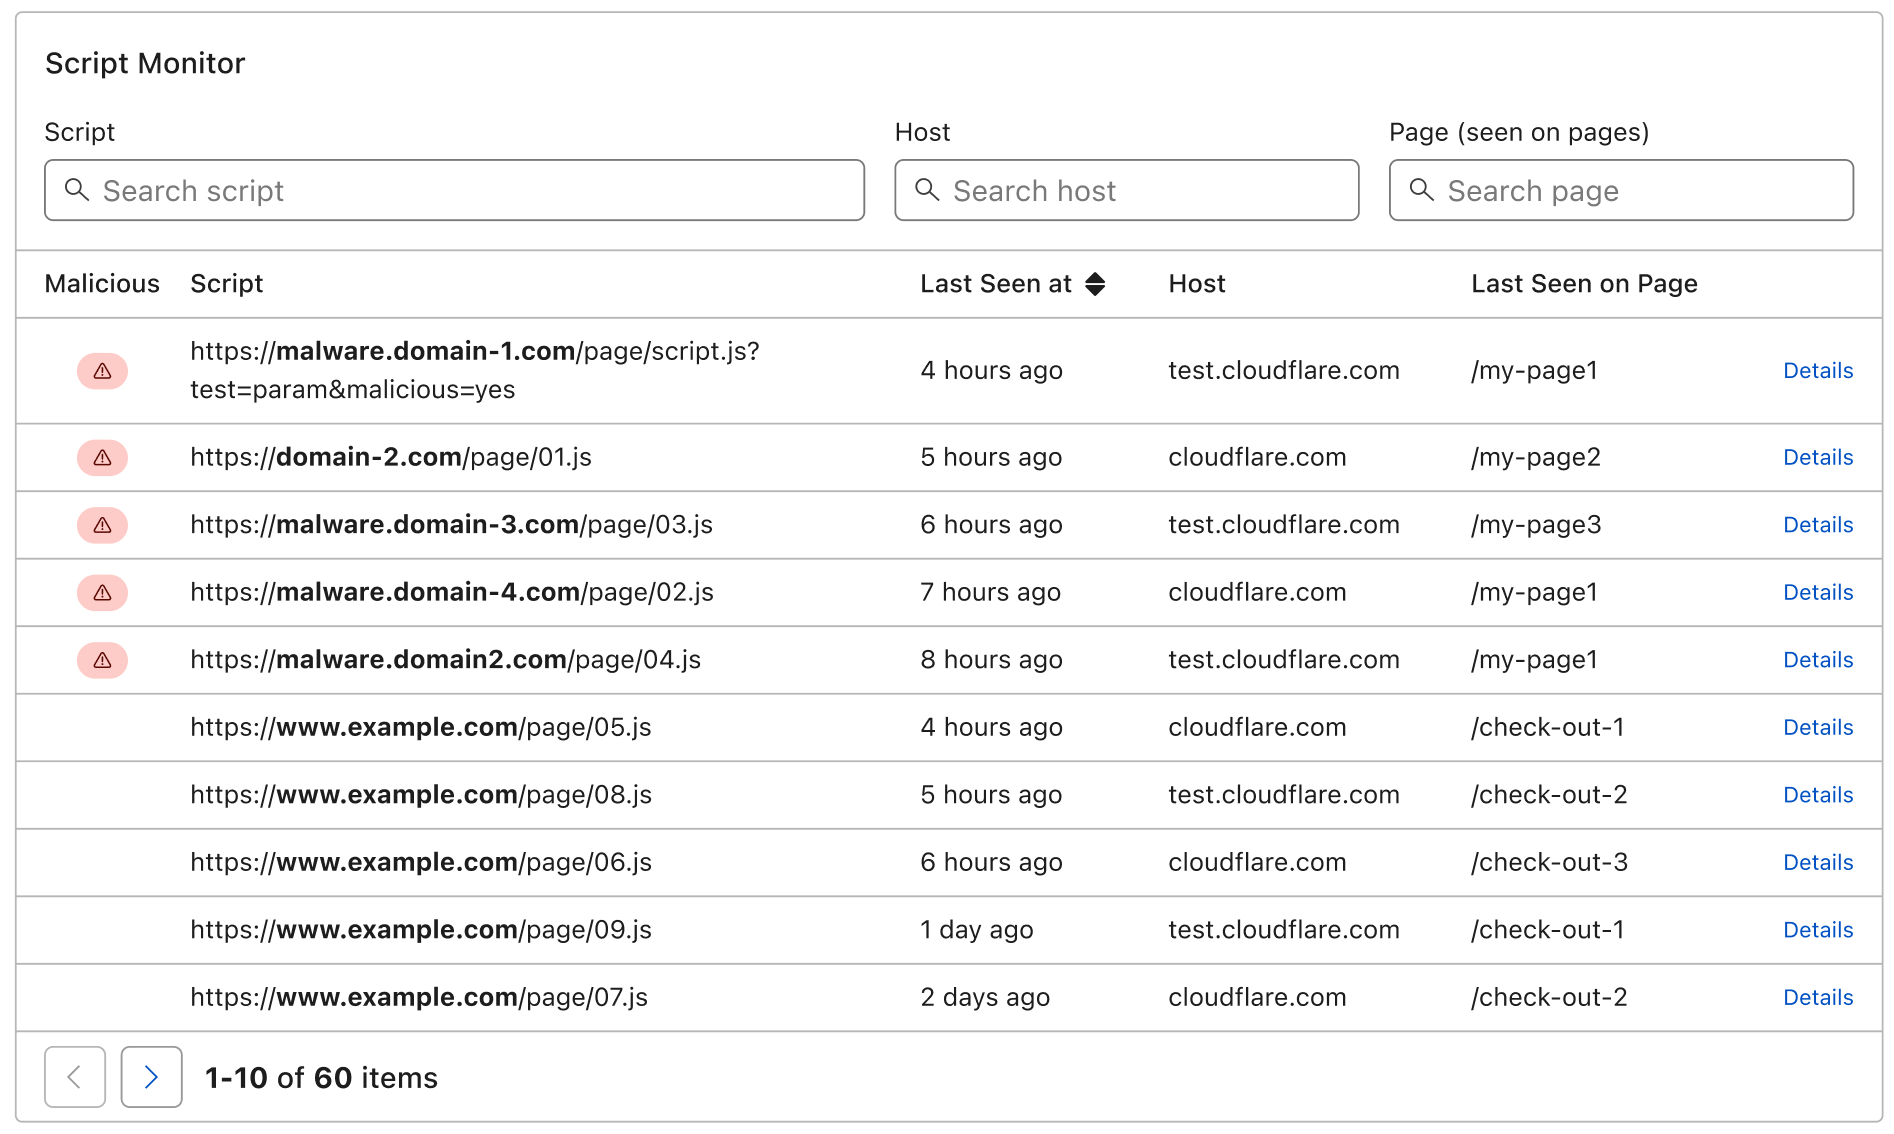
Las cookies también implican riesgos del lado del cliente. Por ejemplo, un atacante puede explotar las cookies para exponer a los visitantes de un sitio web a la manipulación de cookies, lo que en última instancia puede conducir a la apropiación de cuentas o al fraude en los pagos. Sin embargo, los administradores de sitios web, los desarrolladores o los miembros del equipo de cumplimiento a menudo ni siquiera saben qué cookies utiliza su sitio web.
Para reducir el riesgo de scripts y cookies de terceros, implementa un servicio que haga lo siguiente:
- Detecte y gestione automáticamente los riesgos de los scripts de terceros; y
- Aporte visibilidad completa de las cookies de origen que emplean los sitios web.
- Impacto en el rendimiento: un tráfico excesivo de bots puede suponer una gran carga para los servidores web, ralentizando o denegando el servicio a los usuarios legítimos.
- Interrupciones operativas: los bots pueden extraer o descargar contenido de un sitio web, difundir rápidamente spam o acaparar el inventario en línea de una empresa
- Robo de datos y apropiación de cuentas: los bots pueden robar datos de tarjetas de crédito, credenciales de inicio de sesión y apropiarse de cuentas.
- Identifique con precisión bots a gran escala aplicando análisis de comportamiento, aprendizaje automático y huellas digitales a un gran volumen de tráfico
- Permita que los bots buenos, como los de los motores de búsqueda, sigan accediendo al sitio, y que al mismo tiempo impida el tráfico malicioso.
- Se integre fácilmente con otras aplicaciones web de servicios de seguridad y servicios de Cloudflare
- Amenazas potenciales en el tráfico HTTP, para poder identificar y depurar los errores que afectan a los usuarios finales
- Variaciones de los ataques y sus cargas malintencionadas (por ejemplo, ataques de inyección frente a ataques de ejecución remota de código), para que los sistemas se puedan "ajustar" y reforzar en consecuencia.
- Tráfico de consultas de DNS y distribución geográfica de las consultas a lo largo del tiempo para detectar el tráfico anómalo
9) Bloquear bots y otro tráfico no válido
Recomendación: identificar y mitigar de manera preventiva el tráfico de bots maliciosos
Algunos bots son "buenos" y prestan un servicio necesario, como los rastreadores autorizados de los motores de búsqueda. Pero otros bots son perjudiciales y dañinos si no se controlan.
Las organizaciones que venden bienes físicos o servicios en línea son particularmente vulnerables al tráfico de bots. Demasiado tráfico de bots puede provocar lo siguiente:
Busca un servicio de gestión de bots que:
10) Rastrear y analizar el tráfico web y las métricas de seguridad
Recomendación: mejorar la seguridad web con decisiones basadas en datos
Los análisis y registros con datos procesables son importantes para mejorar el rendimiento y la seguridad de la web de forma continua.
Por ejemplo, los registros y los paneles de control de seguridad de las aplicaciones pueden aportar información sobre lo siguiente:
La visibilidad del análisis del tráfico web es un componente clave para la evaluación continua de riesgos. De este modo, las organizaciones pueden tomar decisiones más informadas sobre cómo mejorar el rendimiento de sus aplicaciones y dónde aumentar sus inversiones en seguridad.
¿Cómo ayuda Cloudflare a asegurar los sitios web?
La conectividad cloud de Cloudflare simplifica la seguridad y la distribución de aplicaciones web, con un conjunto completo de servicios integrados que conectan y protegen las aplicaciones web y las API de las organizaciones.
Estos servicios incluyen protección DDoS, un firewall de aplicaciones web (WAF) líder en la industria , gestión de bots, seguridad del lado del cliente, una puerta de enlace API, una resolución de DNS pública gratis, certificados SSL/ TLS gratis, análisis integrales de rendimiento y seguridad web, y mucho más.
Conoce los servicios que se adaptan a las necesidades de tu sitio web en www.cloudflare.com/plans.
Preguntas frecuentes
¿Por qué se recomienda la autenticación en dos fases (2FA) en lugar de usar solo contraseñas?
Si bien las contraseñas se pueden adivinar fácilmente, pueden ser robadas mediante phishing o recopiladas mediante intentos con contraseña por fuerza bruta, la autenticación en dos fases requiere al menos dos formas diferentes de identificación. Esto dificulta y encarece significativamente que un atacante pueda comprometer una cuenta, en contraste con el uso de una sola contraseña.
¿Cómo protege los sitios web la autorización en función de roles?
La autorización en función de roles garantiza que incluso los usuarios verificados solo tengan acceso a las herramientas y los datos específicos necesarios para sus roles.
¿Cuáles son las ventajas de seguridad del cifrado SSL/TLS?
SSL/TLS protege el tráfico web al cifrar datos confidenciales como credenciales de inicio de sesión e información de tarjetas de crédito, protegiendo a los usuarios de ataques en el trayecto.También ayuda a verificar la identidad del servidor web, reduciendo el riesgo de que el usuario acceda a una copia falsificada del sitio.
¿Cómo mejoran la privacidad del usuario el DNS sobre TLS (DoT) y el DNS sobre HTTPS (DoH)?
Las consultas de DNS estándar se envían en texto plano, lo que significa que pueden ser supervisadas por los proveedores de servicios de Internet o por terceros. DoT y DoH cifran estas consultas, evitando que otros rastreen el comportamiento en línea de un usuario o censuren su acceso a Internet.
¿Qué es DNSSEC y qué falla específica aborda?
El sistema DNS original no puede garantizar el origen de un registro, lo que lo hace vulnerable a la suplantación. DNSSEC soluciona este problema con la adición de firmas criptográficas a los registros DNS, lo que permite a una organización verificar que un registro procede de su servidor de nombres autoritativo.
¿Por qué debería una organización ocultar su dirección IP de origen?
Si un atacante descubre la dirección IP de origen donde se alojan los recursos web, puede eludir las capas de seguridad y enviar tráfico de red malicioso directamente al servidor. Estrategias como la rotación de direcciones IP y el alojamiento de servicios de correo en un servidor diferente al de los recursos web ayudan a mantener oculta esta dirección.
¿Qué funcionalidades debería ofrecer un servicio escalable de mitigación de DDoS?
Una protección eficaz debe estar siempre activa y ser capaz de absorber automáticamente el tráfico malicioso cerca de su origen para reducir el tiempo de inactividad. También debe ofrecer mitigación ilimitada para evitar costos adicionales durante los ataques a gran escala.
¿Cómo protege la limitación de velocidad contra las botnets?
El rate limiting actúa como un límite de velocidad para el tráfico de red, ya que limita la cantidad de veces que se puede repetir una acción en un periodo de tiempo determinado. Esto evita que las redes de robots (botnets) saturen una aplicación web con un alto volumen de solicitudes, y puede detener algunos ataques de bots maliciosos, como los intentos con contraseñas por fuerza bruta o el relleno de credenciales.
¿Qué riesgos están asociados con scripts y cookies de terceros?
El código de terceros puede verse comprometido por atacantes que quieren robar datos o propagar malware directamente en el navegador del usuario. Del mismo modo, las cookies no gestionadas pueden aprovecharse para la usurpación de cuentas o el fraude de pagos si no se supervisan de manera adecuada.
¿De qué manera los análisis de tráfico web fortalecen la seguridad a largo plazo?
Los análisis y los registros brindan datos procesables que ayudan a las organizaciones a identificar potenciales amenazas, depurar errores y comprender las diferentes variaciones de ataques. Esta visibilidad permite tomar decisiones en función de los datos sobre dónde reforzar los sistemas y dónde priorizar las inversiones en seguridad.